16-годишен младеж е заподозрян, че е основният оператор на KillSec – група за рансъмуер, за която Eurojust съобщава, че е отговорна за близо 1 000 атаки по целия свят.
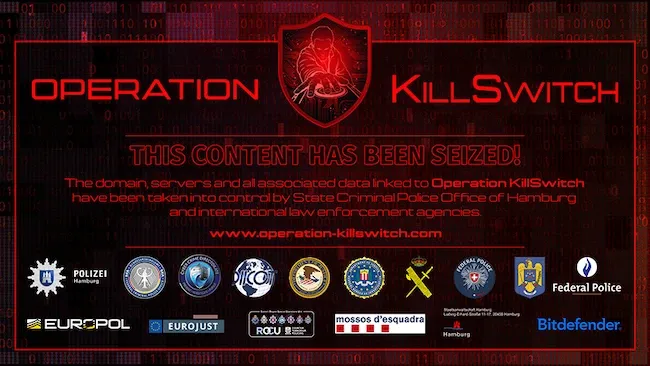
Съобщение за изземване (Източник: Eurojust)
Според Eurojust KillSec е активна от 2024 г. Групата е прониквала в системите на организации чрез компрометиране на лошо защитен достъп, особено достъп, свързан с облачно съхранение.
„След като влезнеха вътре, членовете на групата KillSec крадяха данни и ги копираха в собствената си инфраструктура. След това те заплашваха да публикуват откраднатите данни, освен ако жертвите не платят откуп. Ако жертвите не платеха, откраднатите файлове биваха предоставяни за безплатно изтегляне“, заявиха от Eurojust.
„За да докажат, че притежават откраднатите данни, на жертвите бяха изпращани извадки. В някои случаи групата е получавала значителни плащания за откуп“, добавят от организацията.
Органите на реда са идентифицирали заподозрени, действащи като администратор, разработчик, преговарящ и партньор. Тийнейджър е заподозрян, че е администратор и основен оператор на групата.
Друг заподозрян, разработчик, наскоро е навършил 18 години и е бил непълнолетен, когато са извършени някои от предполагаемите престъпления, отбелязва Eurojust. Членовете на групата са използвали псевдоними в мрежата, за да скрият самоличността си, и са комуникирали чрез криптирани услуги за съобщения.
Денят на акцията завърши с три ареста и изземване на доказателства и активи. Служителите на реда са извършили осем претърсвания на домове в Испания, Гърция, Обединеното кралство и Румъния.
Органите са подсигурили най-малко 110 терабайта откраднати данни. По време на разследването са иззети пет сървъра, използвани от групата за съхранение на данни на жертвите, както и домейни, управлявани от KillSec.
Разследващите ще анализират иззетите устройства и данни и ще проследят финансовите приходи на групата. Тези доказателства могат да помогнат за идентифицирането на други жертви, атаки и съпричастни лица.
Eurojust е координирал съдебните органи от Белгия, Финландия, Германия, Гърция, Румъния, Испания, Швейцария, Обединеното кралство и Съединените щати. Органите от Белгия, Германия, Гърция и Румъния са създали съвместен екип за разследване в Eurojust, а денят на акцията е ръководен от координационен център в агенцията.
Участващите агенции включват Федералната криминална полиция на Германия, Специалното звено за операции на Източния регион на Обединеното кралство, Mossos d’Esquadra и Guardia Civil на Испания, както и офиса на FBI в Сан Хуан.
Europol изготви доклади за дейността на групата и свърза разследващите с партньори от частния сектор. Агенцията също така предостави специализирана подкрепа за проследяване на криптовалута и изследване на цифрови доказателства.