Legit Security обяви разширяване на своята функционалност Agentic Remediation, която вече покрива и уязвимости, открити в зависимости с отворен код, а не само в първичния код. Това позволява на екипите за разработка да преминат от откриване на уязвимости към потвърдена корекция без необходимост от ръчна класификация.
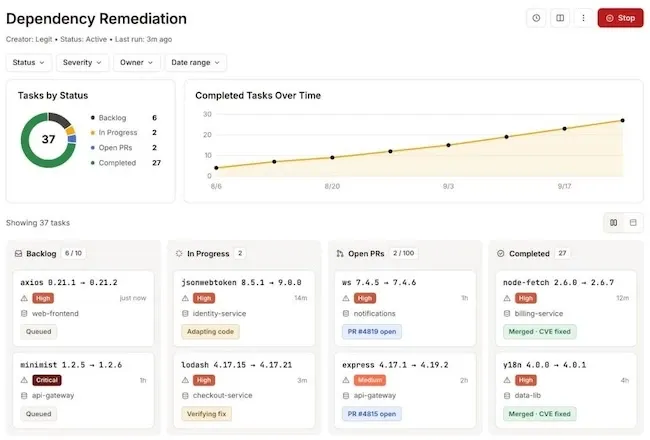
Това разширение адресира нарастваща празнина в сигурността на приложенията: тъй като генерираният от изкуствен интелект код ускорява внедряването на софтуер, повечето съвременни кодови бази се състоят до голяма степен от зависимости с отворен код, а всеки нов пакет съдържа потенциален риск от познати уязвимости. Традиционните работни процеси в AppSec за откриване и отстраняване, разчитащи на човешки екипи за обработка на натрупани задачи, не могат да поддържат необходимото темпо, особено когато уязвимият код не се намира в собствената кодова база на компанията, а е на няколко нива навътре в пакет на трета страна.
Преди това решението Agentic Remediation на Legit се фокусираше върху отстраняване на констатации от статичен анализ в кода, написан от инженерите на самата компания. С новата версия същият агент вече поема и уязвимости, въведени чрез зависимости, като разширява потвърденото коригиране и към другия основен източник на уязвимости в съвременния софтуер.
„Истинското предизвикателство вече не е откриването на уязвимости, а бързото стигане от откриването до отстраняването им“, заявява компанията, като отбелязва, бче генерираният от AI код е увеличил многократно обема на софтуера, пускан ежедневно, докато атакуващите все по-често използват AI за откриване и експлоатиране на тези уязвимости по-бързо, отколкото защитниците могат да реагират.
Как работи
Когато бъде насочен към уязвима зависимост, агентът:
- Идентифицира зависимостта – уязвимия пакет, текущата му версия и дали е директна или индиректна (транзитивна) зависимост.
- Намира най-безопасното обновяване – най-малката промяна във версията, която отстранява проблема, оставайки в рамките на текущата основна версия (major version), когато е възможно, за да се избегнат чупливи промени.
- Прилага корекцията – актуализира конфигурацията на зависимостта и генерира отново lockfile файла, включително всички други копия на уязвимата версия на други места в дървото със зависимости.
- Потвърждава корекцията – сканира повторно зависимостта преди и след промяната, за да потвърди, че уязвимостта е отстранена и не са въведени нови проблеми.
- Отваря pull request – доставя готова за преглед заявка за изтегляне (PR) с приложената корекция и подробности за уязвимостта.
Всяка корекция се сканира повторно преди отварянето на PR, така че разработчиците получават вече потвърдена промяна, вместо просто препоръчана версия за тестване.
Управление на надграждания към основни нови версии
Когато дадена корекция изисква преминаване на границата на основна версия, където съществува риск от несъвместими промени в API, агентът добавя слой за анализ с помощта на AI. Той оценява как конкретното хранилище използва пакета и предлага необходимите адаптации на изходния код, валидирани спрямо реалното хранилище и данните за пакета.
Самата корекция на зависимостта се потвърждава чрез повторно сканиране, както всяка друга корекция, докато адаптацията на кода при скок към основна версия се оценява от AI, вместо да се потвърждава независимо. От компанията посочват, че в PR тази разлика е ясно отбелязана, за да знаят разработчиците какво е потвърдено и какво изисква по-внимателен преглед преди сливането (merge).
- Legit Security