Хакери са създали задна врата (backdoor) за Windows, която използва Microsoft 365 за всички свои компрометирани комуникации за командване и управление (C2). Наречен Antino, зловредният софтуер превръща съобщенията в Outlook и файловете в OneDrive в канали за издаване на инструкции, прехвърляне на откраднати данни и поддържане на достъп до компрометирани компютри.
По-широката кампания започна през септември 2025 г. и беше насочена към правителствени, отбранителни, дипломатически, академични и политически организации.
Атакуващите са използвали внимателно пригодени фишинг имейли, убедителни документи и фалшиви инсталатори на софтуер, за да доставят задната врата, комбинирайки познати интерфейси с облачни услуги, на които организациите рутинно се доверяват.
Изследователи от Cisco Talos идентифицираха операцията като UAT-11587 и оцениха връзките ѝ с Китай с висока степен на увереност.
От Cisco Talos заявиха в доклад, прегледан от Cyber Security News (CSN), че тяхното разследване е разкрило приблизително 350 компрометирани крайни точки в осем държави до юли 2026 г.
Talos регистрира 10 потвърдени и пет вероятни засегнати институционални среди, плюс една намерена цел. Държавите включваха Тайван, Индия, Филипините, Камбоджа, Пакистан, Тайланд, Мианмар и Сирия.
Констатациите отразяват по-широките рискове от атаки, заобикалящи защитите на имейл чрез познати платформи, въпреки че Talos оценява тази кампания като събиране на разузнавателна информация, а не като финансово мотивирана дейност.
Hackers Built a Windows Backdoor
Antino е написан на Rust и се предлага както в изпълним формат, така и под формата на библиотека. Неговият нативен контролен канал използва Microsoft Graph, интерфейсът, който приложенията използват за достъп до услугите на Microsoft.
Outlook пренася команди и отговори, докато OneDrive управлява регистрацията, актуализациите на състоянието, откраднатите файлове и инструментите, доставени от атакуващите.
Този подход следва по-ранни случаи на киберпрестъпници, злоупотребяващи с облачни услуги за прикрита комуникация, но Antino поставя целия си нативен контролен работен процес в Microsoft 365. Облачната инфраструктура, използвана за доставяне на зловредния софтуер, е отделена от услугите, които го контролират след инсталацията.
По-новото поколение се удостоверява чрез приложение в Entra ID, използвайки съхранени идентификационни данни на приложението, без да изисква интерактивен потребителски вход.
То проверява контролирана от атакуващия пощенска кутия в Outlook на всеки 10 секунди, извлича инструкции от съдържанието на съобщенията и публикува отговори, които позволяват на операторите да съпоставят резултатите с отделни задачи.
OneDrive получава файл със състоянието всяка минута, съдържащ името на компютъра, потребителското име, платформата, идентификатора на сесията и кода на кампанията.
Отделни папки съдържат откраднати файлове на жертви и входящи инструменти. Тези обмени позволяват на оператора да контролира заразените машини, без да излага специализиран команден сървър на мрежов мониторинг.
Задната врата може да инспектира системи, да изпълнява shell и PowerShell команди, да прехвърля файлове, да стартира програми и да зарежда допълнителен код директно в паметта.
Опционална функция за скриване криптира зареден вторичен зловреден код, докато той е в режим на сън, намалявайки излагането му пред скенери на паметта, без да крие целия процес на Antino или да гарантира избягване на откриването.
Phishing Opens a Layered Infection
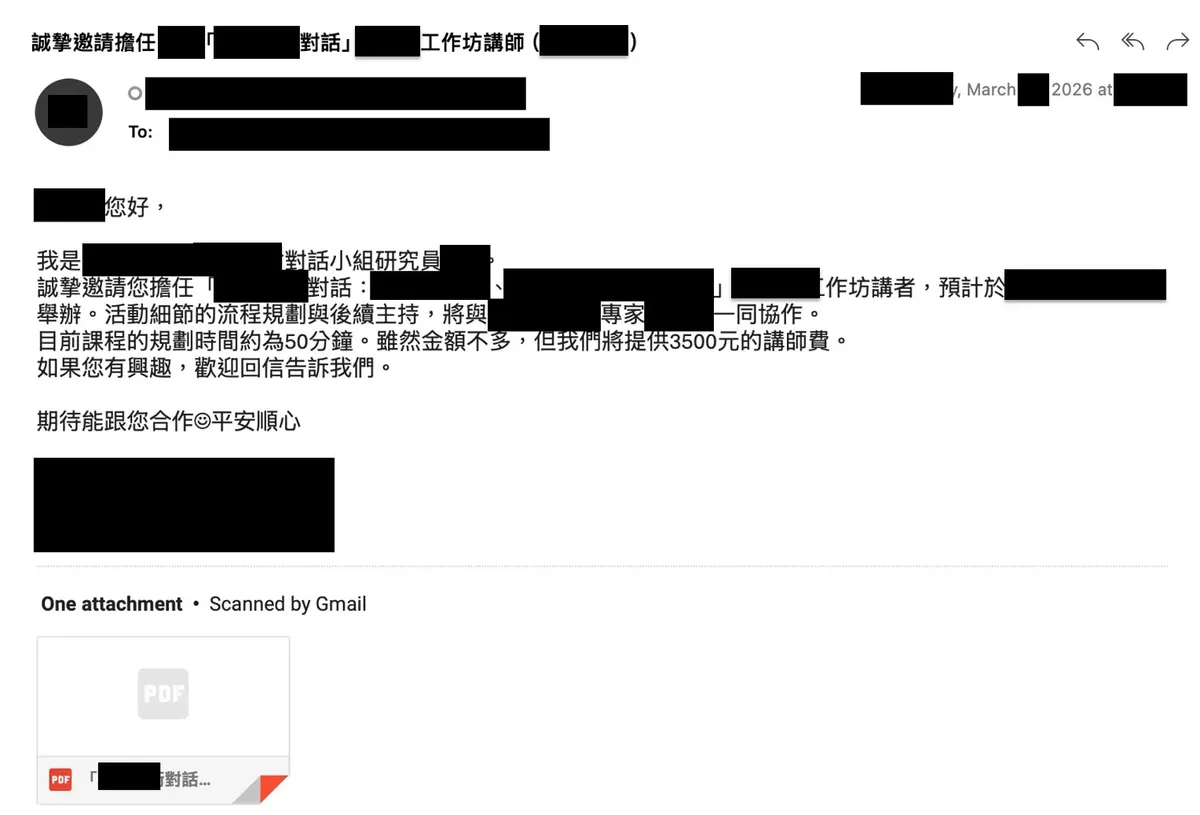
Фишинг имейлите са се представяли за доверени организации и са пресъздавали картата за преглед на прикачени файлове в Gmail. Кликването върху видимия прикачен файл вместо това е отваряло връзка за изтегляне, контролирана от атакуващия.
Политически събития, законодателно данъчно облагане, морски спорове и държавна администрация са предоставили съответните теми, които са направили съобщенията по-убедителни за техните предназначени получатели.
В едно прегледано съобщение автентификацията на подателя е преминала успешно за изпращащия домейн на атакуващия, но видимият подател не е съвпадал. DMARC е открил несъответствието, но политика само за мониторинг е позволила доставката.
Тази разлика е от значение, тъй като успешната проверка на подателя не е удостоверила автентичността на организацията, за която получателите са смятали, че се е свързала с тях.
Повтаряща се верига от пет етапа е използвала скриптови компоненти на Windows, криптиран JavaScript и незащитена обработка на .NET обекти за зареждане на изтеглящ модул (downloader) в паметта.
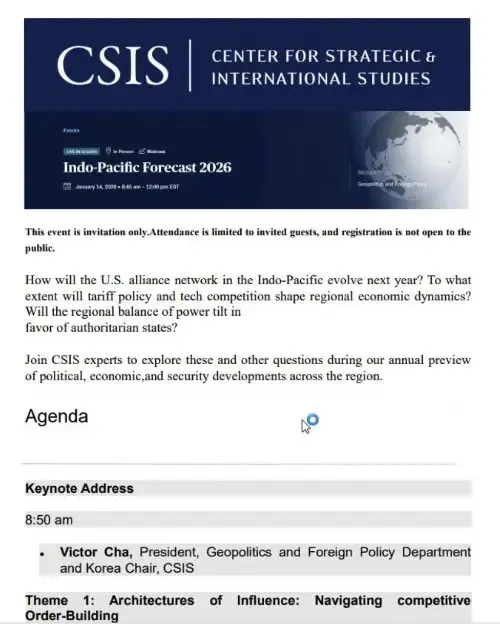
Изтеглящият модул е отварял документ примамка и е стартирал подписан изпълним файл на Microsoft до зловредната библиотека, използвайки техники за атака чрез DLL sideloading, за да стартира Antino под доверен хост.
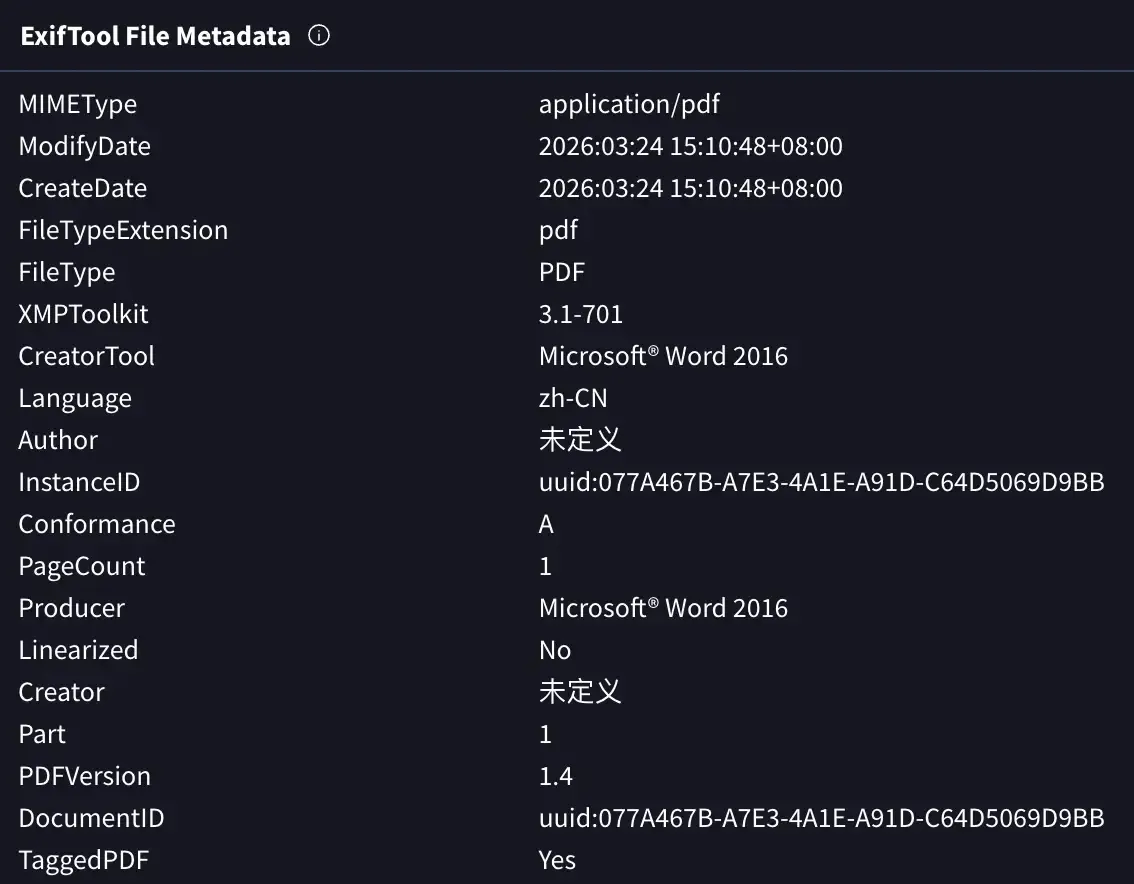
Talos базира своето атрибутиране на няколко улици, включително езикови настройки на документа, артефакти от разработката и насочването на кампанията. Също така са намерени съвпадения с дейност, докладвана като Jewelbug, но не можа независимо да потвърди връзки с финансовите операции на тази група.
Споделената инфраструктура за доставка подсказва за друга възможна връзка, въпреки че изследователите оцениха тези отношения с ниска степен на увереност и запазиха отделно проследяване.
Antino също така е злоупотребявал с компоненти от Windows за отстраняване на неизправности, за да изпълнява PowerShell и да установи персистентност при стартиране. Talos отбелязва, че това маскира пътя на изпълнение, но все пак оставя наблюдаема скриптова дейност, създаване на файлове и промени в регистъра.
Неговият доклад предоставя сигнатури за откриване и мрежови правила, давайки на защитниците конкретно покритие заедно с потвърдените от източника индикатори по-долу.
Indicators of compromise (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | e809da86bd81463347fa7f922d3e088755a94a331889d32acb55aa8f57778a34 | HTA стейджър, CSIS Индо-Тихоокеанска примамка |
| SHA-256 | e6ff096a0562c0042b09d250bd60272ffcd8d72bd95c563842acf765a8dc8bcf | HTA стейджър, Бахо де Масинлок примамка |
| SHA-256 | 4d0fdce4c098635fe9b296c3a82c74645f9885eb5e383aa44a0fe7e50da3ca3f | HTA стейджър, Тайван примамка за семинар за информационна война |
| SHA-256 | f1ef5fe4c0cdcff13cc750c867728b89719f81437bdc49041edd1ae1f3edb4e8 | HTA стейджър, Тайван законодателно-данъчна примамка |
| SHA-256 | 01b5c6acb20e41799a0e96d9d1d6e1c44791883706b6285e874fcb15cc93b31a | HTA стейджър, примамка с новини от Венецуела и Украйна |
| SHA-256 | 5a35fcd4458e808ab0fa52bb2a92923b60566ee4d7aaadaac7c95cad3d839562 | HTA стейджър, примамка с новини от Венецуела и Украйна |
| SHA-256 | 17b53ffa8e005f0e82491d3f9c0a4984c44da52e1668a855c11a137f627c5b4b | HTA стейджър, институционална примамка за дисциплинарно действие |
| SHA-256 | 484ab497072ea09f12187b349f5b1c80754e4942408a009cccb20a2a3c8c6506 | WSF стейджър, институционална примамка за дисциплинарно действие |
| SHA-256 | 3a94910eb8022592ce030e6861359f7e980fc1b5a6ccd290cbb071d3e95ed02a | HTA стейджър, примамка за интронизация на TPiE |
| SHA-256 | 6a1dbbfcfe6867ac83d35012b2717084388b4a34707efd0b725466dfd0e8fa56 | WSF стейджър, примамка за интронизация на TPiE |
| SHA-256 | 75c12795016ae48b1bddd34a9f5adea63a12f58701eae01e1b4ab3d9dfa1513c | HTA стейджър, двустранна среща на върха в Техеран примамка |
| SHA-256 | bd8ddc8f33e0fe43147ee6f1713654996420a27c5d2cd91751ad67124ebc6fe4 | WSF стейджър, двустранна среща на върха в Техеран примамка |
| SHA-256 | b75492466462141c56d97b705f0c606faf272577631dc2822aa8d6bda53633b6 | HTA стейджър, примамка за трансграничен семинар за репресии |
| SHA-256 | 23d5f1af8581ae200615d9a66d539f2043c3248b649e862557b379d7e8b7a3ac | WSF стейджър, примамка за трансграничен семинар за репресии |
| SHA-256 | 0b4e5e017c0f0ccac79e13ca5d580a75af67a24ca0763f9ebfdaaeb1ba4fc739 | HTA стейджър, Латино карнавал примамка |
| SHA-256 | ae1b45fb56b9f1b9cb3ee30d2bb1279c9b90b70bb62f8de305d198c6a4e0585e | WSF стейджър, Латино карнавал примамка |
| SHA-256 | cd3509fa82e506cc6f2eeafa0a45d4b8b76a07edadd29779daf00568febcaba7 | HTA стейджър, C-DAC примамка |
| SHA-256 | b8e6e83a73e6e07f8873c364dd2a4b830bceb60758163e2efcd7e387cb604655 | WSF стейджър, C-DAC примамка |
| SHA-256 | 7969ae5f11fc163049c8eadba06f814f5edece13a707e6087c1c49011a45b838 | HTA стейджър, Латино карнавал примамка вариант |
| SHA-256 | aea5e9029f9212d05bde10f7806d1f2819be45d167e6fd877b9fb1b11088ac90 | WSF стейджър, Латино карнавал примамка вариант |
| SHA-256 | 7fa98efba59614cec0b7291aedee98764f8dc037b6cc798c93951a31208e9e32 | HTA стейджър, примамка за вътрешен преглед |
| SHA-256 | 65f4b9292e91abfa5adf42a03526932930c1c0a436bb186a7948fe6770295788 | WSF стейджър, примамка за вътрешен преглед |
| SHA-256 | 61a8f5add6c35f99c389012dbb2343061fd0b54611b40490b9a7f0b49d707da0 | Етап 2 JScript модул за изтегляне и декриптиране |
| SHA-256 | 747b1d13bdf06956b5da5f47250fefd5284ebcf7961971732c3d348aa1a2d533 | Етап 2 JScript модул за изтегляне и декриптиране |
| SHA-256 | a13182699a12a8dd9d07c336dbd8de5e9b086b9b09793b7de2e9761aa03ce1dc | Етап 2 JScript модул за изтегляне и декриптиране |
| SHA-256 | 2f1513c822af0c6635dd3c69dc38f0b2f6e02012ea36415fff111a5d4d5fae05 | Етап 2 JScript модул за изтегляне и декриптиране |
| SHA-256 | a0e91085f08956a9a7034ace73cee60cb211f5d96f02bc91a026601bde8f2221 | Етап 2 модул за изтегляне, HTA разклонение |
| SHA-256 | 47f98dfe01759a464e22d5ec55d012dccb38ce010dd73e3ba8d7ffefca12b4b2 | Етап 2 модул за изтегляне, WSF разклонение |
| SHA-256 | b3416726a064dd7f657bbb400adeb365eea7f8bb60783ad2d9da1a1d93768731 | Етап 2 модул за изтегляне, HTA разклонение |
| SHA-256 | 0a6fb71ab1362d065c7ec2678c1e73d9a0721b0e7099d392ba7559bb2eec4970 | Етап 2 модул за изтегляне, WSF разклонение |
| SHA-256 | f0c1dc6d6daa4d010932c7818ed5f22929c182f58e5f495fabe2fb3cfc835b97 | Криптиран JScript оркестратор |
| SHA-256 | 5555e904101689351a2a1359c9c06da0a57139a9470df7d26823c1b75db55041 | Криптиран BinaryFormatter ресурс |
| SHA-256 | 5168a2696a0ed858f996f388bfe94f952d475158f4ee6206816608936db005ca | Криптиран BinaryFormatter ресурс |
| SHA-256 | 7c2ac9c040b3300bffa7d2e435dbb1bc12e7efd644d2216d603c72121266395c | Криптиран JScript оркестратор |
| SHA-256 | d87201c1299a7f5854929645e6891c6c424d2a690031272bedacba7c5fe73a3e | Криптиран BinaryFormatter ресурс |
| SHA-256 | 334f39279ff3aae40fe74340c887ae018c75bc42790586bdf9070adb5889100c | Криптиран BinaryFormatter ресурс |
| SHA-256 | 077bd873217d8abfbb6482d11966ca34f3fef7ad5166f24fbc5dc3ddefe894a1 | Криптиран JScript оркестратор |
| SHA-256 | ad0bd2b45e2416fb1384bf30af068d857e7c06b4226615d66b55b610a34c5670 | Криптиран BinaryFormatter ресурс |
| SHA-256 | e2f59d8d5a81583ed482b6c7bf37699efdb2264e452cf7d8cfc0c54dfbd9ab3f | Криптиран BinaryFormatter ресурс |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или хипервръзка. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.