Фалшив инсталационен файл на Zoom подмамва потребителите на Mac да предадат паролите си за вход и да стартират CloudSyncD – новоидентифициран backdoor.
Зловредният софтуер се крие в приложение, което изглежда познато, като използва инструкции за инсталация и фалшиви подкани, за да превърне рутинната настройка в привилегирована инфекция.
Първият образец се появи на 15 септември 2026 г., докато все още беше в процес на разработка. В рамките на два дни изследователите откриха свързани компилации, сочещи към достъпни командни сървъри в два домейна, което подсказва за преминаване към разгръщане.
Докладът не установява броя на инфекциите, засегнатите организации или потвърдени последващи загуби. Изследователите от Jamf Threat Labs идентифицираха зловредния софтуер по време на рутинен мониторинг на изпълними файлове, качени във VirusTotal.
От Jamf съобщиха в доклад, споделен с Cyber Security News (CSN), че CloudSyncD използва два етапа, като backdoor-ът е вече вграден в инсталатора, вместо да се изтегля отделно.
Непосредственият риск е неоторизирано изпълнение с повишени привилегии и канал за допълнителни зловредни програми.
Впреки че примамката за парола прилича на софтуер за кражба на информация (information stealer), изследователите не откриха вградено събиране на записи от браузъра, елементи от keychain или портфейли за криптовалута, което го различава от скорошните кампании със зловреден софтуер MacSync, комбиниращи кражба с отдалечен достъп.
Фалшив инсталационен файл на Zoom подмамва потребителите на Mac
Дисковият образ представя познато инсталационно оформление, съчетаващо икона на приложение с пряк път към Applications. Неговият фон добавя инструкции стъпка по стъпка, насочващи потребителите към System Settings, след това Privacy & Security, където им се казва да изберат „Open Anyway“ и да въведат администраторската си парола.
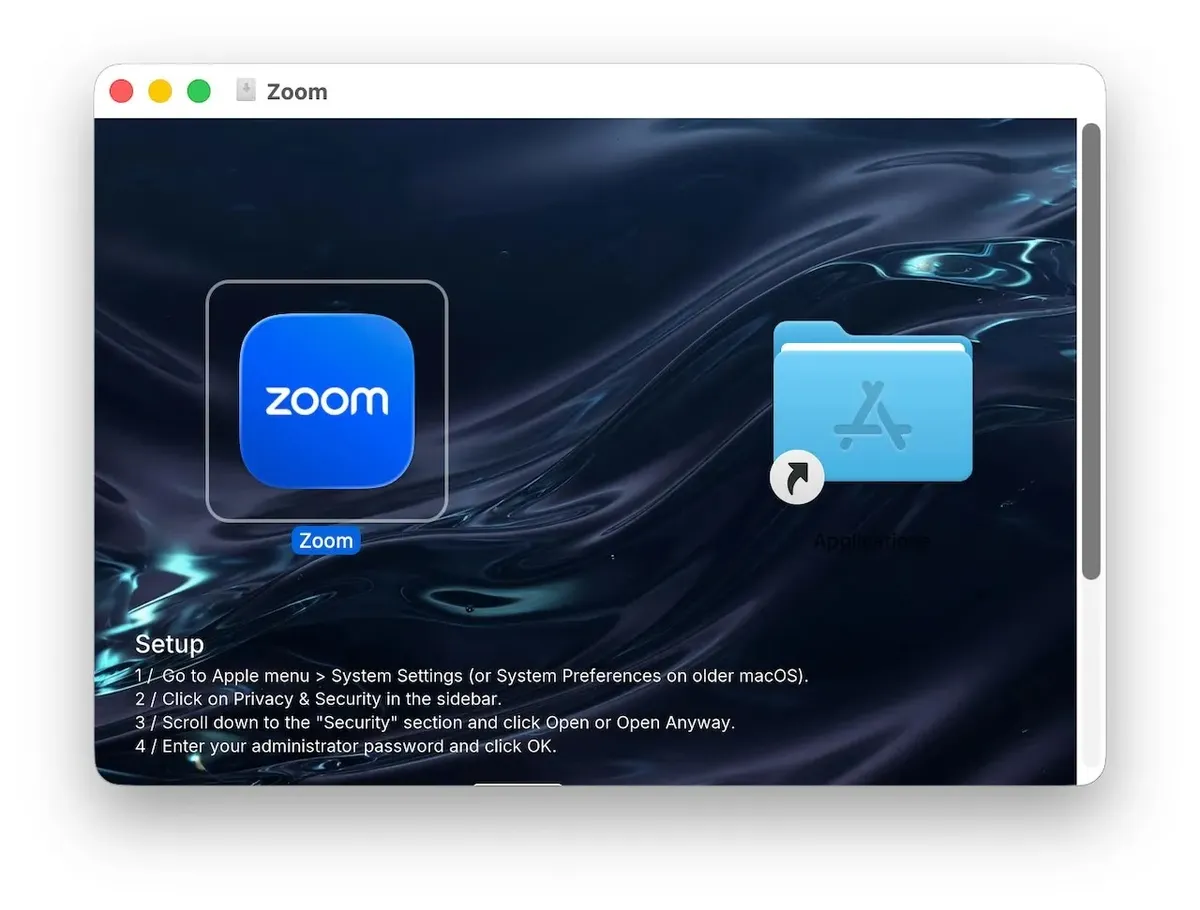
Тези указания заобикалят Gatekeeper, тъй като приложението няма доверен подпис от разработчик. Подходът разчита на убеждаване, а не на експлойт на операционната система, напомняйки за фалшивите актуализации на софтуер за видеоконференции, които насърчават хората да заобиколят защитите, вярвайки, че завършват легитимна инсталация.
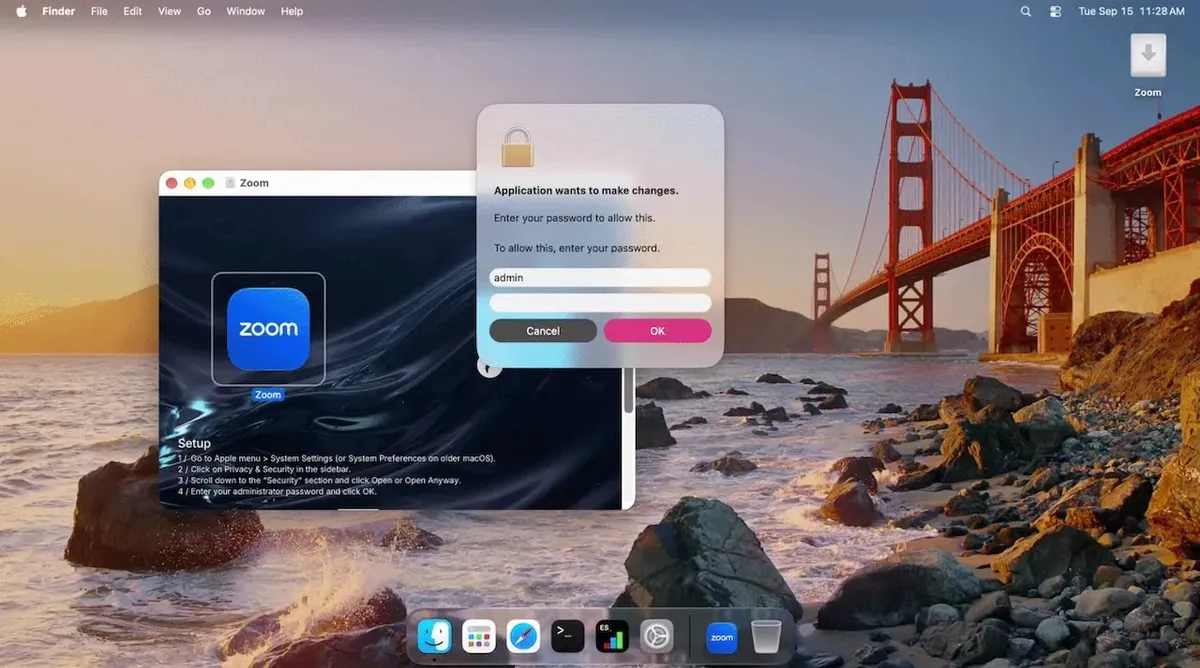
След стартиране фалшив диалогов прозорец за оторизация изисква паролата на потребителя. Инсталаторът проверява отговора спрямо локалния акаунт и повтаря подканата, докато автентификацията успее. Фалшив прозорец за напредъка на изтеглянето помага да се поддържа видът на нормален процес на настройка.
Прихванатата парола е скрита във наглед обикновен файл с настройки. Нейната base64-кодирана стойност се намира между случайни запълващи знаци, докато 48 невидими Unicode знака, добавени към полето за версия, идентифицират нейната позиция и дължина.
Докладът описва локално съхранение, но липсва предаване на паролата към атакуващите. Инсталаторът първо се опитва да стартира вградения си зловреден код, без да оставя конвенционален изпълним файл на диска.
Този опит е бил неуспешен по време на тестването поради защитите на macOS. След това той записва временно копие и използва прихванатата парола, за да стартира backdoor-а с повишени привилегии.
Backdoor очаква допълнителни зловредни кодове
CloudSyncD поддържа както Mac с Apple silicon, така и с Intel. При първи контакт той изпраща проучване на устройството, съдържащо подробности за хардуера, информация за операционната система, имена на акаунта и машината, както и мрежова информация.
Последващите проверки съдържат само хардуерния идентификатор, като при реалните компилации е наблюдаван трафик на всеки 8 до 16 секунди. Сървърът може да връща криптирани задачи, съдържащи изпълними програми, директно или в компресирани архиви.
Това се различава от конвенционален отдалечен шел (remote shell): изследователите очакват новостартирани бинарни файлове, а не произволни шел команди, което прави мониторинга на процесите изключително важен при разследване на подозрителна активност.
Неговите крайни точки имитират заявки за библиотека на JavaScript, помагайки на трафика да изглежда като обичайна уеб активност. И двата етапа приемат всеки представен сървърен сертификат. Споделените криптографски материали между анализираните компилации също дават възможност на защитниците да съпоставят образци и да декодират прихванатата комуникация.
Криптираните лог записи могат да разкрият сървъра, с който е установен контакт, идентификатора на устройството и историята на проверките. Изследователите отбелязват също, че валидацията на паролата разкрива предоставените данни за автентификация в аргументите на процеса, което създава полезна възможност за откриване.
Изследователите не са наблюдавали персистентност, пълна подмяна на приложение или доставяне на отдалечени задачи. За разлика от инфекциите с фалшиви CAPTCHA backdoor-и, които внедряват механизми за автостартиране, тестваните образци са останали в техните междинни локации.
Тези ограничения са от значение: наличните доказателства потвърждават работещ привилегирован backdoor, а не всяка планирана функция. Jamf препоръчва блокиране и докладване на подобни заплахи чрез защити за крайни точки и уеб защити.
За целите на разследването докладът акцентира върху криптирани логове на импланта, невидими знаци във файловете с настройки, шаблони на временен зловреден код и командни редове за валидация на пароли. Пълните индикатори от източника по-долу запазват тези детайли за търсене, без да добавят непубликувани хешове.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | faf2eea05f3c9f1c4ef8f6be339f5459a38f95cfd9d512bc24e2803230e5c7bf | Дисков образ за разпространение. |
| SHA-256 | 524a7bcc8edcadc6f4381459f79769e1ec534aa78f66e5c38a6678bd55cf2572 | Дропър от тестова версия (development-build), arm64. |
| SHA-256 | 071d58f590d155b8ef991a9fe6f9c0a85ccc190d5266c770b5296e4550e084a5 | Вграден имплант от тестова версия, универсален двоичен файл (universal binary). |
| SHA-256 | 74fea25aba11fef0572ecef3dda0c819e6841150f3154bee2e26ec71c06c85ed | Вграден тестов имплант, arm64 част (slice), 379 600 байта. |
| SHA-256 | 8371abbfeb3dbab1581eee54688ecd1f0640dc013ddb419c4332fcd954f9d2bc | Вграден тестов имплант, x86_64 част (slice), 351 392 байта. |
| SHA-256 | f7d8a7593ccbbcb05fde2bf110e1c5d09b18f711219e6b80edda83ae8b41a1e1 | Копие на импланта върху диска, arm64 част (slice), 379 600 байта. |
| Споделен хеш на съдържанието | b3acff0abcdde6adc91cb97461b4d902ff19375752afa2f778f682f5102bdfc4 | Хеш на 371 408 arm64 байта, предхождащи цифровия подпис на кода; съвпада с двете тестови копия. |
| SHA-256 | 74dfa21b837c0c4e6abd428a1370ccd8779428d2c9362981a06ce26c6a58b353 | Активен x86_64 дропър, използващ крайна точка orchid-led. |
| SHA-256 | 5f2aebc518a56ebe0cc9171553e2c5973ddbfa79042c1c76b665d8b465c1695d | Съответстващ активен arm64 дропър, използващ крайна точка orchid-led. |
| SHA-256 | cc54d90920a73cc5e176664f61c6f601c95d693e431e79ae1148cb91e83c9235 | Активен arm64 дропър, използващ крайна точка bjzhishang. |
| SHA-256 | 989c2235b3deec9a0d7cb3eb10d8148735cb704dc85de4e16211381fa794dca1 | Съответстващ активен x86_64 дропър, използващ крайна точка bjzhishang. |
| SHA-256 | 63c88ba846d1adf047417502e67a20f6e52414fea4b4b80aa66c5a371f53dcd6 | Orchid-led имплант, универсален двоичен файл, 678 336 байта. |
| SHA-256 | 54efb0e308c93e448187ca53abe62eca6521bc84852a63b2ffefdd00e9771882 | Orchid-led имплант, x86_64 част (slice), 325 904 байта. |
| SHA-256 | 96e039a67b2ab39e36d57a988b3af16b2822d9dfaa70892be06178826b1eb261 | Orchid-led имплант, arm64 част (slice), 334 272 байта. |
| SHA-256 | edcd4a8ca2d525f26b8cd05a533585842b1e38216d98e385e25abf8703d31010 | Bjzhishang имплант, универсален двоичен файл, 756 432 байта. |
| SHA-256 | c279201898cb0c645343a0e3b4215ad324b0edacc4df799f22e78a8cfbe10d06 | Bjzhishang имплант, arm64 част (slice), 379 600 байта. |
| SHA-256 | 06ab1e44941e0ceea9df11729576a091fa8c0388188b599f0ee51c54ee0a3186 | Bjzhishang имплант, x86_64 част (slice), 351 392 байта. |
| C2 URL | hxxps://orchid-led[.]com/macos/jquery[.]js | Активна крайна точка за управление и командване (command-and-control). |
| C2 URL | hxxps://bjzhishang[.]com/macos/jquery[.]js | Втора активна крайна точка за управление и командване. |
| Домейн | orchid-led[.]com | Активен домейн за управление и командване. |
| Домейн | bjzhishang[.]com | Втори активен домейн за управление и командване. |
| C2 URL | hxxp://192[.]168[.]2[.]133:9099/ops | Крайна точка от тестова версия; частен мрежов адрес, който не отговаря по време на тестването. |
| IP адрес | 192[.]168[.]2[.]133 | Частна тестова крайна точка, а не адрес от публична инфраструктура за атаки. |
| URL път | /macos/jquery[.]js | Споделен път към активна крайна точка, маскиран като JavaScript ресурс. |
| Име на файл | Zoom.dmg | Зловреден дисков образ за разпространение. |
| Пакет на приложение (Application bundle) | Zoom.app | Пакет, представящ се за легитимния клиент за конферентни връзки. |
| Име на том | Zoom | Име на монтирания том от дисковия образ. |
| Име на файл | app_installer | Изпълним файл на дропъра от първи етап (stage-one). |
| Път до файла | /Volumes/Zoom/Zoom.app/Contents/MacOS/app_installer | Местоположение на дропъра в монтирания образ. |
| Относителен път до файла | Zoom.app/Contents/MacOS/app_installer | Път до пакета на дропъра, докладван в анализа. |
| Име на файл | appd | Конфигурирано име на файла с инжектиран код от втори етап (stage-two). |
| Име на файл | cshelper | Име на файла с инжектиран код върху диска и идентификатор за подписване. |
| Път до файла | /Volumes/Zoom/Zoom.app/Contents/Resources/cshelper | Копие върху диска на вградения имплант. |
| Идентификатор за подписване | main-arm64.out | Идентификатор, запазен в подписите на вградения arm64 инжектиран код. |
| Име на процес | cloudsyncd | Конфигурирано име на демон и маскировка на процеса; не е наблюдавано преименуване по време на изпълнение. |
| Директория | ~/.local/share/cloudsync/ | Конфигурирана директория за инсталиране на импланта. |
| Път до лог файл | ~/.local/share/cloudsync/.config/logs/sync.err | Шифриран лог на импланта, съдържащ информация за сесията и сигналите (beacon). |
| Име на файл | sync.err | Име на лог файла на импланта. |
| Път до конфигурационен файл | ~/.config/<name>/data.json | Шаблон за примамваща конфигурация; източникът съобщава за режим 0644. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.