Полицията в Испания е арестувала 16-годишен младеж, когото разследващите подозират в ръководене на групата за рансъмуер KillSec. KillSec е обвинена в кражба на данни от организации и заплахи за публикуването им на своя сайт за изтичане на данни, освен ако жертвите не платят откуп.
Шестнадесетгодишният е един от тримата души, арестувани на 30 септември, когато полицията поема контрола и върху въпросния сайт.
Разследващите са го идентифицирали като предполагаем администратор и главен оператор на KillSec, съобщиха от полицията в Хамбург на 1 октомври. Полицията и прокуратурата в Хамбург, Германия, са ръководили операцията.
Испанските полицейски служби Гражданската гвардия (Guardia Civil) и Мосос д'Ескуадра (Mossos d'Esquadra) са го задържали в Аликанте и са претърсили дом и офис в хотел в провинцията. В съвместното им изявление, предадено от elperiodic.com, той е определен като един от администраторите на групата и неин предполагаем главен администратор.
Другите двама арестувани са на възраст около 20 години – един в Обединеното кралство и един в Румъния, съобщи за Ройтерс говорител на Европол, полицейската агенция на Европейския съюз.
Американски прокурори в Пуерто Рико и офисът на ФБР в Сан Хуан са участвали в операцията. Пуерто Рико е подало искане за екстрадиция за мъжа, арестуван в Обединеното кралство, заяви говорителят на Европол.
В Румъния прокурори от DIICOT (Дирекцията за разследване на организираната престъпност и тероризма) са задържали 24-годишен мъж на 30 септември и са претърсили 4 жилища в Букурещ и окръг Васлуй. Той е разследван за образуване на организирана престъпна група, незаконен достъп до компютърна система, неразрешено прехвърляне на компютърни данни, незаконни операции с устройства или софтуер и изнудване, се посочва в изявлението на DIICOT, цитирано от вестник Bursa.
На 1 октомври прокурорите са поискали от съда в Букурещ задържане под стража за 30 дни. Той се счита за невинен до доказване на противното. Полицията в Хамбург определи и трите ареста като предварителни.
Разследващите са идентифицирали заподозрени в 4 роли: администратор, разработчик, преговарящ и партньор (affiliate). Партньорът е външен съучастник, който използва рансъмуер инструментите на групата за извършване на атаки.
Заподозреният разработчик е навършил 18 години през август и е бил непълнолетен по време на част от предполагаемите престъпления. Той е идентифициран, но не е арестуван, съобщава Ройтерс.
Нито полицията в Хамбург, нито DIICOT съобщават в изявленията си какви роли се предполага, че са заемали мъжете, арестувани в Обединеното кралство и Румъния.
Полицията е извършила 8 претърсвания в Испания, Гърция, Обединеното кралство и Румъния. Органите на реда са обезопасили най-малко 110 терабайта данни срещу по-нататъшен нерегламентиран достъп при поемането на контрола над сайта за изтичане на данни.
По време на разследването властите в Хамбург са спрели и 5 сървъра, включително основния сървър на KillSec и няколко други, използвани за съхраняване на данни, откраднати от жертви. Те са поставили съобщение за полицейско изземване на 5 от домейните на групата.
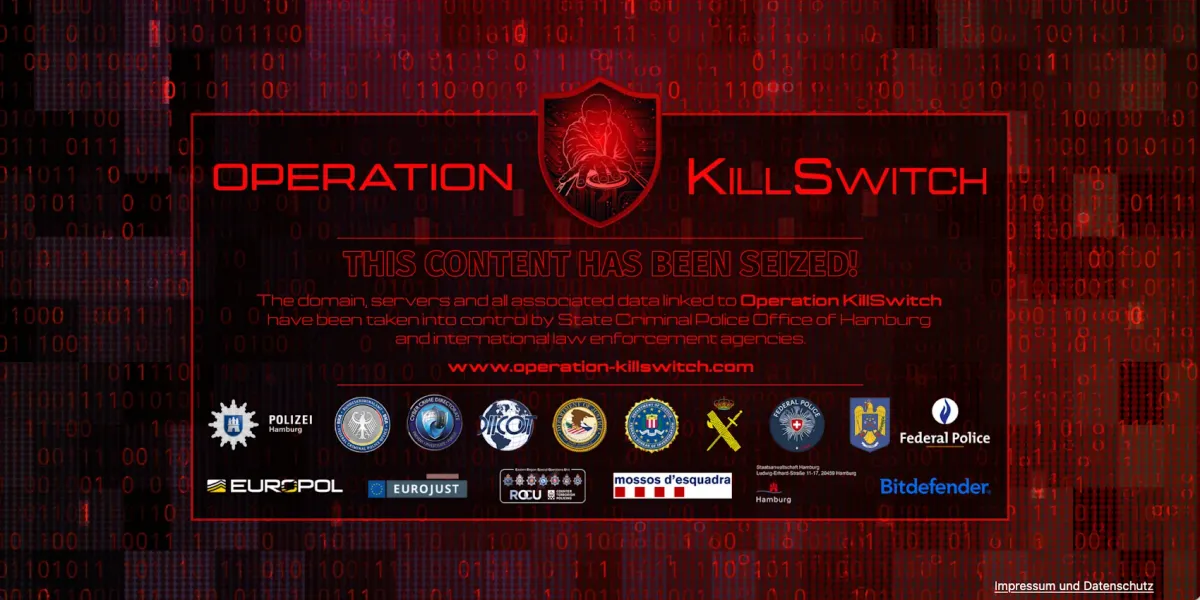
В Испания служителите на реда са иззели компютърна техника, телефони и портфейли за криптовалута. Първоначалният анализ е установил трансакции, които съвпадат с плащания на откупи от някои жертви, съобщи испанската полиция.
Разследването на Гражданската гвардия е започнало през 2025 г. в сътрудничество с офиса на ФБР в Сан Хуан, Пуерто Рико, с цел откриване на лица, свързани с KillSec, които може да живеят в Испания. Започвайки само от едно профилно изображение, разследващите са идентифицирали заподозрения, живеещ в провинция Аликанте.
Мосос д'Ескуадра започват свое собствено разследване след атака срещу каталунска организация в началото на 2025 г., за която се подозира, че е дело на KillSec. Щетите са оценени на близо 1 милион евро.
Властите в няколко държави започнаха да разследват атаки, приписвани на KillSec, в началото на 2025 г. Европол и агенцията на ЕС за съдебно сътрудничество, Евроюст, координираха работата, а компаниите за киберсигурност Bitdefender и Group-IB оказаха подкрепа на разследването.
Как KillSec изнудва своите жертви
KillSec получава достъп до организации, като експлоатира уязвимости в софтуера и слабо защитени входни точки, особено облачни хранилища, според полицията в Хамбург. След това нейните членове копират чувствителни вътрешни данни на контролирани от тях сървъри.
Групата е обявявала имената на жертвите си на своя сайт за изтичане на данни в тъмната мрежа (dark web) и е заплашвала да публикува данните им, ако не платят откуп. Когато дадена жертва не плати, откраднатите файлове са били предоставяни за свободно изтегляне.
Разследването обхваща около 1000 предполагаеми атаки в цял свят. Около 500 досега са идентифицирани като успешни, като и двете числа могат да се променят при анализа на иззетите доказателства.
Разследващите са разкрили също как групата е използвала изкуствен интелект (AI) за изграждане и управление на своята инфраструктура и за идентифициране на потенциални жертви, съобщи полицията в Хамбург. В тяхното изявление не се дават допълнителни подробности.
Прокурорите от DIICOT съобщиха, че членовете на групата са купували и идентификационни данни за достъп, предлагани за продажба в тъмната мрежа, изпращали са на жертвите мостри от техните собствени данни като доказателство и са заплашвали да продадат данните на други престъпни групи, ако не бъде платен откуп.
Испанската полиция оценява броя на жертвите на над 280. Групата е „получила значителни плащания на откупи“, посочва Европол в изявление, цитирано от Ройтерс.
Агенциите определят KillSec като група за рансъмуер, но описаното от тях поведение представлява кражба на данни и изнудване.
Компанията за сигурност Rapid7 съобщи през 2025 г., че KillSec е започнала като хактивистка група, активна поне от 2021 г., и е преминала към рансъмуер дейност през октомври 2023 г. Нейният рансъмуер, KillSecurity 2.0 и 3.0, е проектиран да криптира файлове, въпреки че при някои инциденти групата е изнудвала жертви само с откраднати данни. През юни 2024 г. тя започва да предлага зловредния софтуер на партньори – модел, известен като рансъмуер като услуга (ransomware-as-a-service).
Какво остава открито
От Евроюст заявиха, че участващите органи „успешно са неутрализирали рансъмуер група“ и сега ще продължат своето разследване. Полицията в Хамбург посочи, че разследванията за други възможни членове продължават.
Разследващите анализират иззетите устройства и данни и проследяват финансовите потоци на групата, включително криптовалути. Доказателствата могат да помогнат за идентифицирането на още жертви, атаки и заподозрени.