Когато журналист се съмнява, че телефонът му е бил хакнат, първият въпрос е дали са останали някакви следи от атаката. Google добави шест нови функции към програмата Advanced Protection в Android 17, включително такава, която съхранява копие от тези доказателства извън устройството. Настоящите потребители ще получат известие, когато новите възможности станат достъпни за техните устройства.
Форензик логове и съхранение на данни
Intrusion Logging записва събития, свързани със сигурността и мрежата, включително активността на приложенията. Потребителите могат да изтеглят и декриптират логовете, след което да ги споделят с доверени експерти по сигурност, за да разследват евентуално компрометиране. Логовете са криптирани от край до край (end-to-end) и се съхраняват върху сървърите на Google. От Google заявяват, че не могат да ги четат.
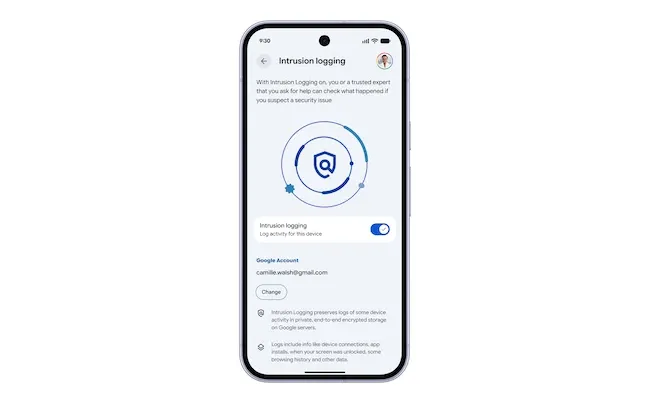
Функцията също така записва мрежовата активност от разделителите в режим „Инкогнито“ на Chrome. Човек с достъп до декриптираните логове може да идентифицира посетените уебсайтове, но не и конкретните страници в тях.
Логовете се съхраняват за подвижен период от 12 месеца, преди да бъдат автоматично изтрити. Нито потребителите, нито Google могат да ги изтрият ръчно преди изтичането на този срок, дори ако потребителите деактивират воденето на логове или закрият акаунтите си. Потребителите носят отговорност за защитата на всички копия, които изтеглят и декриптират.
Intrusion Logging е незадължителна функция и изисква отделно ръчно активиране през страницата с настройки на Advanced Protection.
Google разработи тази функция съвместно с организации за граждански свободи и свобода на печата.
„Това е първият път, когато потребителска мобилна платформа въвежда специализирано форензик логване за откриване на целеви атаки. Когато е активирано, устройствата ще съхраняват защитени от подправяне, криптирани логове, които също така се синхронизират със защитено облачно хранилище. Ако се подозира атака със шпионски софтуер, тези логове могат по-късно да бъдат извлечени и анализирани, дори ако атакуващият е заличил следите си на самото устройство. Това потенциално променя правилата на играта по отношение на търсенето на отговорност при използването на шпионски софтуер“, заяви Донча О'Кербал, ръководител на лабораторията по сигурност на Amnesty International.
Защита на устройството и браузъра
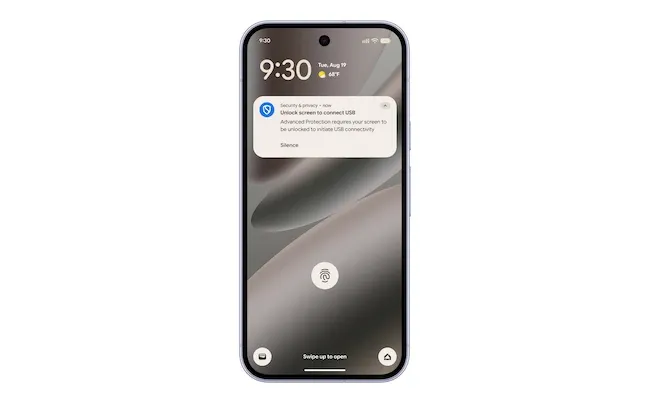
USB Protection блокира новите USB връзки за данни, докато телефонът е заключен, за да помогне за предотвратяване на неоторизиран достъп през порта за зареждане. Налична за Pixel 6 и по-нови модели, както и за избрани устройства с Android 17, тя се активира автоматично, когато потребителите включат защитата на устройството в настройките на Advanced Protection. USB зареждането остава достъпно, въпреки че бързото зареждане понякога може да изисква от потребителите да отключат телефона.
Връзките, установени докато телефонът е отключен, включително трансфер на снимки и кабелен Android Auto, остават активни и след заключване на екрана. Защитата започва веднага след като телефонът приключи първоначалното си зареждане. Кратък гратисен период позволява на прекъснати USB връзки да се възобновят, докато екранът е заключен, с цел да се вземат предвид разхлабени портове или ненадеждни кабели.
Според Google приложенията, които злоупотребяват с API на AccessibilityService, остават основен маршрут за измами и злоупотреби. Услугите за достъпност взаимодействат директно с екрана, което позволява на злонамерените приложения да четат чувствителни данни, да инсталират зловреден код или да пречат на потребителите да ги премахнат.
В Android 17 активирането на Advanced Protection автоматично ограничава достъпа до тези услуги само до потвърдени приложения, класифицирани като инструменти за достъпност. Тези инструменти помагат основно на хора с увреждания. Ограничението цели да предотврати злоупотреби, като същевременно запази достъпа до помощните технологии.
Advanced Protection също така деактивира WebGPU в Chrome. Технологията позволява на уебсайтовете да използват графичния процесор на устройството за сложна графика и изчислителни задачи, включително обработка на AI. От Google заявяват, че деактивирането ѝ намалява излагането на сложни експлойти в браузъра.
Failed Authentication Lock, съществуваща функция за защита от кражба в Android, вече е включена в Advanced Protection на избрани устройства с Android 17. Тя автоматично заключва устройството след многократни неуспешни опити за автентификация в настройките или в защитени приложения, помагайки за предотвратяване на физическа намеса и опити за неоторизиран достъп чрез груба сила (brute-force).
Прозрачност на сигурността на приложенията
Нова страница с настройки, View Supporting Apps, показва кои инсталирани приложения проверяват дали Advanced Protection е активиран, обясни Ил-Сунг Лий, групов продуктов мениджър за сигурността на Android.
Разработчиците могат да бъдат уведомявани, когато потребителите активират Advanced Protection, което позволява на техните приложения автоматично да активират допълнителни функции за сигурност и поверителност.