ИТ екипите, отговарящи за сигурността на самоличността, са разтревожени от продължаващия достъп на AI агентите до фирмените системи и действията, които те предприемат от името на потребителите, според доклада на Delinea за 2026 г. относно сигурността на самоличността: „The AI Enforcement Gap“.
„Писмената политика е толкова добра, колкото е способността ви да я прилагате в момента, в който даден AI агент действа“, заявява Арт Гилиланд, главен изпълнителен директор на Delinea. „Нашето проучване потвърждава това, което постоянно чувам от лидерите: те разполагат с политики за AI, но не могат да виждат или да отчитат какво всъщност правят техните агенти.“
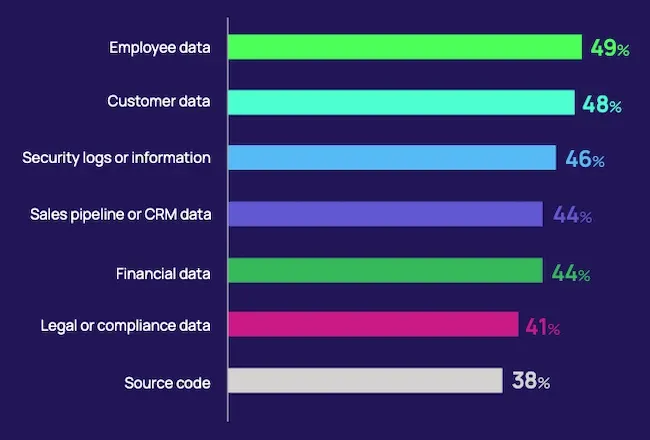
Вид данни, достъпвани от AI инструменти и агенти (Източник: Delinea)
Пропуски в прилагането на политиките за AI
99,7% от ИТ и ръководителите по сигурността заявяват, че техните организации имат официална политика, регулираща данните, до които AI инструментите и агентите имат достъп. Те също така съобщават или подозират, че през изминалата година AI инструмент или агент е осъществил достъп до чувствителни данни извън изискванията на поставената му задача.
Петдесет и седем процента заявяват, че политиките са документирани и прилагани достатъчно добре, за да разберат до какви данни е позволено на AI инструментите да имат достъп. Около 51% от организациите проверяват AI достъпа спрямо политиката в реално време, а по-малко от един на всеки пет е открил най-скорошния случай на достъп извън предвидения обхват на агента в момента на възникването му.
Шестдесет процента от служителите споделят, че са изпитвали натиск на работното си място да използват AI инструменти с чувствителна или поверителна информация, без да знаят дали това е разрешено. Когато бизнес изискванията или крайните срокове налагат по-бързо използване на AI, отколкото позволяват процесите на управление, някои служители не знаят кои стъпки да следват.
Повечето служители знаят, че се изисква официално одобрение за достъп до фирмени данни, приложения или системи чрез AI инструменти. Седемдесет и шест процента заявяват, че в даден момент са заобикаляли одобрението, за да използват тези инструменти в работните системи.
AI агентите запазват достъпа си след приключване на задачите
Компанията предоставя на AI агентите права за достъп, които остават активни и след приключване на тяхната работа. Този продължаващ достъп позволява на инструментите да продължат да достигат до фирмените системи и данни, докато правата изтекат или някой не ги отмени.
Бизнес екипите и служителите понякога предоставят достъп без одобрение от страна на ИТ или екипа по сигурност. Инструментите могат да се свържат през служебния профил на потребителя или самите служители могат да настроят връзките. Данните, до които тези инструменти имат достъп, включват клиентски досиета, информация за служители, финансови данни, логове за сигурност и изходен код.
Някои организации отменят правата за достъп по график или оставят идентификационните данни активни до извършване на одит. Други разчитат на служителите да прекъснат връзката на инструментите. Четиридесет и два процента от ИТ и лидерите по сигурността заявяват, че техните организации нямат автоматизиран начин за премахване на AI достъпа след приключване на сесията.
Агентите могат да наследят правата за достъп на лицето, което ги стартира. ИТ лидерите съобщават, че използват съществуващите права на потребителя, за да ограничат достъпа на агента. Тези права обаче могат да включват привилегии, натрупани от служителя с години, което дава на агента достъп, несвързан с неговата задача.
Даден агент може да избира инструменти и да предприема последователност от действия за постигане на дадена цел. Широките права за достъп му позволяват да предприема стъпки, които не са били предвидени при одобряването на достъпа. Непредвидените действия могат да причинят щети.
Екипите по сигурност имат ограничена видимост върху действията на AI
Много организации имат ограничена видимост върху това какво правят агентите след свързването си. Мониторингът може да обхваща само някои инструменти, оставяйки индивидуалните действия без проверка.
Средите за разработка и внедряване на софтуер (CI/CD) и Kubernetes средите показват най-ниски нива на прилагане на политиките в момента на действие сред анкетираните системи. Агентите за писане на код, работещи в тези среди, могат да бъдат в състояние да променят приложенията и инфраструктурата.
Респондентите често съобщават, че им отнема ден или повече да открият най-скорошния случай, при който AI инструмент или агент е осъществил достъп до данни извън предвидения му обхват. През този период агентът може да продължи да избира инструменти и да предприема действия без човешка намеса.
Някои организации могат незабавно да отменят идентификационните данни, но се нуждаят от допълнително време за прекратяване на сесията на агента. Активната сесия може да позволи на инструмента да продължи да работи, което прави прекратяването на сесията важна част от отговора на неоторизиран достъп.
Достъпът на AI е труден за проследяване
Само 36% от анкетираните ИТ специалисти заявяват, че винаги могат да проследят събитие за AI достъп, включващо чувствителни данни, до лицето, което го е оторизирало.
Ограничената проследимост затруднява установяването на причината за предоставяне на достъп, приложимите условия и отговорното лице за решението. Тези подробности помагат на организациите да разследват инциденти и да удостоверят, че правилата за сигурност са били спазени.
Служителите съобщават за несигурност относно това коя информация е чувствителна, дали техните AI инструменти имат достъп до нея и кой би носил отговорност при неправилна употреба. Мнозина не знаят дали някой може да спре даден инструмент от достъп до чувствителни данни.
Някои служители, които са забелязали, че AI инструмент осъществява достъп до повече информация от очакваното, никога не са съобщавали за това. Недокладваните инциденти оставят екипите по сигурност без информация, която би могла да им помогне да идентифицират и справят неоторизираната дейност.