Cloudflare обяви плановете си да се превърне в публичен сертифициращ орган (Certificate Authority - CA), разширявайки ролята си в осигуряването на сигурността на глобалната мрежа. Компанията има за цел да предложи безплатни, автоматизирани дигитални сертификати за уебсайтове, като същевременно подготвя интернет за постквантова криптография.
Сертифициращият орган (CA) е доверена организация, която издава дигитални сертификати. Тези сертификати позволяват на уебсайтовете да използват HTTPS, да криптират трафика между посетителите и уеб сървърите и да удостоверяват, че потребителите се свързват с правилния домейн, а не с фалшифициран сайт.
Cloudflare все още не издава сертификати. Въпреки това компанията вече е започнала процеса по одобрение, необходим за превръщането ѝ в широко доверен CA. Тя е подала заявления към програмите за коренови сертификати (root programs), управлявани от Google Chrome, Apple, Microsoft и Mozilla. Тези програми определят кои сертифициращи органи да бъдат признати за доверени от браузърите, операционните системи и устройствата.
Компанията също така е подписала споразумение за придобиване на съществуващ доверен коренов сертификат от GlobalSign. Това е от изключително значение, тъй като на новосъздаден коренов сертификат могат да са му необходими години, за да достигне до браузърите, телефоните, операционните системи и вградените устройства.
Утвърденият коренов сертификат на GlobalSign вече се ползва с доверие сред множество по-стари системи, което ще помогне на Cloudflare да осигури по-широка съвместимост, когато започне да издава сертификати.
Cloudflare пуска безплатен сертифициращ орган
От Cloudflare заявиха, че техният нов CA ще се базира на протокола Automated Certificate Management Environment (ACME). ACME се използва широко за автоматизиране на издаването и подновяването на сертификати.
Администраторите на уебсайтове, които вече използват автоматизирани услуги за сертификати, ще могат да преминат към Cloudflare просто чрез промяна на ACME директорията (URL адреса), без да се налага да внедряват нови инструменти или да преустройват работните си процеси за управление на сертификати.
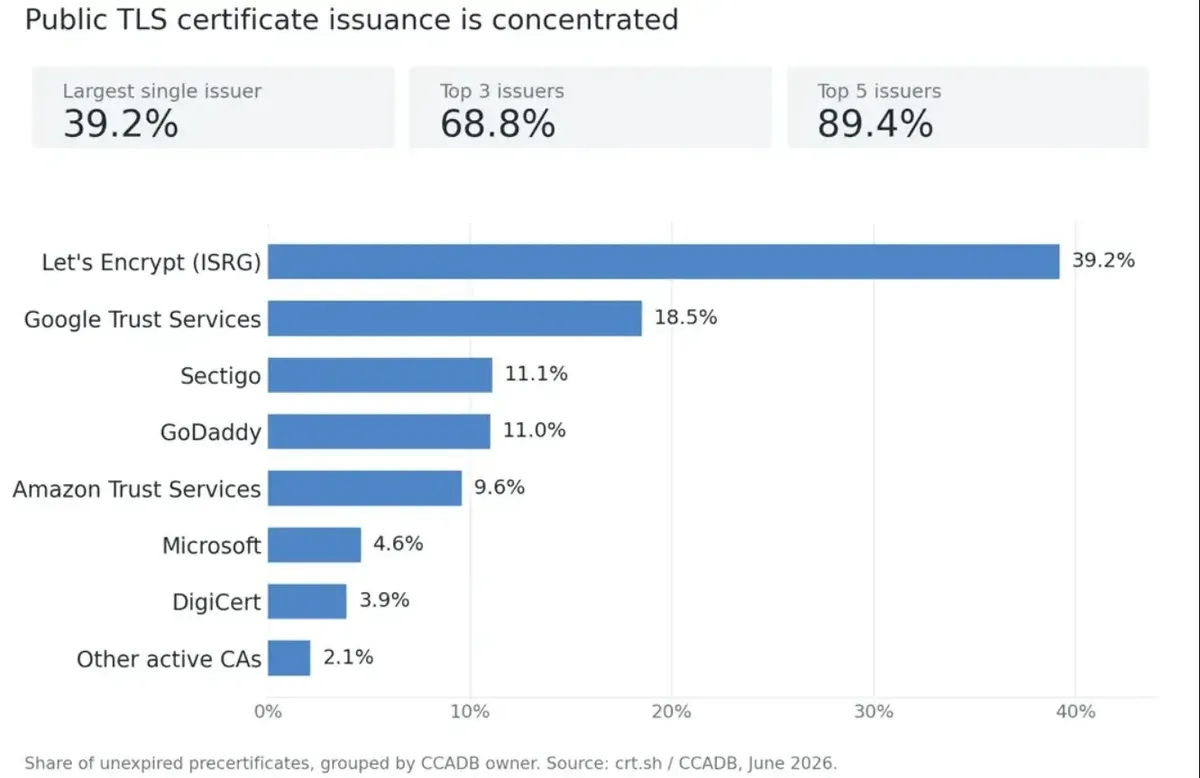
Този ход би могъл също така да подобри устойчивостта в екосистемата на уеб инфраструктурата с публичен ключ (Web Public Key Infrastructure - WebPKI). Към момента издаването на безплатни сертификати е концентрирано сред малък брой доставчици.
Let’s Encrypt — един от най-големите безплатни сертифициращи органи — издава около 10 милиона сертификата на ден, поддържа над 500 милиона уебсайта и е надминал 4 милиарда активни сертификата през 2025 г., според данни на Cloudflare.
Сериозно прекъсване в работата на доминиращ безплатен CA би могло да засегне голяма част от криптирания уеб. Планираната услуга на Cloudflare е проектирана да добави още една мащабируема, автоматизирана и безплатна алтернатива.
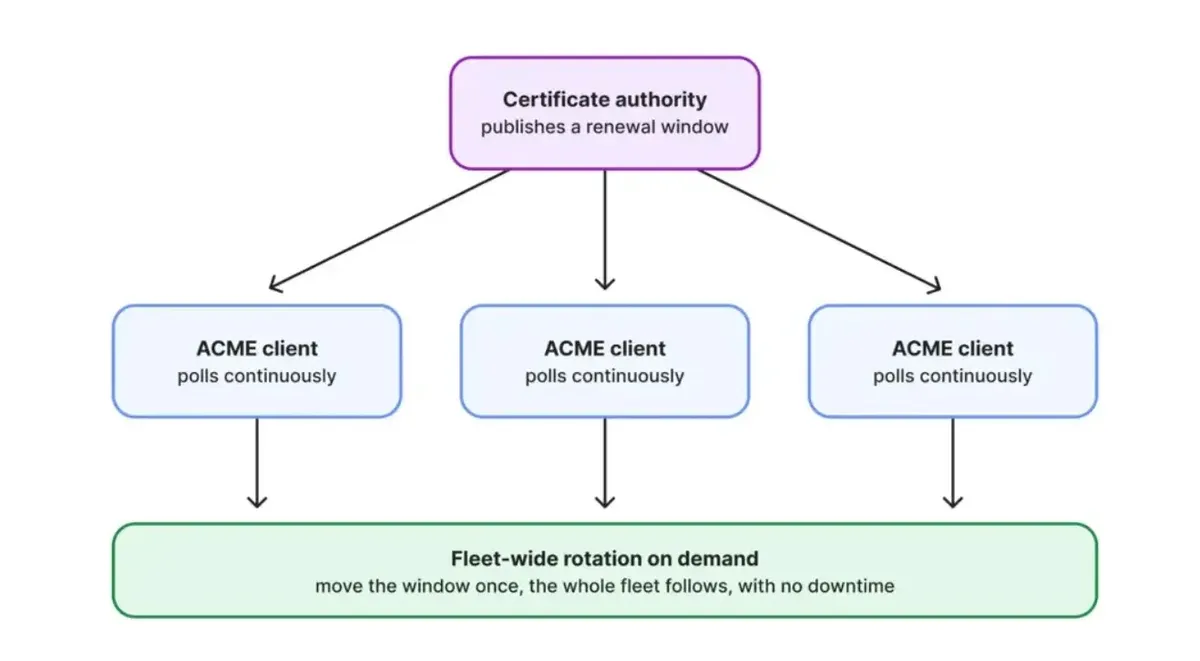
Тя може да помогне на Cloudflare да разпредели подновяването на сертификати във времето при инциденти със сигурността, проблеми със съответствието или мащабни отเพмени (revocation events), намалявайки риска от внезапно изтичане на сертификати и прекъсвания в работата на уебсайтовете.
Компанията също така планира да издава постквантови сертификати Merkle Tree (MTCs). Тези сертификати са проектирани да осигуряват по-компактна автентификация за бъдещето, в което постквантовата криптография може да направи конвенционалните вериги от сертификати по-големи и по-бавни по време на TLS ръкостисканията (TLS handshakes).
Cloudflare се стреми към първото производствено издаване на MTC през първото тримесечие на 2027 г. Компанията заяви, че възнамерява да поддържа както класически WebPKI сертификати, така и MTCs от един и същ CA, позволявайки на организациите да внедрят устойчива на квантови атаки автентификация, без да управляват отделни системи за сертификати.
От Cloudflare посочиха, че ще публикуват възпроизводими компилации (reproducible builds) за софтуера за подписване на сертификати, ще удостоверяват хардуерните модули за сигурност (HSM), които защитават ключовете на CA, и ще поддържат публичен панел (dashboard) за състоянието на издаване и инцидентите.
Компанията планира също така да използва собствения си CA вътрешно преди пълното му пускане, следвайки подхода си „Customer Zero“ за тестване на нови услуги в мащаба на Cloudflare.
Това съобщение надгражда стартирането на Universal SSL от Cloudflare през 2014 г., което осигури безплатен TLS за уебсайтовете зад нейната мрежа. С публичния CA Cloudflare преминава от основен потребител на сертификати към директен доставчик на доверие за целия интернет.