Milk Dragon е фишинг комплект, предназначен да превърне привлекателна онлайн оферта в бърза опит за измама с плащания. Операцията, известна още като NaiLong, е активна от октомври 2025 г. и използва фалшиви търговски оферти, за да привлече купувачите към убедителни страници за плащане.
Вместо да разчита на тревожни имейли или предупреждения за доставка, кампанията поставя зловредни връзки в реклами на онлайн пазари и публикации в социалните мрежи.
Купувач, който кликне върху голяма отстъпка, може да бъде пренасочен към фалшив магазин, който изисква информация за банкова карта, лични данни и потвърждение на плащането.
Изследователите от Group-IB идентифицираха активността в 66 държави и откриха 258 фишинг страници от октомври 2025 г. Наред с това изследователите са регистрирали 36 шаблона за потвърждение на финансови институции.
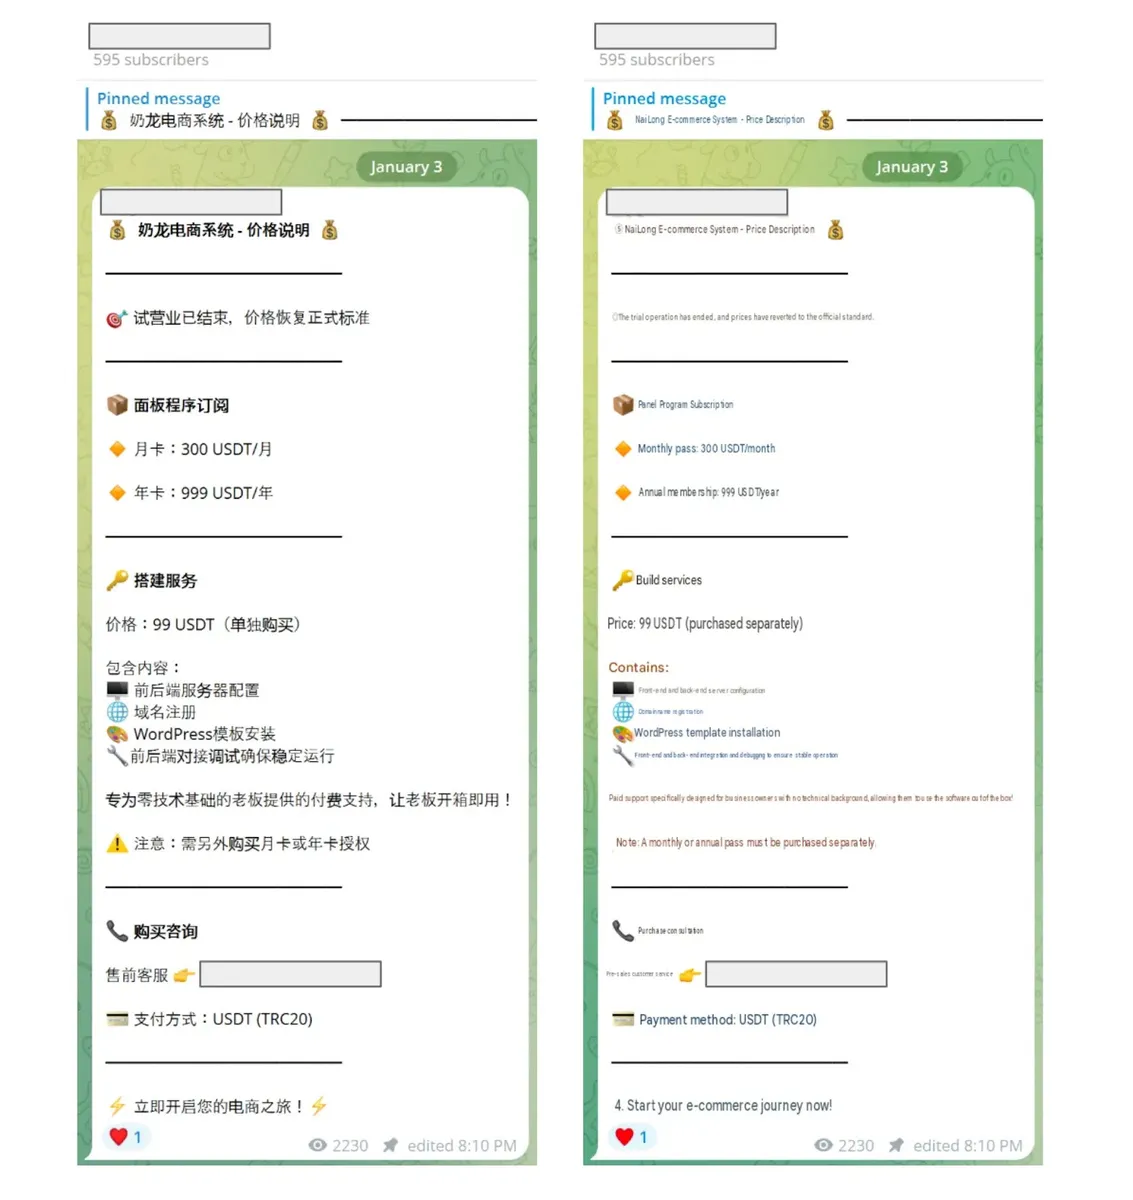
Мащабът е от значение, тъй като комплектът се продава като абонаментна услуга в Telegram общности, което намалява усилията, необходими за провеждане на убедителна кампания за измами.
От Group-IB посочват в доклад, споделен с Cyber Security News (CSN), че цената започва от 300 USDT на месец, докато операторите получават актуализации и поддръжка за собствената си фишинг инфраструктура.
Комплект Milk Dragon AiTM
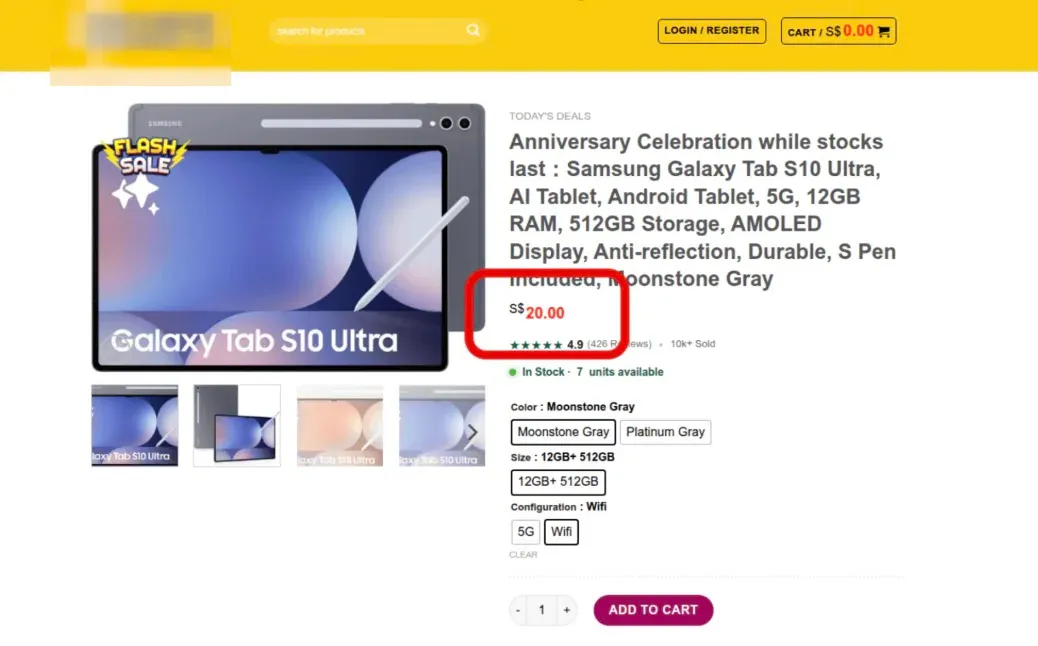
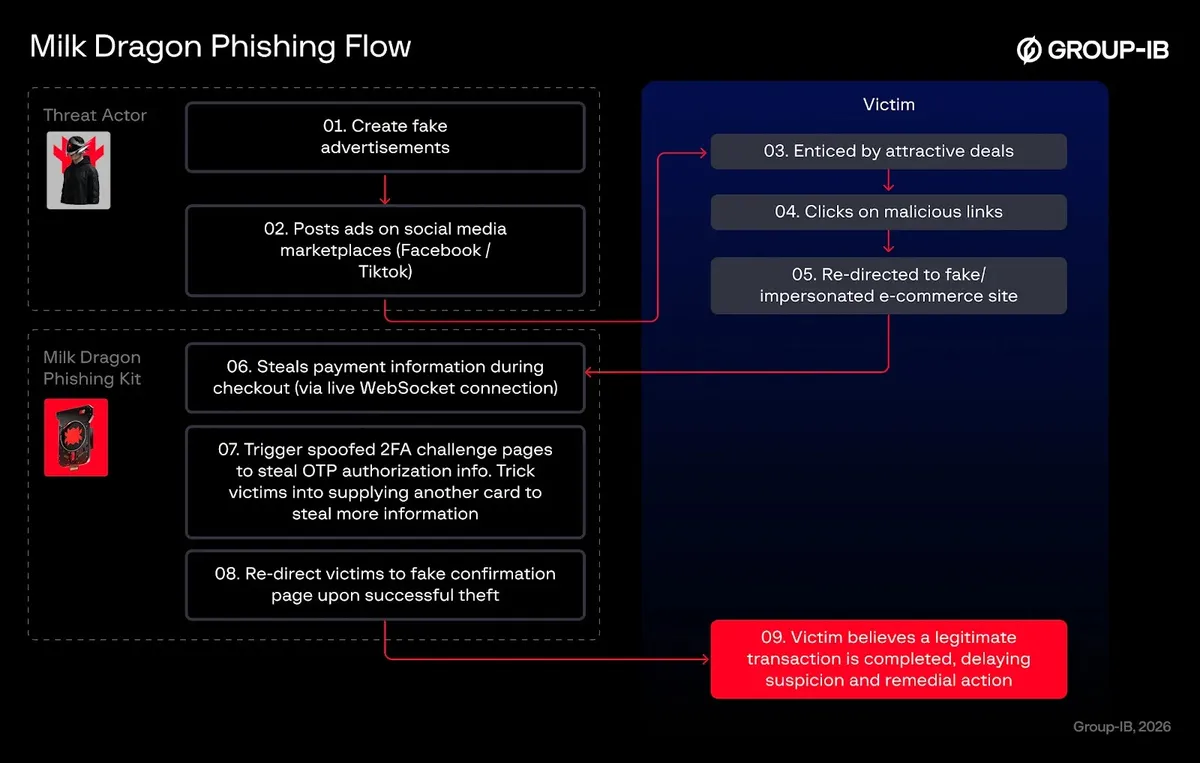
Атаката започва с реклами, предлагащи необичайно ниски цени за стоки от първа необходимост, електроника, играчки, мода или супермаркетни продукти. Някои публикации идват от профили, които може да използват генерирано от AI съдържание или закупени последователи за изграждане на доверие.
Резултатът е измама, която може да превърне небрежното разглеждане в скъпоструваща, напълно управлявана от атакуващите сесия за измама на нищо незаподозрени купувачи.
След кликването жертвите кацат на WordPress сайт, създаден да наподобява реален търговец на дребно. Сайтът използва WooCommerce за плащане, но злонамерен персонализиран плъгин, наречен BytePress, добавя фалшиви опции за плащане с карта и PayPal и го свързва с контролен панел, управляван от киберпрестъпника.
BytePress поддържа постоянна Socket.IO WebSocket връзка между браузъра и престъпния бfigure. Тази връзка в реално време позволява на атакуващия да променя страници, да показва съобщения и да приема, отхвърля или блокира въведените данни за плащане, докато жертвата остава на страницата за плащане.
По-важното е, че връзката предава това, което жертвата въвежда символ по символ, преди формулярът да бъде изпратен. Това прихващане в реално време наподобява заплахата, документирана при измами на страници за плащане на живо, където престъпниците могат да проследяват данните за картите и еднократните кодове в хода на сесията.
След като данните за плащане бъдат въведени, Milk Dragon показва фалшив екран за зареждане и пренасочва жертвата към подправена страница за потвърждение.
Атакуващият избира шаблон, съответстващ на заявката за автентификация от истинския сайт за плащания 3D Secure, след което прихваща и препраща еднократната парола (OTP), за да одобри злонамерена транзакция или да превземе акаунта.
Примамките в социалната търговия увеличават риска от измами
Този подход се възползва от факта, че хората често разглеждат социалните платформи небрежно и може да не очакват рекламата да доведе до измама. Офертите са изградени около страха от изпускане на възможност (FOMO), вместо спешността, използвана при конвенционалния фишинг, което ги кара да изглеждат като обикновени възможности за пазаруване.
Панелът централизира информацията за посетителите, записите на карти, подробностите за поръчките и статистиката за кампаниите. Той поддържа множество фишинг страници от един бfigure, акаунти с права според ролята и известия чрез браузър или Telegram.
Използването на многократно използваеми шаблони също позволява на киберпрестъпниците да адаптират същия работен процес за определени региони и банки. Това отразява по-широкото преминаване към комплекти от тип „фишинг като услуга“ (PhaaS), които препращат автентификацията в реално време, вместо просто да събират статични пароли.
За физическите лица най-безопасната реакция е да третират изключителните отстъпки и непознатите магазини в социалните мрежи като предупредителни знаци. Преди въвеждане на данни за плащане, проверете търговеца независимо и използвайте надеждни услуги за проверка на репутацията на връзката.
Всеки, който е споделил данни за карта или код, трябва незабавно да се свърже с банката си и да прегледа транзакциите си. Организациите трябва да следят за сходни домейни и съмнителни модели при плащане, след което да започнат дейности по сваляне на фалшивите сайтове, преди кампанията да се разрасне.
Мониторингът на новите комплекти може да идентифицира повторно използвана инфраструктура, докато устойчивата на фишинг автентификация може да намали стойността на откраднатите OTP кодове. Случаят също така потвърждава защо фишингът през RCS и iMessage и измамите при пазаруване в социалните мрежи изискват навици за проверка, простиращи се отвъд имейла.
Milk Dragon комбинира примамки за социална търговия с прихващане на идентификационни данни, водено от атакуващ. Изходният материал не разкрива публично индикатори за компрометиране (IoC), затова не е включена IoC таблица.