Шпионажна група, свързана с Китай, се е представяла за бивш служител от Белия дом и известен икономист, за да получи достъп до облачните профили на експерти по политика в областта на изкуствения интелект (ИИ) в САЩ, установиха от Proofpoint.
Групата, която изследователите проследяват под името TA419, е провела няколко кампании за фишинг на идентификационни данни през юли 2026 г.
„През юли 2026 г. TA419 се представи за множество лица, включително за бивш член на ръководния екип на Службата за научно-технологична политика към Белия дом, в кампании за фишинг на идентификационни данни, насочени към експерти по политика за ИИ в САЩ“, написа аналитикът от разузнаването за заплахи на Proofpoint Марк Кели.
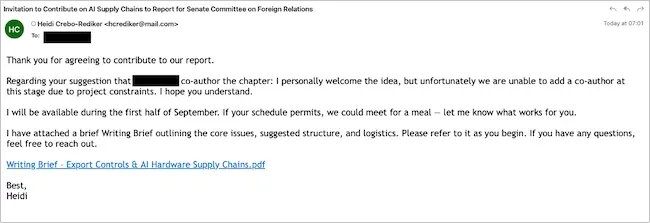
Започвайки от 8 юли 2026 г., TA419 първоначално се е представяла за Лин Едуардс Паркър, бивш главен заместник-директор на Службата за научно-технологична политика към Белия дом, а след това за Хайди Кребо-Редикър, икономист и експерт по външна политика.
През февруари 2026 г. групата се е представила за старши служител на Anthropic, за да вземе под прицел анализатор по политика за ИИ в американски мозъчен тръст. Това имейл съобщение е било със тема „Request for Feedback on Military Integration of Claude“ (Запитване за обратна връзка относно военната интеграция на Claude) — препратка към дебата относно използването на моделите Claude на Anthropic от армията на САЩ.
Как се развива атаката
Първоначалните имейли не са съдържали зловредни връзки. Те са канели мишените да се присъединят към фиктивен „Консултативен комитет по политика за ИИ“ или да допринесат за доклад на Комисията по външни отношения към Сената относно контрола върху износа на ИИ и веригите за доставки.
„Ако мишената отговори, TA419 изпраща съобщение с съкратен URL адрес, за който се твърди, че споделя допълнителна информация. Връзката в крайна сметка води до фалшива OneDrive AitM страница за фишинг на идентификационни данни, предназначена да получи достъп до облачния профил на мишената“, отбеляза Кели.
Връзката първо преминава през домейн, контролиран от групата, който изпълнява проверка на Cloudflare Turnstile зад фалшив екран за зареждане на OneDrive.
Оттам мишената бива пренасочена към втори домейн, помещаващ фишинг страницата. Тя показва списък с папки в OneDrive с примамващи документи. Щракването върху документ или върху собствената подкана на OneDrive за вход отваря фалшив прозорец за вход в Chrome, изчертан вътре в страницата с помощта на Frameless BitB — инструмент с отворен код от типа „браузър в браузъра“ (browser-in-the-browser).
Идентификационните данни, въведени в този прозорец, се предават към сървърите на Microsoft, така че паролата, MFA кодът и проверките за условен достъп преминават успешно. Специално разработен скрипт, вграден в комплекта, докладва за напредъка на жертвата на атакуващите, осигурява им изглед в реално време на сесията, приема подканата „Останете влезли“ и изпраща еднократните кодове веднага щом бъдат потвърдени.
Комплектът е проектиран да прихваща бисквитките за сесията, създадени в края на влизането, което би дало на киберпрестъпниците достъп до профила на мишената.
Инфраструктура и мотив
„TA419 последователно използва мрежата за доставяне на съдържание (CDN) на Cloudflare, за да маскира фоновия IP адрес на хостинга за своите домейни, които обикновено се регистрират чрез NameSilo. Домейните за фишинг на идентификационни данни на групата обикновено са тематично свързани със сайтове за споделяне на файлове и облачни услуги“, добави Кели.
Групата понякога регистрира домейни, които се представят за конкретни организации като heritiages[.]org и heritiage[.]org за Heritage Foundation, tw-koryu[.]org за Японско-тайванската асоциация за обмен и shinjirou[.]info, който имитира официалния уебсайт на японския министър на отбраната Синджиро Коидзуми.
„Тази дейност най-вероятно подпомага по-широките разузнавателни цели на Китай да разбере по-добре текущото развитие в областта на политиката и регулаторната рамка за ИИ в САЩ и се случва на фона на интензивна стратегическа конкуренция, обвинения в дестилация на модели и ограничения върху износа между САЩ и Китай“, заключи Proofpoint.