Две критични zero-day уязвимости в Zammad, за които се съобщава, че са били експлоатирани срещу Нидерландския институт за разкриване на уязвимости (DIVD), могат да позволят отвличане на сесии, отдалечено изпълнение на команди с правата на системния потребител на услугата Zammad и потенциална ескалация на привилегии до root.
Уязвимостите се проследяват като CVE-2026-102489 и CVE-2026-102490. DIVD публикува констатациите под номер DIVD-2026-00015, след като разследва отделен инцидент със сигурността, засегнал собствената му среда.
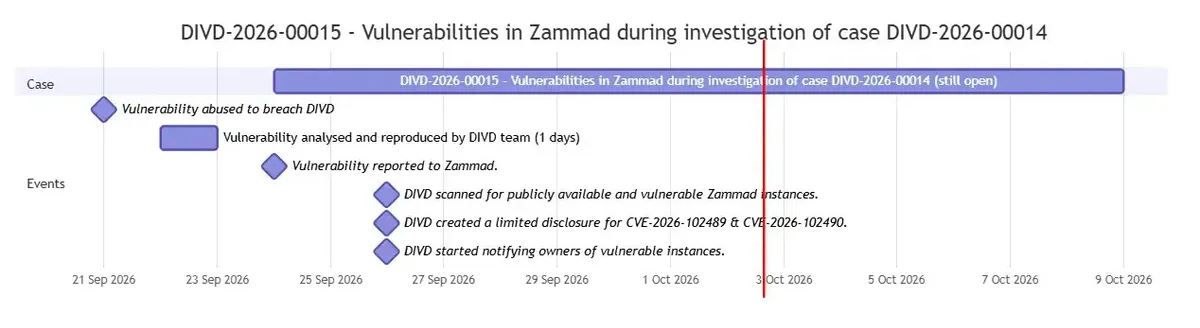
Атакуващ е експлоатирал CVE-2026-102489, за да компрометира DIVD на 21 септември 2026 г. Уязвимостта за отвличане на сесии засяга Zammad 6.3.0–6.5.4 и може да позволи отдалечено изпълнение на код като потребителя zammad.
Проблемът съществува и във версиите на Zammad от 7.0.0 до 7.1.3 според DIVD. Изследователите обаче посочват, че той не може да бъде експлоатиран в тези версии поради спецификата на средата.
Втората уязвимост, CVE-2026-102490, представлява проблем с локална ескалация на привилегии, който засяга всички версии на Zammad, включително компилации от версия 1.5.0 до версия 7.1.0-alpha.
Атакуващ, който вече е получил достъп като локалния потребител zammad, може да експлоатира уязвимостта, за да повиши привилегиите си до root, придобивайки пълен контрол над засегнатия сървър.
Експлоатирани zero-day уязвимости в Zammad
Взети заедно, уязвимостите образуват верига на атака с голямо въздействие. Отдалечен атакуващ би могъл да експлоатира проблема с отвличането на сесии, за да изпълнява команди като акаунта на услугата Zammad, а след това да използва локалната ескалация на привилегии, за да получи root достъп.
Root достъпът би могъл да позволи на злонамерените субекти да променят данни в системата за клиентска поддръжка, да четат клиентски тикети, да крадат прикачени файлове, да модифицират потребителски акаунти, да инсталират устойчиви задни вратички (backdoors) и да се придвижват по-навътре в мрежата на организацията.
От DIVD съобщиха, че техните изследователи са анализирали и възпроизвели уязвимостите между 22 и 23 септември. DIVD е докладвал откритията на Zammad на 24 септември.
На 26 септември DIVD започна сканиране за уязвими инстанции на Zammad, достъпни от интернет, и уведомяване на засегнатите собственици. Организацията също така публикува ограничено разкриване и съобщи, че Zammad работи по коригиране на уязвимостите.
Екипите по сигурност, които използват Zammad, трябва да третират уязвимостите като спешен казус за реакция при инциденти. DIVD препоръчва надграждане до Zammad версия 7 или спиране на засегнатите инстанции от мрежата, докато отстраняването на уязвимостите не приключи.
Въпреки това системните администратори трябва да имат предвид, че проблемът с локалната ескалация на привилегии засяга и версии 7, включително най-новите алфа компилации.
Организациите трябва да прегледат логовете на Zammad за доказателства за подозрителни сесии, неочаквана административна активност, необичайно изпълнение на команди и промени, свързани с акаунта zammad. DIVD предостави скрипт за проверка на логовете за индикатори за компрометиране (IoC), за да помогне на администраторите да идентифицират евентуален пробив.
Тъй като уязвимостите са били експлоатирани преди публичното им разкриване, самото инсталиране на корекции за сигурност може да не премахне трайното присъствие на атакуващите. Организациите, които открият подозрителна активност, трябва да изолират сървъра, да сменят паролите и тайните ключове, да проверят промените по акаунтите, да инспектират планираните задачи и услуги и да проведат пълно форензик разследване.