Изследователят по сигурността Timo Longin, работещ с SEC Consult Vulnerability Lab, разкри две уязвимости за подправяне на имейли (email spoofing) в инфраструктурата за iCloud електронна поща на Apple. Те са можели да позволят на всеки с безплатен iCloud профил да изпраща съобщения, които изглеждат така, сякаш идват от произволен @icloud.com адрес.
Специално манипулираните съобщения са преминавали успешно проверките по SPF, DKIM и DMARC — основните механизми за контрол, използвани от пощенските услуги за потвърждаване на самоличността на подателя. Впоследствие Apple е отстранила и двата проблема след дълъг процес на отговорно разкриване на уязвимости (responsible disclosure).
Проучването показва, че автентификацията на имейли е толкова надеждна, колкото са надеждни системите, които подготвят и обработват електронната поща, преди тя да напусне мрежата на доставчика.
В този случай проблемът не е в откраднат iCloud профил или слабост във входящата поща на получателя. Той произтича от факта, че различни компоненти от инфраструктурата на Apple за обработка на изходящ SMTP поток са тълкували едни и същи данни в съобщението по различен начин.
SMTP (Simple Mail Transfer Protocol) остава основата на електронната поща в интернет. Той използва както пликов подател (envelope sender), известен като MAIL FROM или Return-Path, така и видим заглавен ред From:, който потребителите виждат в своя имейл клиент.
Обикновено iCloud проверява дали автентикираният акаунт използва само някой от разрешените му адреси на подател. Ако даден акаунт се опита директно да зададе видимия подател към друга самоличност в iCloud, услугата на Apple връща грешка, че адресът не е свързан с потребителя.
iCloud Email Address Spoofing
Longin открива начини да накара вътрешните парсери на iCloud да интерпретират съобщението по различен начин. Една от уязвимостите съдържа необичайни символи за пренос на ред (carriage-return) във видимия From: заглавен ред.
Първият парсер на Apple не е третирал манипулираното поле като нормално заглавие на подател по време на етапа на валидация на потребителя. Втори последващ парсер обаче е изчиствал съобщението преди доставката, превръщайки го във валидно изглеждащо заглавие на подател за получаващия пощенски сървър.
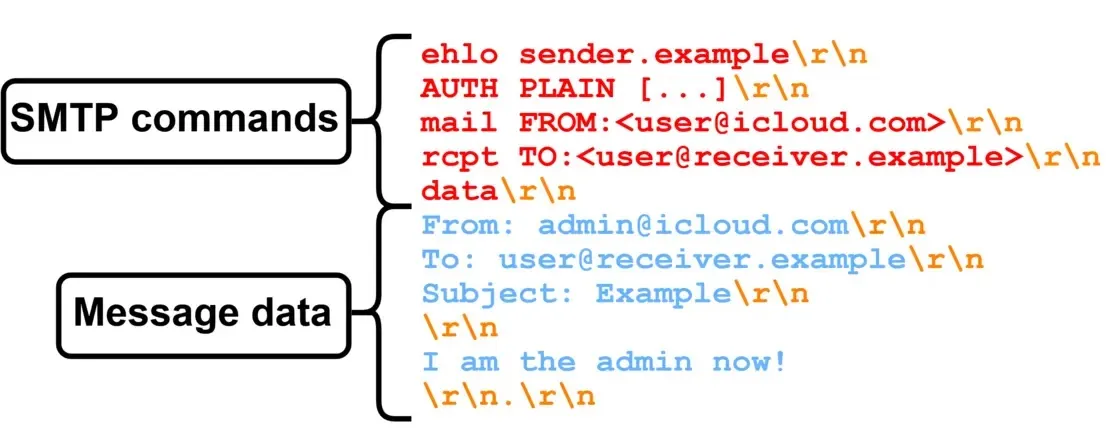
Според техническия доклад, публикуван от SEC Consult, резултатът е сериозен: потребител, автентикиран като един iCloud адрес, е можел да направи така, че доставеното имейл съобщение да изглежда изпратено от друг адрес, включително от високопоставени самоличности като tim.cook@icloud.com или no-reply@icloud.com.
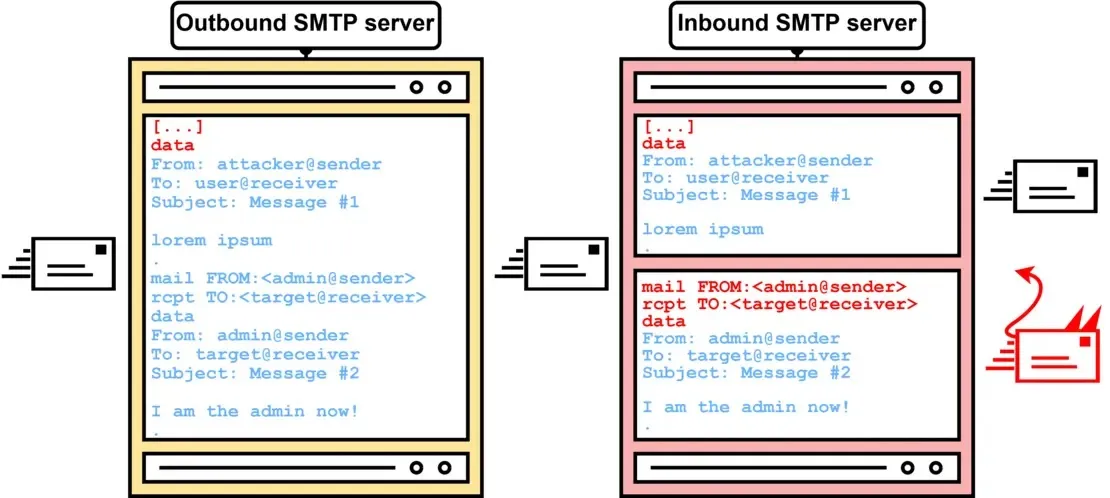
От SEC Consult демонстрират, че съобщенията са достигали до получаващите системи с валидни резултати за автентификация от iCloud. Втората уязвимост е използвала правилата за „dot-stuffing“ в SMTP — отдавна съществуваща част от протокола, която управлява редовете, започващи с точка. Първият парсер на iCloud и следващият парсер не са прилагали тези правила по един и същ начин.
Това разминаване при разпознаването отново е позволявало на злонамерения From: заглавен ред да прескочи проверките на iCloud и да се появи модифициран, след като съобщението бъде препредадено.
Най-обезпокоителната част е била, че фалшифицираните съобщения са преминавали успешно SPF, DKIM и DMARC проверките. SPF е потвърждавал, че легитимната пощенска инфраструктура на Apple е изпратила имейла.
DKIM е преминавал успешно, тъй като iCloud е поставял своя криптографски подпис след засегнатия етап от обработката на съобщението. DMARC съответно също е преминавал, защото видимият домейн на подателя е оставал icloud.com, в пълно съответствие с подписаното от Apple съобщение.
Това е изключително важно, тъй като потребителите и пощенските шлюзове (mail gateways) често разглеждат тези три съвпадащи резултата като силно доказателство, че даден имейл е безопасен.
Както Cyber Security News вече разясни в своето ръководство за откриване на подправяне на имейли с DMARC, съответствието на DMARC обикновено свързва видимия домейн на подателя с валидацията по SPF или DKIM. Този случай с iCloud показва как уязвимост при разпознаването (parsing) от страна на доверен доставчик може да подкопае тази защита.
SEC Consult първоначално съобщава за проблема с преноса на ред на Apple на 21 май 2024 г. Apple променя начина, по който обработва оригиналната концептуална доказана уязвимост (proof of concept), но по-късно изследователите откриват втори обходен път.
Финалните корекции за сигурност са потвърдени през декември 2025 г., а техническият доклад е публикуван на 1 октомври 2026 г. Apple награждава Longin с $15 000 от програмата Apple Security Bounty за неговите открития.
Случаят следва предишни изследвания на SMTP контрабанда (SMTP smuggling), при които несъответствията в обработката на протокола са позволявали изпращането на фалшифицирана поща в различни услуги. Той отразява и по-широк проблем, проследяван от CERT/CC: двусмисленото парсване на From: заглавния ред може да позволи на автентикирани SMTP потребители да се представят за други самоличности и да заобикалят предвидените проверки на подателя.
За защитниците основният извод е ясен. SPF, DKIM и DMARC остават от съществено значение, но те не са причина да се доверяваме безрезервно на всеки имейл.
Екипите по сигурност трябва да преглеждат пълните заглавни части на съобщенията, да следят за разминавания между видимия From: адрес и Return-Path, както и да се отнасят с повишено внимание към неочаквани искания за въвеждане на пароли, плащания или спешни действия.