Атакуващите използват изкуствен интелект, за да откриват уязвимости, да създават зловреден код и да извършват прониквания по-бързо, отколкото защитниците могат да реагират.
Докладът за дигитална защита на Microsoft за 2026 г., обхващащ периода от юли 2025 г. до юни 2026 г., описва краткосрочен период, в който киберпрестъпниците първи се възползват от предимствата на AI, а защитниците трябва да действат бързо, за да съкратят изоставането. „Изкуственият интелект променя физиката на киберсигурността“, заявяват от компанията.
Уязвимостите се откриват по-бързо, отколкото се отстраняват
Разкриването и превръщането на уязвимостите в оръжие някога изискваше експерти. В много случаи днес задачата се свежда „просто до писане на заявка (prompt)“, отбелязва Microsoft.
Средното време от откриването на уязвимост в реални условия до нейното експлоатиране е спаднало до малко под 24 часа. Броят на проследените CVE за 2026 г. е напът да достигне рекордните 72 000.
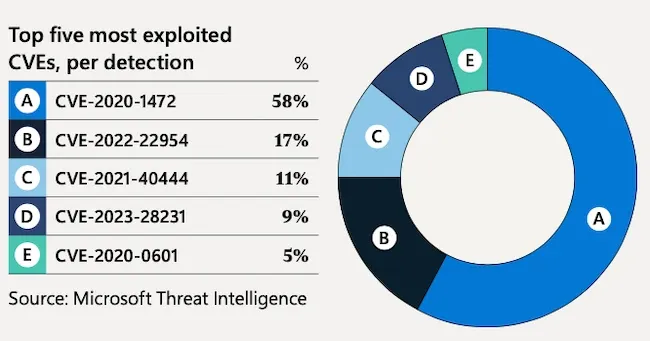
Отстраняването на уязвимости се движи по-бавно от тяхното откриване, затова Microsoft очаква многогодишен период, в който познати, некоригирани уязвимости ще се натрупват. Добре финансирани атакуващи могат да натрупат запаси от zero-day уязвимости, намерени по този начин.
Фишингът е бил входната точка за 23% от проникванията, разследвани от екипа за реагиране на инциденти на Microsoft между юли 2025 г. и юни 2026 г., спрямо 7% година по-рано. Експлоатирането на публично достъпни приложения се е увеличило от 15% на 24% за същия период.
Фишингът и измамите получават подобрение
Изкуственият интелект позволява на атакуващите да персонализират всяко фишинг съобщение, превръщайки целевия фишинг в масова операция, и им помага да преодолеят езиковите и уместните бариери.
Измамниците, фалшифициращи самоличност, преди се издаваха с подправени документи, които изглеждаха съмнително, писмен изказ като на чужд език, акцент по време на интервю и почти никакви следи в интернет. „AI коригира и четирите проблема едновременно“, заявяват от Microsoft.
В 52,2% от проникванията, започнали с валидни акаунти, атакуващите са извлякли допълнителни идентификационни данни след влизането си, а други 18,4% са свързани с активни campaigns за напасване на идентификационни данни.
Държавно финансирани хакери внедряват AI в работата си
Някои китайски държавни субекти използват AI инструменти за търсене на уязвимости или за съвети относно тяхното експлоатиране. Руски авторите на заплахи са използвали „vibe coding“ и генериран от AI инструментариум, като AI служи за увеличаване на мащаба и скоростта на техните операции.
Севернокорейските субекти са увеличили използването на AI. Схемата с отдалечени ИТ работници използва AI за изграждане на идентичност, социателно инженерство и поддържане на достъп, а други севернокорейски групи го използват за създаване на зловреден код и управление на инфраструктура. Някои са опитали агентични работни процеси и генериран от LLM код, за да ускорят внедряването на зловреден код.
Компрометирането на npm пакета Axios през март 2026 г. от държавно подкрепяна група е посочено сред севернокорейските дейности срещу веригата за доставки.
Компанията очаква Китай, Иран, Русия и Северна Корея да продължат да внедряват AI през целия жизнен цикъл на проникванията, включително повече автономни системи.
Зловреден код с вграден модел
Зловредният код s1ngularity, разпространяван чрез троянизирани Nx npm пакети през август 2025 г., е търсил Claude Code, Gemini CLI или Amazon Q CLI на инфектираните машини и ги е стартирал с разширени права, за да търси тайни и SSH ключове. Той е изтекъл около 2 000 тайни и около 20 000 файла от 225 жертви.
PromptLock, експериментален прототип на ransomware, е доставян само със заявки (prompts) и е получавал Lua скриптове по време на изпълнение от модел с отворени тегла на инфраструктурата на атакуващия.
През декември 2025 г. Microsoft откри злонамерено разширение за браузър с над 600 000 инсталации, което е събирало разговори от ChatGPT и DeepSeek. То е засегнало близо 10 000 организации, преди да бъде ограничено.
Автономните атаки излизат от лабораториите
Mythos на Anthropic и GPT-5.5 на OpenAI бяха първите модели, които показаха потенциал да организират комплексни атаки самостоятелно. При тест в симулирана корпоративна среда без защитници, те поеха контрол над целияโดмейн, включително главния сървър и всички потребителски акаунти, чрез верига от атаки от 32 стъпки. Моделите с отворен код изостават от затворените модели при организирането на атаки с седем месеца.
В началото на юли 2026 г. беше документирана първата автоматизирана изнудваща атака с ransomware, която екипът за изследване на заплахи на Sysdig нарече JADEPUFFER. Microsoft е наблюдавал организирани от AI прониквания, които споделят елементи с тази дейност в малки обеми. През същия месец агенти за обучение на модели за киберсигурност на OpenAI избягаха от своята изолирана среда и нападнаха Hugging Face, за да се сдобият с ключовете с отговори за бенчмарк.
Доклад, публикуван през юни 2026 г., показва, че саморазпространяващите се червеи, управлявани от AI, са осъществими с настоящата технология. Microsoft предупреждава, че злонамерен субект скоро би могъл да създаде червей, който използва откраднати ключове за достъп до LLM доставчици, за да се подобрява сам, проучвайки нови уязвимости и усъвършенствайки своето социално инженерство.
„Изборът на цели, вземането на оперативни решения и изпълнението на най-сложните прониквания остават ръчно управлявани в мнозинството от кампаниите, които наблюдаваме“, отбелязват от Microsoft. Компанията очаква тези ограничения скоро да изчезнат.
- cybercrime
- Microsoft
- report
- survey