Статията е написана от Андриус Буиновскис, вицепрезидент по продуктова стратегия в NordLayer
EDR продължава да бъде необходим, когато атакуващите изпълняват код на хоста. Проблемът възниква, когато екипите очакват EDR да маркира всяко аномално действие, включително активност в SaaS приложения през браузъра, която от гледна точка на крайната точка може да изглежда като нормална потребителска сесия.
В среди с интензивно използване на SaaS, даден служител може да се автентикира в облачно приложение, да одобри OAuth заявка, да отвори чувствителни файлове или да качи данни през сесия в браузъра. Това действие може никога да не създаде нов изпълним файл под контрола на атакуващия или процес, който защитите на крайната точка биха класифицирали като злонамерен.
Както при инцидента със Salesloft Drift от 2025 г.: UNC6395 получи OAuth токени, свързани с интеграциите на Drift, и ги използва за извършване на голям обем от API заявки към средите на клиентите в Salesforce. По този начин автентикираният достъп до SaaS позволи кражба на данни без наличието на процес със зловреден код, който EDR да инспектира.
Браузърът се превърна в основен слой за достъп до корпоративни SaaS приложения, работни процеси за идентификация, файлове и конзоли за администриране. Докладът за сигурност на браузърите за 2026 г. на NordLayer установи, че достъпът през браузър присъства в пълния набор от 504 прегледани приложения, като 79% от инструментите са достъпни единствено през браузър.
Това прави браузърните сесии основно място за потребителски действия, които може да не генерират артефакти върху крайната точка, каквито EDR е създаден да анализира.
EDR все още открива изпълнение на код върху хоста, зловреден код, персистентност и поведение на ниво процес. Но в среди с интензивно използване на SaaS някои атаки се извършват чрез работни процеси в браузъра и идентичността, които не създават артефакти върху крайната точка, които EDR да инспектира.
При фишинг атаки от тип „автор на заплахата по средата“ (Adversary-in-the-middle), компрометирани разширения за браузър, неоторизирани качвания на данни или подмамвания за изпълнение чрез клипборда, решаващото действие се случва вътре в браузъра или в облачното приложение.
Фишинг от тип „автор на заплахата по средата“ (Adversary-in-the-middle - AiTM)
През 2026 г. киберпрестъпник, проследяван от Microsoft под името Storm-2755, насочи атаките си към канадски служители чрез отравяне на резултатите в търсачките и злонамерени реклами. Жертви, търсещи термини като „Office 365“, бяха пренасочвани към страница за вход в Microsoft 365, контролирана от атакуващия.
След това AiTM инфраструктурата проксираше потока на автентификация в реално време и прихващаше идентификационни данни, както и бисквитки за сесия и OAuth токени за достъп, издадени след успешна автентификация.
След това Storm-2755 повтори откраднатата сесия. Microsoft забеляза промяна на същия идентификатор на сесия (session ID) от браузъра на жертвата към Axios потребителски агент (user agent). Това показа, че токенът за автентификация се използва повторно от инфраструктура, контролирана от атакуващия.
Атакуващите осъществиха достъп до услуги на Microsoft, търсиха информация за ведомости за заплати и ЧР, създадоха правила в пощенската кутия за скриване на съобщения относно банкови промени, а в някои случаи осъществиха достъп и до Workday.
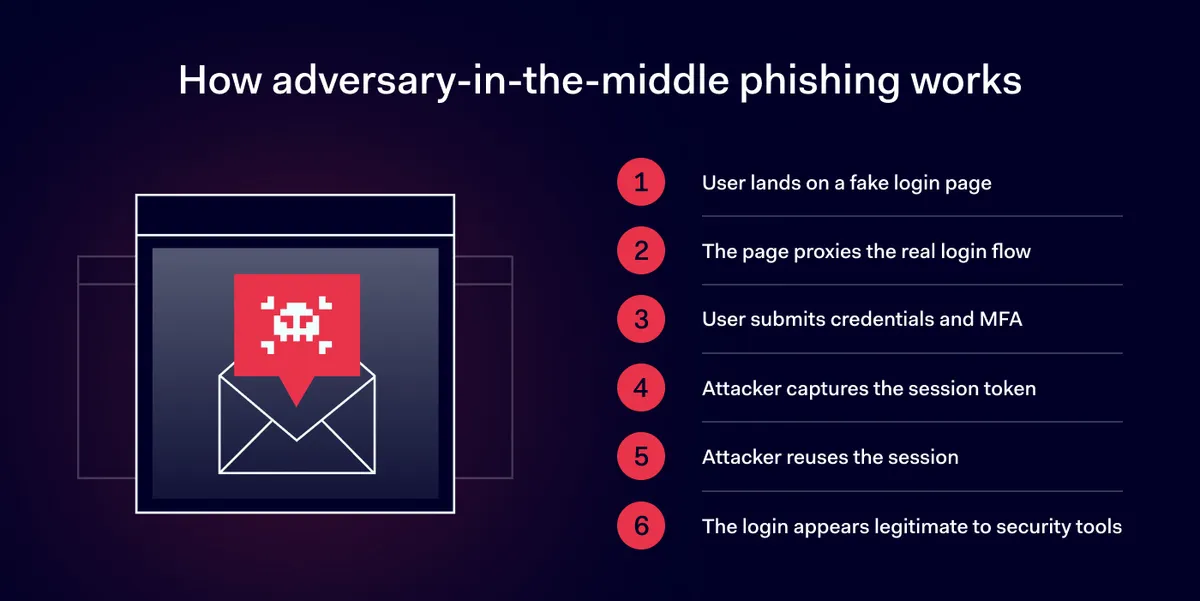
Механиката е типична за AiTM фишинга. Жертвата отваря фишинг страница, която се намира между потребителя и истинския доставчик на идентичност. Страницата събира потребителското име и паролата, препредава легитимното MFA предизвикателство и препраща отговора на потребителя към истинската услуга. След това атакуващият може да прихване материалите от автентикираната сесия.
От гледна точка на обичайната телеметрия на процесите на крайната точка, потокът на автентификация може да изглежда легитимен. Крайната точка може да не разкрие, че AiTM прокси е прихванало сесията (въпреки че други сигнали от крайната точка, идентичността, мрежата или XDR могат да разкрият атаката).
Най-добрият начин за предотвратяване на много AiTM атаки е използването на FIDO2 WebAuthn автентификация, устойчива на фишинг: отговорът на автентификацията е криптографски обвързан с легитимния произход (origin). В допълнение към това контролите на ниво браузър могат да помогнат за блокиране на известни фишинг дестинации, да ограничат достъпа до неодобрени уеб приложения и да спрат атаката на по-ранен етап.
Добавете контроли на ниво браузър с NordLayer Browser
NordLayer Browser дава на IT екипите централизиран контрол върху зони от атаката, които EDR може да не вижда ясно: уеб достъп, разширения за браузър, трансфер на файлове и действия с клипборда. Защитата от уеб заплахи може да блокира фишинг и злонамерени дестинации. Политиките за разширения могат да позволяват или блокират конкретни Chrome разширения.
Трафикът от браузъра може също така да бъде пренасочван през специализиран IP адрес, който организациите могат да добавят в разрешения списък (allowlist) за SaaS достъп или да използват като мрежово условие в политиките за идентичност, където доставчикът на идентичност го поддържа.
Компрометирани разширения за браузър
Разширенията за браузър създават различен тип проблем с видимостта. Те оставят файлове в профила на браузъра, а техният код се изпълнява вътре в процесите на браузъра. EDR може да открие съмнително разширение или необичайна мрежова активност. Поведението на разширението обаче все пак може да изглежда обикновено на ниво хост.
Компрометирано разширение може да използва стандартни API на браузъра, за да чете съдържанието на страницата, да наблюдава URL адреси, да взаимодейства с форми и да изпраща данни през HTTPS. Никое от тези действия не изисква задължително нов процес или съмнителен изпълним файл. Без специфичния контекст на браузъра екипът по сигурност може да вижда трафика на браузъра, но да не знае кое разширение го е инициирало, до какви данни е имало достъп или дали разширението е било одобрено.
Неодамнашен пример: през март 2026 г. Microsoft съобщи за зловредни Chromium разширения, които са изглеждали като AI асистенти. Тези разширения са били инсталирани около 900 000 пъти, с потвърдена активност в над 20 000 корпоративни организации. Разширенията са събирали посетените URL адреси и съдържание от разговори в ChatGPT и DeepSeek и периодично са изпращали тези данни към инфраструктура, контролирана от атакуващия.
Поради това хостът може да показва обикновен браузърен процес, който осъществява HTTPS връзки, докато същественото от гледна точка на сигурността действие е разширение, което чете и изнася съдържание от страницата. Инструментите за крайни точки могат да открият части от активността, но инвентаризацията на разширенията, разрешенията и политиките осигуряват необходимия контекст, за да се определи дали това поведение е следвало да бъде позволено.
Екипите по сигурност трябва да контролират слоя на разширенията директно, вместо да чакат злонамерен домейн, известна сигнатура за зловреден код или предупреждение от крайната точка. Организациите се нуждаят от разрешителни списъци за разширения, контроли за инсталиране и преглед на разрешенията за всяко разширение, което може да чете или променя уеб съдържание.
Браузърни атаки преди изпълнение на крайната точка
Някои браузърни атаки приключват изцяло в рамките на уеб сесията. Компрометиран уебсайт, злонамерена реклама или инжектиран скрипт могат да променят визуализираното съдържание, да четат достъпни от страницата данни, да пренасочат сесията или да манипулират клипборда. Тези действия могат да се случат в рамките на предоставените от браузъра разрешения. При тях не е необходимо да се записват файлове, да се стартира зловреден код или да се създава нов процес. Потребителят може също така да качи чувствителен файл или да постави поверителен текст в неоторизирана SaaS или AI услуга, без да е инсталиран какъвто и да е зловреден код.
Макар че това може да нанесе щети, то не отглежда непременно артефактите, за чието откриване е създадена системата EDR. Например атаките от типа ClickFix използват фалшиви подкани за верификация или друго уеб съдържание, за да убедят жертвата да копира и изпълни зловредна команда.
Microsoft наблюдава тази последователност в своята кампания TerminalFix от август 2026 г. — вариант на ClickFix, който компрометира уебсайтове и показва фалшиви Cloudflare CAPTCHA подкани. Щракването върху фалшивата стъпка за потвърждение копира зловредна PowerShell команда в клипборда, докато страницата инструктира жертвата да отвори Windows Terminal или PowerShell и да я постави.
Дотогава атакуващият разчита на съдържанието на браузъра, манипулирането на клипборда и взаимодействието с потребителя. Изпълнението на командата променя телеметрията: PowerShell се стартира, изтегля се и се извлича ZIP архив, последван от странично зареждане на DLL (DLL side-loading), създават се записи в регистъра и планирани задачи за персистентност (persistence), започва разузнаване в Active Directory и компрометираният хост установява обратен тунел (reverse tunnel).
Контролите на браузъра могат да спрат атаката преди изпълнението на хоста, като блокират злонамерената страница, ограничат достъпа до клипборда или ограничат рисковите действия в браузъра. Ако потребителят изпълни копираната команда, активността преминава в телеметрията на крайната точка, където EDR може да инспектира изпълнението на PowerShell, изтеглените файлове, персистентността, разузнаването и изходящите връзки.
Контролът трябва да съответства на действието
Само EDR не покрива всяко високорисково действие в среда с интензивно използване на SaaS. Ако екипите очакват телеметрията на крайната точка да сигнализира за всяко злонамерено влизане, OAuth одобрение, качване през браузъра или действие на разширение, те могат да пропуснат активност, която никога не стига до изпълнение на хоста.
Среда с интензивно използване на SaaS се нуждае от контроли на 3 свързани слоя:
- Браузър
- Идентификация и SaaS
- Крайна точка (Endpoint)
Контролите на браузъра са необходими преди данните да достигнат до неоторизирана SaaS или AI услуга. След като потребителят качи файл, постави поверителен текст или предостави прекомерен достъп на браузъра, телеметрията на крайната точка може да не покаже достатъчно контекст, за да обясни или спре действието. Защитата от уеб заплахи може да блокира фишинг и злонамерени сайтове. Политиките за разширения могат да предотвратят четенето на уеб съдържание от неодобрен код. Browser DLP може да ограничи качването, изтеглянето и действията за копиране и поставяне в зависимост от дестинацията.
В среди с интензивно използване на SaaS браузърът е основният слой за достъп до корпоративни данни, доставчици на идентичност (identity providers) и работни процеси на администратори. Контролите трябва да работят на този слой, тъй като злонамерените влизания, предоставянето на OAuth права, достъпът от разширения, качванията и действията с клипборда може да не създадат артефакти в крайната точка. EDR остава необходим за изпълнението на хоста. Но когато дадена атака остане в рамките на браузърната сесия, браузърът е не просто още едно приложение за наблюдение, а самата повърхност на атака.
За данни относно уязвимостта на браузъра и способността на организациите да се справят с нея, прочетете доклада на NordLayer за уеб базираните заплахи.
Разучете NordLayer Browser за 30 минути. Вижте как вашият екип може да внедри управлявани контроли на браузъра, да идентифицира използването на неодобрени приложения и да прилага политики за достъп между екипите. Резервирайте демо.
За автора:
Андриус има над 20 години опит в IT сферата и се интересува от киберсигурност от 2015 г. Сега той ръководи екипа си като вицепрезидент по продуктова стратегия в NordLayer — платформа за мрежова сигурност за бизнеса, готова за бързо внедряване.
Той определя стратегията за развитие чрез задълбочено проучване на пазара, разбиране на нуждите на клиентите и оценка на техническите възможности. Андриус дава приоритет на изграждането на доверие в продуктовия екип, като го дарява с възможности да се справя със сложни предизвикателства в областта на сигурността и да превръща откритията в подобрени слоеве на защита за клиентите.
Спонсорирано и написано от NordLayer Browser.