Правителствени и политически организации в Азия са станали обект на нова кампания, организирана от злонамерен субект, свързан с Китай.
Активността, която е насочена към правителствени и политически организации в Тайван, Индия, Филипините, Камбоджа, Пакистан, Тайланд и Мианмар, включва внедряването на непубликувана досега задна врата с кодово име Antino. Cisco Talos проследява този клъстер под наименованието UAT-11587.
Атакуващият е засечен за първи път през септември 2025 г. във връзка с целева фишинг кампания (spear-phishing), насочена към академичната общност, мозъчните тръстове и гражданското общество в Тайван. Оттогава атаките, свързани с този набор от прониквания, са се разширили и засягат 16 субекта в осем азиатски държави.
„Antino е задна врата за Windows, компилирана на Rust, която поддържа разузнаване на хоста, изпълнение на shell и PowerShell, трансфер на файлове, зареждане на зловреден код (shellcode) в паметта и устойчивост (persistence)“, заявява изследователят по сигурност Ашли Шен. „Неговият собствен канал за управление и контрол (C2) работи изключително през Microsoft 365, използвайки Microsoft Graph за взаимодействие с Outlook и OneDrive.“
Оценява се, че UAT-11587 припокрива до известна степен Jewelbug, който от своя страна показва тактически прилики с свързани с Китай клъстери, известни като CL-STA-0049, Earth Alux, Ink Dragon и REF7707. Доклад, публикуван от притежаваните от Broadcom Symantec и Carbon Black през август 2026 г., характеризира Jewelbug като базирана в Китай група от наемни хакери, която извършва шпионски операции и финансово мотивирани измами с криптовалута.
Cisco Talos обаче заявява, че собственото им разследване не е разкрило връзка между шпионската кампания и финансово мотивираната дейност на Jewelbug, което ги е накарало да определят UAT-11587 като отделен набор от активности.
Въпреки предизвикателствата при установяването на окончателни връзки, противникът е класифициран като свързан с Китай с висока степен на увереност, позовавайки се на наличието на метаданни на език zh-CN и опростен китайски в примамващите документи, както и часовия пояс UTC+08:00 в заглавието на фишинг съобщението.
„Темата на примамките и таргетирането в кампанията предоставят допълнителна контекстна подкрепа“, заявяват от Talos. „Примамките и наблюдаваните цели включват тайвански политически, законодателни, граждански и политически изследователски субекти, заедно с регионални правителствени, морски, дипломатически и теми за сигурност. Този фокус върху събирането на информация е в съответствие с интересите на извършители, свързани с Китай.“
Още два индикатора, които сочат към връзка с Китай, са посочени по-долу -
- Почти дузина различни компилирани версии на Antino съдържат Cargo registry пътища, позоваващи се на rsproxy[.]cn, бързо местно огледало и прокси услуга за crates.io, обслужваща континентален Китай
- JavaScript програма за изтегляне (downloader), свързана с UAT-11587, която се позовава на „d32tpl7xt7175h.cloudfront[.]net“ — CloudFront домейн, маркиран по-рано от Arctic Wolf във връзка с кампания, проведена от авторите на заплахи UNC6384, свързани с Китай, насочена към европейски дипломатически и правителствени субекти миналата година с използване на неотрезана Windows shortcut уязвимост.
Доказателствата показват, че UAT-11587 е насочил вниманието си и към организации в Сирия около май 2026 г., което показва фокус извън Азия. Атаките, извършени от киберпрестъпника, бележат пик между март и началото на юни 2026 г., с „концентрирана вълна“, проведена на 8 и 9 юни 2026 г., насочена към десетки системи, свързани с правителствената ИТ инфраструктура.
Въпреки че изборът на целеви фишинг (spear-phishing) като начален вектор за достъп не е изненада, използваните примамки подсказват, че атакуващият е извършил подробно разузнаване на целевите организации, за да персонализира съдържанието и да увеличи максимално шанса за успех.
В опит да придадат легитимност на имейлите, UAT-11587 са подправили самоличността на податели, ползващи се с доверието на предназначените получатели, за да заобиколят проверките за сигурност SPF и DMARC и да гарантират, че съобщенията попадат във входящите пощи на жертвите.
„Друга техника за социално инженерство, използвана за първоначален достъп в тази кампания, беше точното пресъздаване на стандартния компонент за преглед на прикачени файлове в Gmail вътре в HTML тялото на имейла“, обяснява Шен. „Атакуващият е копирал стила на картата с прикачени файлове на Gmail, използвайки четири вградени PNG изображения, кодирани като Base64 MIME части.“
„Цялата карта за прикачен файл е била обвита в анкер таг, сочещ към контролиран от атакуващия URL адрес [Cloudflare Pages]. Когато потребител на Gmail отвори имейла в браузър, визуализаторът на Gmail вярно показва HTML съдържанието на атакуващия, генерирайки фалшив вид на прикачен файл, който визуално не се различава от легитимния преглед в Gmail.“
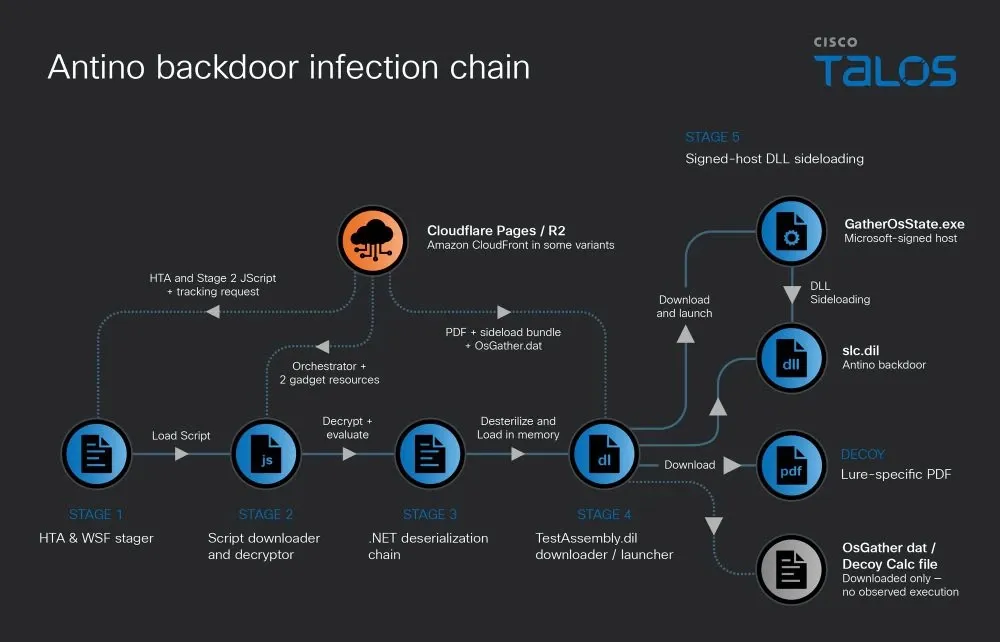
Анализът на примамките показва склонност към насочване към аудитории, интересуващи се от външни работи, международна сигурност и държавна политика, добавя Talos. Самата верига на атаката е процес от пет етапа, който започва с HTA или WSF стартер и завършва с внедряването на Antino.
Cloudflare URL адресът във фишинг имейла води до изтегляне на HTA или WSF файл, който след това се изпълнява, за да извлече JavaScript програма за изтегляне и декриптиране. Следващият етап задейства верига от десериализация на .NET за зареждане на „TestAssembly.dll“ — .NET инструмент за изтегляне и стартиране, отговорен за три действия -
- Изтегляне и отваряне на примамващия документ за жертвата.
- Изтегляне на прикриващ изпълним файл Calculator.
- Изтегляне и стартиране на задната врата Antino.
Зловредният код („slc.dll“) се стартира чрез зареждане на странични DLL библиотеки (DLL sideloading) с помощта на легитимен бинарен файл, подписан от Microsoft („GatherOsState.exe“). След като бъде стартиран, компилираният на Rust зловреден софтуер комуникира с приложенията на Microsoft 365 и използва обекти от Outlook и OneDrive като тайни точки за обмен (dead drops), вместо да разчита на явен специализиран сървър за управление и контрол (C2).
Antino не се различава от други задни врати от този тип по това, че поддържа разузнаване на хоста, изпълнение на команди и устойчивост. Той може също така да изброява работещи процеси, да преглежда директории, да изпълнява PowerShell скриптове, зловреден код (shellcode), предоставени от оператора програми и команди, използвайки „cmd.exe“
За C2 той използва Outlook за обмен на команди и OneDrive за потвърждаване на активността (heartbeat) и трансфер на файлове. По-конкретно, той извлича команди от папката на пощенската кутия в Outlook на атакуващия на всеки 10 секунди, като търси съобщения с префикс на темата „command_req_[session_id].“
„Задната врата Antino злоупотребява с рамката Windows Scripted Diagnostics, за да изпълнява контролиран от атакуващия PowerShell през легитимни компоненти на Windows“, заявяват от Talos. „Това може да затрудни поведенческата атрибуция към първоначалния имплант, въпреки че не премахва видимите телеметрични данни за PowerShell, създаване на файлове или регистъра (Registry).“