Съдържание
Пълен курс по етично хакерство: от нула до експерт
Хаквайте като „черни шапки“ (black hat) хакери. Тестване за проникване, Kali Linux, WiFi и уеб хакерство, както и хакерският начин на мислене зад тях.
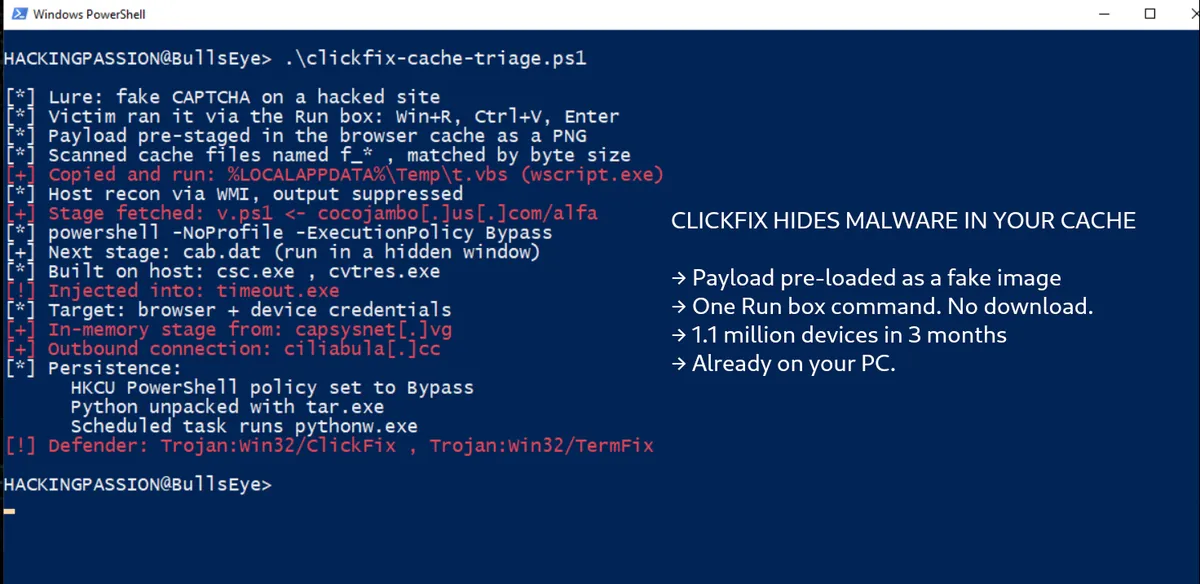
CAPTCHA в компрометирани уебсайтове вече крие зловредния софтуер в кеша на браузъра като изображение, преди изобщо да поиска каквото и да е. Когато поставената команда се изпълни, нищо не се изтегля. Тя вече беше там.
Microsoft Threat Intelligence описа това в публикация в X на 3 октомври. Нейните изследователи откриха група от хакнати уебсайтове, които показват фалшива страница за потвърждение на човек — от вида, който казва, че извършва проверка, и носи лого на Cloudflare. Страницата подканва посетителя да натисне Windows+R, след това Ctrl+V, и накрая Enter. Win+R отваря прозореца „Run“ („Изпълнение“) — малкия прозорец, който стартира програми.
Посетителят никога не е въвеждал или копирал нищо. В момента, в който щракне върху квадратчето за отметка, JavaScript на страницата сам записва команда в клипборда, без нищо да се показва на екрана. Ctrl+V поставя каквото и да е сложил сайтът там, а Enter го стартира. Посетителят си мисли, че сайтът го проверява за бот. Сайтът всъщност постига изпълнение на команда върху устройството.
Зловредният код е на мястото си още преди всичко това. Докато страницата се зарежда, тя извлича файл във фонов режим и браузърът запазва копие на диска — по същия начин, по който запазва всяко изображение, скрипт или каскаден стилов лист (stylesheet), за да не ги извлича два пъти. Файлът е обозначен като PNG, така че браузърът го съхранява в кеша си като всяко друго изображение. Поставената команда не изтегля нищо; тя трябва само отново да намери този файл.
Командата обхожда папката с кеша на браузъра и проверява всеки файл по едно единствено свойство: неговия размер. По-старите версии търсеха вътре във файловете маркер, който обвиваше зловредния код; тази версия вместо това съвпада по размер, като изследователите отбелязват, че очакваният размер варира при различните варианти. Тя копира файла, чийто размер съвпада, преименува копието със завършек .vbs, така че Windows да го третира като скрипт, и го стартира с wscript.exe. Изходните данни и грешките се изхвърлят, така че нищо не се показва на екрана.
Скриптът събира подробности за устройството чрез WMI, вградена услуга в Windows за запитвания към системата, извлича PowerShell скрипт, наречен v.ps1, и стартира PowerShell с прескочен профил и с политика на изпълнение, настроена на bypass — настройката, която обикновено блокира ненадеждни скриптове. По-късен етап изтегля файл с име cab.dat, прочита го и го стартира в скрит прозорец. Той компилира нов код на място с .NET компилатора, който вече присъства в Windows, след което предава контрола на timeout.exe — нормална системна програма, в която се крие.
Целта са паролите. Microsoft заявява, че по-късните зловредни кодове зареждат код в паметта, инжектират го в timeout.exe и се насочват към идентификационните данни, съхранени в браузъра и на устройството. Същият код отваря изходящи връзки и изтегля друг етап, който никога не се записва на диска.
Зловредният софтуер също така подсигурява присъствието си. Той променя настройка в системния регистър (registry), така че PowerShell да продължава да се стартира в същия незащитен режим, разопакова Python с вградения tar.exe и създава насрочена задача (scheduled task), която стартира Python процес чрез pythonw.exe. Рестартирането на системата го връща отново.
Причината за стъпката с кеша е ограничение. Прозорецът Run приема само 260 знака — недостатъчно за пълен софтуер за кражба на информация (info-stealer) на един ред. Атакуващите заобикалят това по два начина. FileFix, близък роднина, кара жертвата да постави командата в адресната лента на прозорец на файловия мениджър (File Explorer), където ограничението е 2048 знака, и допълва командата с дълги поредици от интервали, така че да се вижда само безвреден файлов път. Версията с кеша поддържа командата кратка, като предварително внедрява тежката част.
Chrome улеснява внедряването. Всичко, по-голямо от 16 килобайта, се съхранява като отделен файл в папката с кеша, без заглавна част (header) и само с необработените байтове (raw bytes) вътре. Атакуващият знае размера на внедрения файл, така че съвпадението по този размер е достатъчно да го открие сред останалите.
Изследователите наричат това контрабанда през кеша (cache smuggling). При изпълнение на поставената команда не се извършва изтегляне, така че инструмент, който следи за изтегляне само в този момент, няма какво да засече. Първият зловреден код е пристигнал по-рано, обозначен като изображение, чрез нормалната работа на браузъра. По-късните етапи наистина отправят заявки за v.ps1 и cab.dat. Това, което кешът укрива, е първата стъпка — тази, която скенерът иначе би засякъл.
Трикът не е започнал като атака. През юли 2023 г. изследователят по сигурността Aurélien Chalot го описва като метод за оторизирани тестове за проникване. Той обозначава програма като изображение, оставя браузъра да я кешира и след това кара служител да стартира един безвредно изглеждащ ред, който премества файла на мястото му и го стартира. Windows Defender не реагира, защото кешираният файл няма разширение и никога не е бил сканиран за това, което всъщност е.
Той се превръща в реална атака две години по-късно. През октомври 2025 г. Marcus Hutchins, който спря епидемията от WannaCry през 2017 г., открива действаща кампания, докато работи във фирмата за сигурност Expel. Примамката е бил фалшив инструмент за проверка на съвместимостта на Fortinet VPN, насочен към фирмени лаптопи, а копираната команда е била допълнена със 139 интервала, така че жертвата е виждала само чист файлов път. Скрита команда в PowerShell зад него е извлякла зловредния код от кеша.
До средата на 2026 г. трикът става комерсиален. Руска услуга за наемане на зареждащи модули (loader-for-hire), наречена DOUBLECUP, отдава под наем комплект ClickFix, който също съхранява зловредния си код в кеширан PNG файл, извлича го обратно с маркер и го използва за пускане на зареждащ модул (loader) и троянски кон за отдалечен достъп (remote-access trojan) за платени клиенти. Групата, проследявана от Microsoft, отива крачка напред: самият кеширан файл е скриптът, без маркер за откриване.
ClickFix се превърна в един от основните начини, по които атакуващите проникват. В своя Доклад за цифрова защита за 2025 г. Microsoft го определи като най-честата първа стъпка в случаите, обработени от Defender Experts през годината до юни — 47 процента, преди фишинга с 35 процента. Докладът за 2026 г., публикуван на 1 октомври, отчита ClickFix команди на повече от 1,1 милиона устройства между февруари и началото на май — около осем пъти повече, и поставя изпълнението от страна на потребителя на 30 процента от наблюдавания първоначален достъп.
Обикновено завършва със софтуер за кражба на информация (info-stealer) като Lumma, въпреки че Microsoft са забелязали, че той доставя и троянци за отдалечен достъп и червеи. Методът продължава да променя формата си. Версия, описана от Microsoft през август под името TerminalFix, изпраща жертвите да поставят текста в Windows Terminal, за да могат по-дълги скриптове да се изпълняват безпроблемно. Компанията също така е документирала версия, която извлича втория си етап чрез DNS заявка вместо чрез изтегляне, за да заобиколи филтрите, блокиращи уеб адреси. Версията с кеша е същият трик, скрит една стъпка по-рано.
Собствените инструменти на Microsoft маркират тази заплаха. Defender именува командата Trojan:Win32/ClickFix и Trojan:Win32/TermFix, а SmartScreen и Defender for Office 365 блокират известните страници примамки. Техният съвет е да се следи поведението и да не се разчита на събития за изтегляне: браузър, който внезапно стартира хост за скриптове, или насрочена задача, която се появява, докато PowerShell работи без обичайните си ограничения.
Прозорец за потвърждение никога не ви моли да отворите прозореца „Run“, терминал или PowerShell и да поставите команда. Автентичната проверка се изпълнява в самата страница. Когато даден сайт иска Windows+R и поставяне, това е атаката, и правилното действие е да затворите раздела.
- → Никога не поставяйте команда от уебсайт в Run, Windows Terminal или PowerShell, независимо какво твърди страницата, че проверява
- → Затворете всяка страница, която ви кара да натиснете Windows+R, Ctrl+V и Enter
- → Изчистете кеша на браузъра, след като попаднате на такава страница, за да не остане подхвърлен файл там
- → Включете регистрирането на скриптови блокове в PowerShell, за да може скритият скрипт да остави следа
Искате ли да видите последните команди, изпълнени от вашия прозорец „Run“? Отворете регистърния ключ RunMRU на вашата машина и прочетете списъка. Моят пълен курс по етично хакерство от нула до експерт ви отвежда там стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически, от първия ви ден без опит с Linux или хакерство.