Нова група за кибершпионаж, свързана с Китай и известна като TA419, е отговорна за множество фишинг кампании за кражба на идентификационни данни, насочени срещу експерти по изкуствен интелект (AI), работещи за мозъчни тръстове, университети и организации в правния сектор в САЩ.
Кампаниите са се представяли за видни икономисти и специалисти по регулации на AI, както и за служител на Anthropic, за да привлекат вниманието на експерт по AI политики в американски мозъчен тръст през февруари 2026 г. Фишинг имейлът е бил с тема „Request for Feedback on Military Integration of Claude“ (Искане за обратна връзка относно военната интеграция на Claude).
„Тази дейност най-вероятно подкрепя по-широките цели на китайското разузнаване за по-добро разбиране на текущите процеси в американската среда за политики и регулации на AI и се случва на фона на интензивна стратегическа конкуренция, обвинения в дестилация на модели и експортен контрол между САЩ и Китай“, заявиха от Proofpoint в анализ, публикуван тази седмица.
Компанията за корпоративна сигурност описва TA419 като свързан с Китай и мотивиран от шпионаж автор на заплахата, който има опит в организирането на фишинг кампании за кражба на пароли срещу лица, работещи за мозъчни тръстове, отбранителни изпълнители, университети и адвокатски кантори в САЩ и Япония от поне април 2025 г.
Около юли 2026 г. атакуващият се е представял за няколко лица, включително бивш член на ръководния екип на Службата за научно-технологична политика на Белия дом, като част от фишинг кампании за събиране на идентификационни данни, насочени към експерти по политики за изкуствен интелект в САЩ.
Атаката започва с безобидни покани, които целят изграждане на доверие с мишената. Едва когато получателят отговори на съобщението, се задейства следващият етап, при който атакуващият изпраща съкратен URL адрес, стартиращ многоетапна верига от пренасочвания. Тя отвежда до фишинг страница за кражба на данни чрез Adversary-in-the-Middle (AitM), маскирана като OneDrive, след преминаване на проверка от Cloudflare Turnstile.
Страницата използва техника, наречена Frameless BitB – версия на атаката Browser-in-the-Browser (BitB), която фалшифицира легитимен уебсайт или страница за вход, като изгражда фалшив браузърен прозорец в рамките на реалната браузърна сесия с помощта на HTML, CSS и JavaScript.
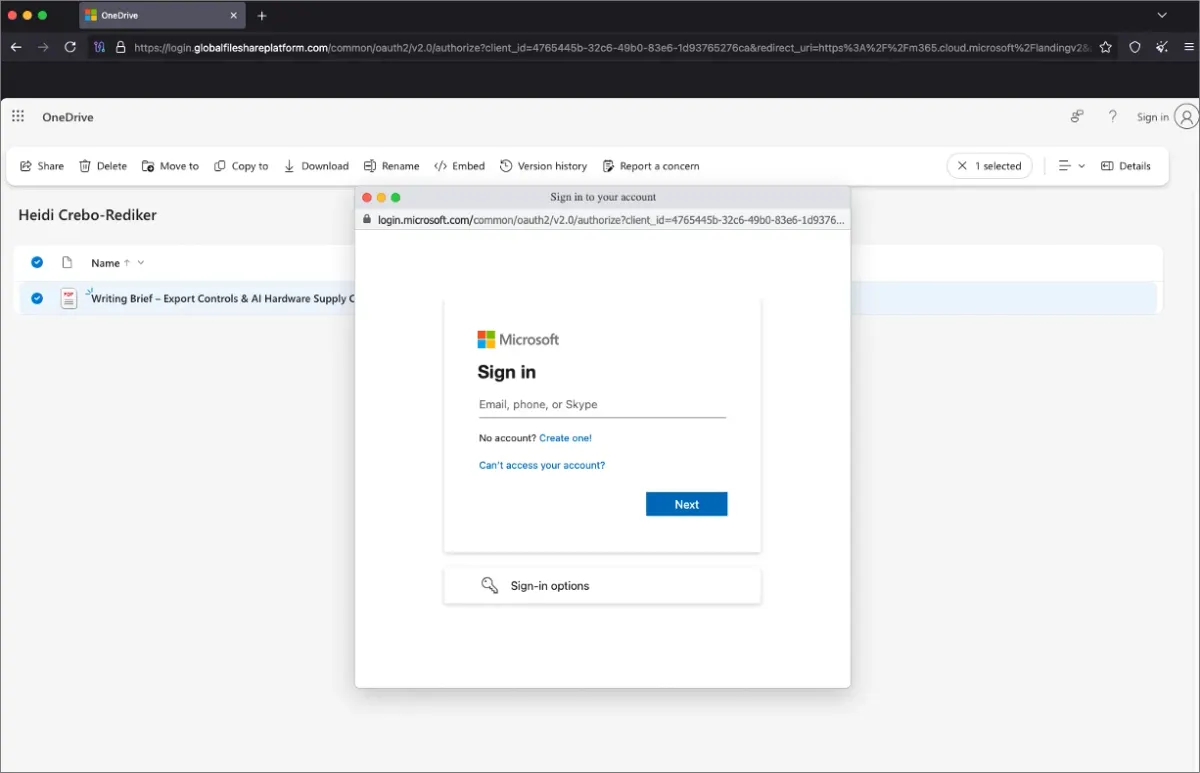
Докато BitB работи чрез визуализиране на страницата за вход в iframe, Frameless BitB, както подсказва и името, постига същата цел без използване на този HTML елемент. „Това може да се постигне чрез инжектиране на скриптове и HTML наред с оригиналното съдържание чрез търсене и замяна (т.нар. substitutions), разчитайки изцяло на трикове с HTML/CSS/JS за постигане на визуалния ефект“, отбеляза изследователят по сигурност Wael Masri през януари 2024 г.
Според Proofpoint TA419 е надградил инструмента с отворен код с персонализиран модул за телеметрия и автоматизация, който проследява процеса на вход в Microsoft от страна на мишената и прихваща идентификационните данни с помощта на AitM прокси, докато във фонов режим препраща данните към реалната инфраструктура на Microsoft.
Основното предимство на този метод е, че жертвата не забелязва нищо нередно, тъй като входът преминава успешно и няма индикации, че получените сесийни бисквитки са били прихванати незабелязано от атакуващия.
За защита срещу тази заплаха се препоръчва организациите да внедрят устойчиви на фишинг методи за автентикация, като passkeys, а отделните лица, които са обект на интерес от страна на TA419, да се отнасят с повишено внимание към непоискани съобщения по професионални теми и да проверяват тяхната автентичност, преди да предприемат действия.
„TA419 последователно проявява интерес към цели в областта на отбраната, националната сигурност, енергетиката, международните отношения и външната политика, главно свързани със САЩ и Япония“, посочват от Proofpoint. „Насочването към експерти по политики за изкуствен интелект представлява разширяване на този обхват, а не отклонение от него.“