Contents
Ethical Hacking Complete Course Zero to Expert
Hack like black hat hackers. Penetration testing, Kali Linux, WiFi and web hacking, and the hacker mindset behind it.
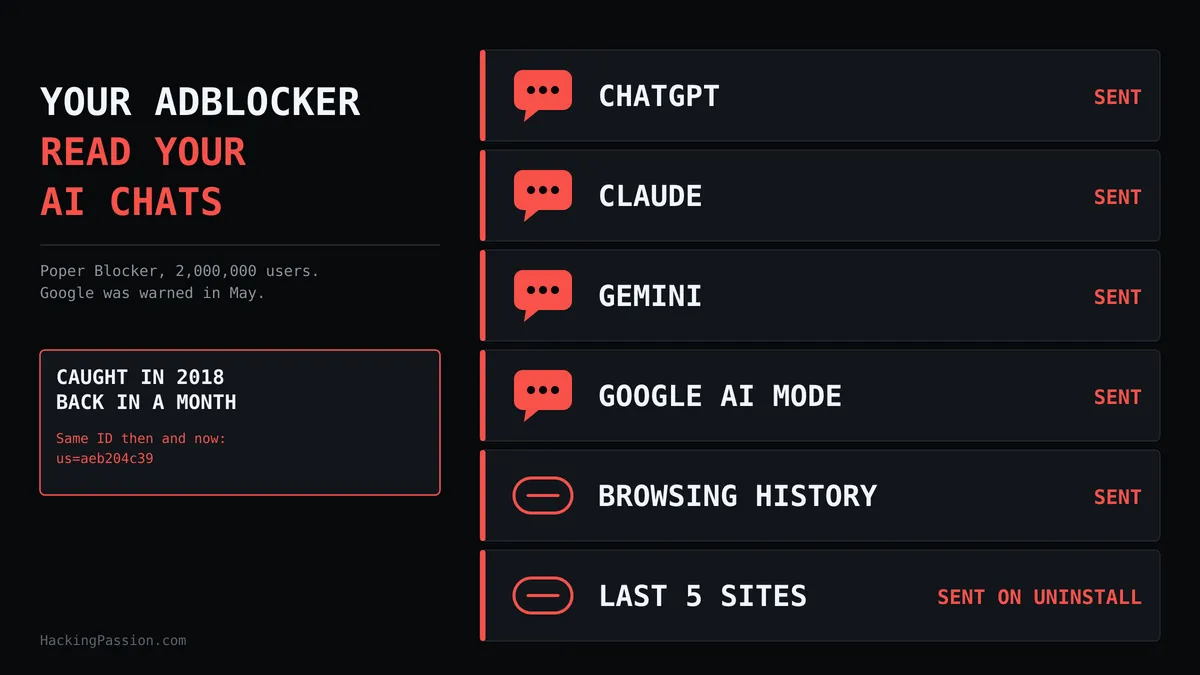
Блокиращ реклами разширение с 2 милиона потребители изпращаше чатове от ChatGPT, Claude и Gemini към собствен сървър, заедно с тяхната история на сърфиране. То обещаваше по-поверителен уеб. Google бе предупреден през май и го запази с бадж „Препоръчано“ (Featured).
Разширението се казва Poper Blocker. В Chrome Web Store то има 4,8 звезди от над 81 000 оценки и бадж „Препоръчано“. На 28 септември 2026 г. Джеймс Арнот от Bay Area Labs, екипът зад скенера за разширения Am I Being Pwned, публикува какво прави то, след като бъде инсталирано в браузъра ви.
Разширението изтегля малки програми от своя сървър и 23 от 40-те, които изпълнява, са насочени срещу ChatGPT, Claude, Gemini и AI режима на Google. Те вземат подканите (prompts), които въвеждате, и пълните отговори, които получавате обратно, заедно с блоковете с код в тях и стъпките на „мислене“, които моделите показват.
Те също така вземат подробни доклади от проучвания с техните източници, гласови разговори, заглавията на вашите чатове, кой модел използвате и за кой платен план абонамент плащате. На служебен лаптоп това означава изходен код и вътрешни документи, поставени за обобщение.
Освен това то събира пълния адрес на всяка страница, която отваряте, и страницата, която ви е пренасочила натам. Това включва заявката (query string) — частта от адреса след въпросителния знак.
Всяко качване съдържа и идентификатор (ID), взет от синхронизиращото хранилище на Chrome. Този ID е един и същ на всяко устройство, където сте влезли в Chrome с включена синхронизация. Така чатовете, адресите и останалите данни всички водят обратно до един човек.
За да получи всичко това, то ви пита отново и отново, докато не приемете. Инсталирайте го, кажете „не“ на споделянето на данни и на всяка отворена страница се появява изскачащ прозорец. Той гласи, че споделянето е „задължително“ за „разширените функции за блокиране“, а изскачащият прозорец изчезва едва когато приемете. В настройките има превключвател, обозначен като отказ (opt-out). Когато този превключвател е включен, вие сте се съгласили (opted in).
Разширението не качва нищо, докато не кажете „да“, и по подразбиране е настроено на „не“. Според изследователите това позволява на компанията да твърди, че „потребителят е дал съгласие“.
Обикновено кодът на едно разширение се намира вътре в пакета, който инсталирате. Магазинът може да го прегледа, а изследователите могат да го прочетат. Poper Blocker вместо това доставя интерпретатор: малка част от код, която чете инструкции, написани на собствения скриптов език на компанията, с променливи, цикли и функции, и ги изпълнява. самите инструкции идват от сървъра на компанията, след като го инсталирате.
При стартиране разширението изпраща заявка до https://api.pbapi.xyz/v2/rec и получава обратно пакет от програми. Когато изследователите направиха запитване, те получиха 40. Втора заявка до /v2/config връща номериран списък с команди.
Вътре в разширението тези команди съществуват само като числа, така че четенето на кода не ви казва какво прави то. Изследователите го търсиха за имената на командите "aggregate", "take-image" и "upload-blob" и получиха нула съвпадения за всяка от тях. Програмите също пристигат кодирани (разбъркани). Те са написани на редове, които трябва да се четат по колоните и след това да се декодират с base64. Това, което се изпраща обратно, е кодирано с ROT47 — фиксирано изместване на всеки символ.
Това е програмата, която взема разговорите от Claude, съкратена от изследователите:
Докато сте на страница за чат на claude.ai, тя чака отговора от API на чата, взема пълното тяло на съобщението и го записва под "data". Това тяло на съобщението е вашият разговор.
Пълният списък с команди отива още по-далеч. С него сървърът може да прочете каквото и да е на дадена страница, както и да прочете какво изпраща страницата към своя сървър и какво се връща обратно, включително WebSocket трафика. Той може да направи екранна снимка на която и да е част от страницата, да архивира резултата в zip файл и да го качи на адрес, избран от сървъра.
40-те програми, които са били активни в деня на проверката от изследователите, не са използвали командите за качване на файлове и заснемане на цялата страница. Сървърът може да изпраща нови програми във всеки един момент, без обновяване и без нов преглед. Той може също да промени адреса, към който отиват данните, при всеки отговор.
Според изследователите софтуерът за сигурност на работното място също няма да прихване този трафик. Дадена компания може да следи за излизането на собствените ѝ данни от мрежата с DLP софтуер или с прокси, което отваря криптиран трафик. И двете виждат само как браузърът изпраща кодиран обект (blob) към домейн, който не изглежда нищо специално. Те нямат ключова дума за съвпадение и нямат файл за идентифициране, а дестинацията може да се промени при следващия отговор.
Когато изследователите инсталирали Poper Blocker, сървърът не върнал нищо интересно. Програмите, които събират вашите данни, пристигнали едва около 24 часа по-късно. Те открили това забавяне от страна на сървъра, така че сървърът решава кога да ги получите. Според изследователите прегледът в тестова среда продължава минути, а не дни.
Една от програмите, anf_t, се изпълнява на всеки сайт, който посещавате, и докладва дали инструмент за тестване управлява браузъра. Тя проверява navigator.webdriver — флаг, който се задава, когато скрипт контролира браузъра. Търси следи, оставени от ChromeDriver и Playwright — два инструмента, които позволяват на скрипт да управлява браузър.
И броя на разширенията (плъгините), тъй като по-старите браузъри без графичен интерфейс (headless browsers) — тези, които работят без екран — нямат такива. Сървър, който знае, че разговаря с тестова машина, може да ѝ изпрати чист набор от програми.
Сървърът може също така да предостави различен набор от програми на определена часова зона, езикова настройка или група инсталации, така че да бъде насочен към една конкретна организация. Изследователите са тествали това в един ден с един ID, така че не са виждали два различни набора един до друг.
Дори премахването на разширението изпраща нещо навън. Докато сърфирате, то поддържа списък с последните пет сайта, които сте посетили, и го записва в адреса за деинсталиране. В момента, в който премахнете Poper Blocker, Chrome изпраща заявка до poperblocker.com/uninstall/ с тези пет домейна в параметъра lD.
На началната страница на Poper Blocker се обещава „Без проследяване“ („No tracking“). Разширението принадлежи на Big Star Labs LP — командитно дружество, регистрирано в Делауеър. Неговата политика за поверителност, последно променена на 5 август 2026 г., гласи, че събира „заявките към AI, които правите, и AI отговорите, които получавате“, „включително всички прикачени файлове, качени файлове и изображения“.
Партньорите на компанията могат да предават тези чатове на своите клиенти „за целите на пазарни проучвания, обучение или разработка на модели на изкуствен интелект“. В раздела за няколко американски щата политиката гласи: „Ние продаваме такива категории лични данни на нашите партньори, които след това могат да ги продават на своите бизнес клиенти.“ Тя също така посочва какво може да съдържа в тези данни: религиозни или философски убеждения, здравни данни и информация за сексуалния живот или сексуалната ориентация на дадено лице.
Обявата в магазина Edge на Microsoft от същата компания казва на посетителите, че данните „Не се продават на трети страни извън одобрените случаи на употреба“ и „Не се използват или споделят за цели, несвързани с функционалността на разширението.“
На 11 май 2026 г. Poper Blocker беше включен в публичен списък с разширения, хванати да прихващат AI чатове, отбелязано като потвърдено. Изследователят е наблюдавал как съдържанието на чата напуска браузъра в мрежовия трафик. Това е докладвано на Google през същия месец.
Manifest V3 е настоящият набор от правила за разширенията на Chrome. Изискванията му забраняват „Изграждането на интерпретатор за изпълнение на сложни команди, извлечени от отдалечен източник, дори ако тези команди са извлечени като данни.“ Четири месеца след предупреждението Poper Blocker все още беше със статус Featured (Препоръчано) и все още прихващаше AI чатове.
Google вече беше премахвал разширенията на тази компания веднъж преди. На 24 юли 2018 г. AdGuard публикува разследване за същата компания. нейните разширения за браузъри и мобилни приложения, с общо над 11 милиона потребители, изпращаха пълния адрес на всяка страница, посетена от техните потребители, до сървърите на компанията. Poper Blocker беше едно от тях с повече от 2 280 000 потребители по онова време.
До 25 юли 2018 г. приложенията и разширенията изчезнаха от Chrome Web Store и Google Play. На 20 август 2018 г. изследователите добавиха актуализация: „Повечето приложения и разширения бяха възстановени със изглежда малка или никаква промяна.“
През септември 2026 г. Dark Reading установи, че издателят на Poper Blocker притежава значката на Google Established Publisher (Утвърден издател). Тази значка се дава на издатели с „постоянна позитивна история с услугите на Google и спазване на Политиката за програмата за разработители.“ Репортерите поискаха коментар от Google и Big Star Labs, но не получиха отговор и от двете страни.
През 2018 г. всяка прихваната заявка съдържаше стойността us=aeb204c39. Изследователите тогава я приеха за техния собствен потребителски ID. През 2026 г. новите изследователи деродираха едно от качванията на Poper Blocker и откриха същата стойност, "us": "aeb204c39", която описват как твърдо кодиран sid (hardcoded sid), фиксиран код, вграден в разширението.
URL адресът все още излиза в поле, наречено u, а версията на разширението в поле, наречено nid. Осем години по-късно това е същият идентификатор със същите две имена на полета, сега с интерпретатор отгоре.
Същата компания има второ разширение в магазина. CrxMouse, разширение за жестове с мишката с 700 000 потребители, приема своите инструкции от същия сървър и също така изпраща адресите, които нейните потребители посещават.
Блокерите на реклами могат да виждат всеки адрес, който отваряте, защото им е необходим, за да решат какво да блокират. Изследователите установиха, че 1 на всеки 5 блокера на реклами с повече от 100 000 потребители изпраща някаква форма на история на сърфирането си навън.
- → Отворете
chrome://extensionsилиedge://extensionsв Edge и потърсете Poper Blocker или „Pop up blocker for Chrome“. Chrome ID еbkkbcggnhapdmkeljlodobbkopceiche, a Edge ID еbaplddocidbpmmneofgnhkjojmibmpck. - → Премахнете го. Деинсталирането изпраща вашите последни петโดмейна още един път и след това събирането спира.
- → Проверете и за CrxMouse от същата компания и го премахнете също.
- → Поставяли ли сте пароли, API ключове или код с тайни в AI чат в браузър с Poper Blocker? Заменете тези ключове и променете тези пароли.
- → Не третирайте значката Featured като проверка за безопасност. Poper Blocker я запази след предупреждението през май.
- → Преди да инсталирате разширение, прочетете раздела за поверителност на неговата страница в магазина и политиката за поверителност, към която препраща. Продажбата на лични данни от това разширение е записана в собствената му политика.
В моя курс се научавате да прихващате и четете мрежов трафик с Wireshark, за да можете да видите с кои сървъри разговаря вашата собствена машина. Моят пълен курс по етично хакерство Zero to Expert ви води дотам стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически, от първия ви ден без опит с Linux или хакерство.
→ Присъединете се към моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Am I Being Pwned: Poper Blocker, the adblocker that spies on you | AdGuard: Big Star Labs spyware campaign
Бъдете информирани
Получавайте най-новите публикации в входящата си поща всяка седмица. Етично хакерство, новини за сигурността, ръководства и всичко, което привлече вниманието ми. Ако това ви изглежда полезно, въведете имейла си по-долу.