Huntress установи, че атакуващите използват легитимен софтуер за отдалечен мониторинг и управление (RMM) в 45% от инцидентите, свързани с крайни устройства, регистрирани през първото тримесечие на 2026 г. Компанията за киберсигурност също така класира 11 тактики за атака според това колко често ги вижда и колко щети може да нанесе всяка от тях, като злоупотребата с RMM се намира най-влясно на диаграмата – позицията за тактики, наблюдавани най-често.
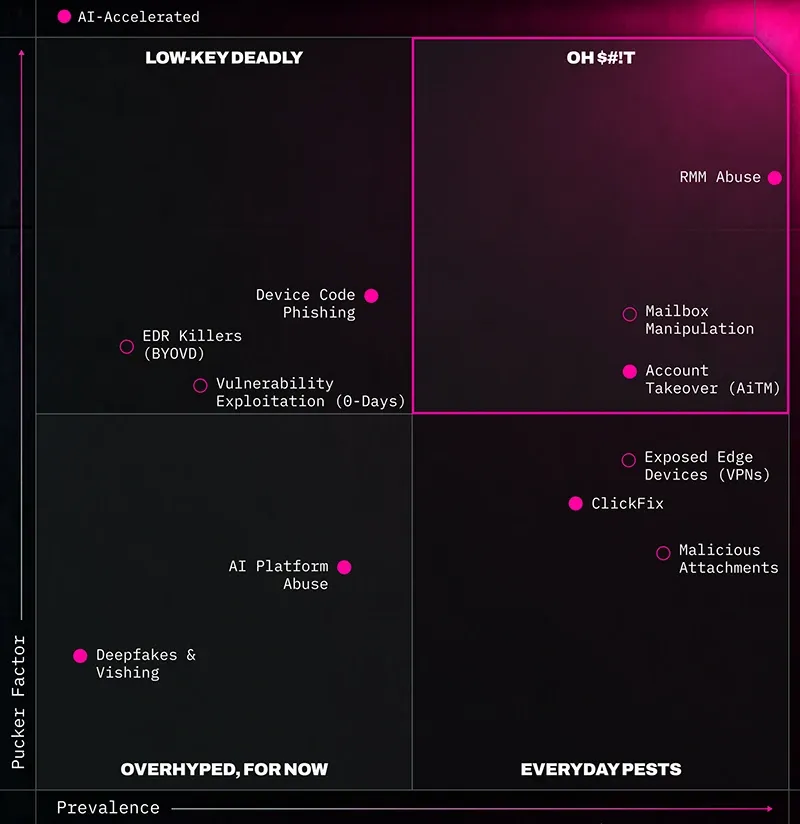
ИТ екипите използват RMM инструменти за управление на компютри отвсякъде, така че атакуващ, който инсталира такъв инструмент, получава персистентен достъп и възможност за отдалечено изпълнение на команди, които изглеждат като обичайна администраторска работа. Huntress нарича тази категория „на една крачка от рансъмуер или кражба на данни“ и заявява, че тя е скочила с 277% на годишна база през 2025 г. Зловредното копие и одобреното могат да се държат по един и същи начин.
С едно щракване – четири инструмента
В един от случаите фалшиво споразумение за услуги инсталира RMM инструмент, наречен Tiflux, след което нападателят добавя UltraVNC, Splashtop и ScreenConnect на същото устройство. Едно фишинг щракване дава на атакуващия няколко начина за повторен достъп. Изследователите посочват, че атакуващите вече използват изкуствен интелект, за да съставят фалшиви примамки за споделяне на документи и споразумения за услуги.
„Защо да изразходвате ресурси за разработване или изграждане от нулата, когато можете да използвате легитимен инструмент, който просто вземате от рафта?“, казва Джейми Леви, старши директор по тактики на противника в Huntress.
Изследователите предлагат бърза проверка: попитайте екипа по сигурността кои RMM инструменти са одобрени и какво сигнализира, когато се появи неодобрен такъв.
Скрити правила за входяща поща и откраднати сесийни токени
Huntress поставя манипулацията на пощенски кутии и завземането на акаунти в същия горен десен ъгъл. При манипулацията на пощенска кутия атакуващ с достъп до входящата поща създава правило, което изпраща отговорите от доставчик в папка като Archive, където лесно се пропускат, след което замества фактура, пренасочваща плащането. При прехващане тип „противник по средата“ (AiTM) атакуващият се позиционира между жертвата и автентичната страница за вход в Microsoft 365 и копира сесийния токен – идентификационното средство, което поддържа потребителя вписан. Докато тази сесия остава валидна, нападателят не се нуждае от парола и не предизвиква подкана за двуфакторна автентикация (MFA).
Манипулацията на пощенски кутии представлява 19% от заплахите, базирани на самоличност през 2025 г., и 24.6% от сигналите за такива заплахи досега през 2026 г. AiTM е 18.9% от заплахите на база самоличност през 2025 г. Тези данни отчитат различни показатели спрямо 45-те процента за RMM (които отчитат инциденти с крайни устройства), така че не могат да бъдат пряко сравнявани. Изследователите съветват да попитате ИТ екипа колко време сесиите остават активни и дали ново устройство или локация изисква повторен вход.
Фалшиви кодове, фалшиви CAPTCHA и фалшиво изтегляне на Claude
Фишингът с кодове за устройства се намира в ъгъла „незабележим, но фатален“, който Huntress запазва за тактики, наблюдавани по-рядко, но нанасящи сериозни щети. Фалшива подкана за работен процес пренасочва потребителя към реалния вход с код на устройство на Microsoft, а след като жертвата въведе кода, атакуващият разполага с токен за достъп, който може да оцелее дори след нулиране на паролата. Изследователите съобщават за увеличение от 1 380% на годишна база, но сравняваните периоди са от юли до декември 2025 г. и от януари до април 2026 г., без да се посочва началният брой. Цифрата показва тенденцията, но без базова стойност не може да отрази реалния обем. Фишинг китът EvilTokens е засегнал 344 организации в пет държави за 16 дни.
ClickFix представлява 53.2% от активността на зареждащите среди за зловреден код през 2025 г. Huntress класифицира злоупотребата с платформи за изкуствен интелект и дийпфейк съдържание като „преувеличени за момента“. Един от случаите с AI платформа: FakeAgent използва зловреден Claude Artifact, приютен на реалния домейн claude.ai, за да пренасочи търсещите Claude Desktop към SectopRAT, засягайки 29 организации за два дни. Шест от 11-те тактики носят маркер от Huntress за ускорение чрез изкуствен интелект, включително двете споменати.
