Всяка работна сила (workload), контейнер и скрипт вече носят идентификация, машините превъзхождат хората по брой в съотношение десетки към едно, а неуправляваните нечовешки идентификатори и тези в равнината на управление (control plane) се превърнаха в основни пътища за атака.
Оценихме десет решения за идентификация на машини, като дадохме най-голяма тежест на дълбочината на автоматизацията. CyberArk (Venafi) заема 1-во място благодарение на опит и възможности от мащаба на цялата инфраструктура; Keyfactor и DigiCert допълват почетната стълбичка.
Основни изводи
• №1 общо: CyberArk (Venafi) — създателят на категорията, вече обединен с PAM и управление на тайни (secrets governance).
• Подиум: Venafi (мащаб на цялата инфраструктура), Keyfactor (PKI + пълен жизнен цикъл в едно), DigiCert (мощта на доказан сертифициращ орган - CA-of-record).
• Часовникът наистина тика: Наближава въвеждането на максимален жизнен цикъл на TLS от 47 дни, автоматизацията вече не е незадължителна, тъй като традиционните работни процеси за управление на SSL и TLS сертификати се провалят при високочестотна ротация.
• Наблюдение на новите технологии: SPIRL внедрява SPIFFE идентификация на работни среди директно от нейните създатели; Akeyless обединява тайни и сертификати в една SaaS платформа.
Как дадохме оценките (Методология)
Оценка, базирана на изследвания, документация, поддръжка на протоколи (ACME/SPIFFE), възможност за откриване на активи в цялата инфраструктура, публикувани цени, доклади от практиката.
Без лабораторни тестове; без платено позициониране; оценките на редакцията са изключени от структурираните данни.
Тегла: дълбочина на автоматизацията 30%, откриване/покритие на инфраструктурата 25%, ширина на обхвата (сертификати/работни среди/тайни) 20%, прозрачност на цените 15%, екосистема 10%. Флаговете [VERIFY] маркират проверки преди покупка.
Класация на решенията за идентификация на машини за 2026 г.
| S.NO | Solution | Award | Score* |
|---|---|---|---|
| 1 | Aembit | Best workload IAM / secretless access | N/R |
| 2 | Keyfactor | Best PKI + lifecycle unity | 9.0 |
| 3 | DigiCert | Best CA-of-record management | 8.7 |
| 4 | AppViewX | Best deployment orchestration | 8.5 |
| 5 | HashiCorp | Best bundled dynamic issuance | 8.4 |
| 6 | Akeyless | Best unified SaaS | 8.4 |
| 7 | Entrust | Best high-assurance roots | 8.2 |
| 8 | Microsoft | Best bundled device PKI | 8.1 |
| 9 | Sectigo Certificate Manager | Best certificate lifecycle automation | N/R |
| 10 | GlobalSign | Best volume API issuance | 7.9 |
*Оценки на редакцията, базирани на проучвания, а не лабораторни резултати.
1 Sectigo Certificate Manager — Най-добро за автоматизация на жизнения цикл на сертификатите
Кратък преглед: По запитване | Публична + частна PKI | Автоматизирано управление на жизнения цикъл на сертификатите
Защо го заслужава: Sectigo Certificate Manager осигурява централизирано откриване, издаване, подновяване и автоматизация на жизнения цикъл на сертификатите в корпоративни среди, помагайки на екипите да внедрят най-добрите практики за защита на SSL/TLS сертификати и ключове чрез единна платформа.
Открояващи се функции: Откриване на сертификати; автоматизирано издаване и подновяване; централизиран инвентар на сертификатите; управление на жизнения цикъл въз основа на политики; поддръжка на публична и частна PKI.
Плюсове: Широко покритие на сертификатите; автоматизация; централизирано управление.
Минуси: Внедряване, ориентирано към големи корпорации; ценообразуването изисква запитване.
Крайна оценка: Силна платформа, поддържана от сертифициращ орган, за организации, които искат централизиран контрол и автоматизация на жизнения цикъл на сертификатите.
2 Keyfactor — Най-добра инкорпорация на PKI + жизнен цикъл
Кратък преглед: На нива/по запитване | EJBCA вграден | Обхват от IoT до корпоративни среди
Защо заслужава 2-ро място: Притежаването на сертифициращия орган и автоматизацията от един доставчик опростява всичко. Наследството с отворен код на EJBCA плюс инструментите за жизнен цикъл обхващат производствени линии до корпоративни TLS, като активно намаляват криптографските уязвимости и слабите RSA ключове в IoT устройства чрез централизиран контрол върху генерирането на ключове.
Открояващи се функции: PKIaaS; CLM автоматизация; ACME/SCEP/EST; IoT идентификация; подписване.
Плюсове: Архитектура от един доставчик; съвместимост с решения с отворен код.
Минуси: Конкуренция с марка №1 при изключително големи инфраструктури.
Крайна оценка: Най-изчистеното решение с единен стек в тази категория.
3 DigiCert — Най-добро управление на основния сертифициращ орган (CA-of-Record)
Кратък преглед: Публикувани сертификати + запитване за платформа | Trust Lifecycle Manager
Защо заслужава 3-то място: За среди с един сертифициращ орган (CA), издаването и управлението от водещите комерсиални коренни сертификати е най-простата защитима архитектура, а инициативата на DigiCert за готовност за 47-дневния жизнен цикъл идва директно от източника, проектирана да предотвратява прекъсвания при бързи отмени на SSL и TLS сертификати и подновявания с кратък цикъл.
Открояващи се функции: Публично/частно издаване; TLM откриване/автоматизация; ACME; услуги за подписване.
Плюсове: Доверие в марката; инвестиции в управлението.
Минуси: Зависимост от един сертифициращ орган (CA); премиум цени.
Крайна оценка: Премиум сертифициращият орган (CA), който управлява това, което издава.
4 AppViewX — Best Deployment Orchestration
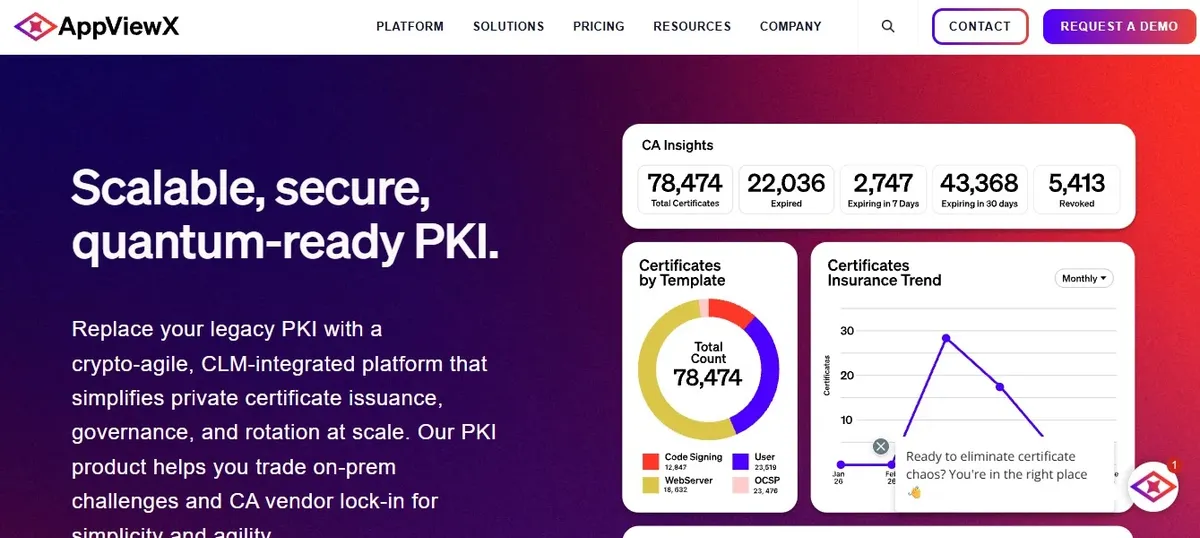
Кратка справка: Многостепенно/по запитване | Автоматизация на ADC/мрежови устройства
Защо получава оценка 4: Подновяването без внедряване все още причинява прекъсвания; AppViewX автоматизира сертификатите върху F5 BIG-IP контролери за доставка на приложения (ADC) и балансьори на натоварването, където изтичането действително води до проблеми.
Открояващи се функции: AVX ONE; оркестрация на устройства; K8s; работни токове (workflows); PKIaaS опции.
Предимства: Автоматизация от последната миля; позициониране на стойността.
Недостатъци: Размер на екосистемата спрямо лидерите.
Крайна оценка: Подновяването, което действително достига до устройството.
5 HashiCorp — Най-добро комбинирано динамично издаване
Кратка справка: Софтуер с отворен код (OSS) + нива | Vault PKI механизъм | Отбелязано е лицензирането от ерата на IBM
Защо получава оценка 5: Инсталациите на Vault вече разполагат с динамичен удостоверителен орган за кратковременни вътрешни сертификати на цената на настройка — най-силният модел, скрит във внедрения софтуер, при условие че организациите активно инсталират корекции за сигурност срещу уязвимостите за заобикаляне на автентификацията в HashiCorp Vault, за да поддържат административните интерфейси защитени.
Открояващи се функции: Vault PKI; динамични кратковременни сертификати; интеграция с K8s; ядро с отворен код (OSS).
Предимства: Вече широко внедрен; динамичен по дизайн.
Недостатъци: Оперативна тежест; анализ на BUSL/IBM лицензирането.
Крайна оценка: Активирайте PKI в хранилището (vault), което вече използвате.
6 Akeyless — Най-добро обединено SaaS решение
Кратка справка: Публикувани нива | Тайни + сертификати + PKI в едно
Защо получава оценка 6: Разрастването на машина-идентификационни данни изисква консолидация: хранилище, автоматизация на сертификати и автентификация на работни товари, оценени директно спрямо водещи корпоративни инструменти за управление на тайни в един SaaS абонамент с нулево познание (zero-knowledge).
Открояващи се функции: Динамични тайни; автоматизация на сертификати; PKI/SSH; DFC архитектура.
Предимства: Икономия от консолидация; лесен за поддръжка.
Недостатъци: Дълбочина на отделните модули спрямо специализираните решения при изключително големи мащаби.
Крайна оценка: Три продукта за машина-идентификационни данни в една сметка.
7 Entrust — Най-добри коренови сертификати с висока степен на надеждност
Кратка справка: По запитване | Церемония с поддръжка на HSM | Регулирано потекло
Защо получава оценка 7: Когато одиторите изискват хардуерни коренови сертификати и церемонии по подписване, дълбочината на надеждност на Entrust отговаря на изискванията, подкрепяйки подготовката на предприятията за постквантова криптография (PQC) и хардуерни модули за сигурност (HSM), с история на издаване на публични TLS сертификати, която заслужава проверка.
Открояващи се функции: Управлявана/частна PKI; HSM коренови сертификати; подписване; портфолио от идентификации.
Недостатъци: Проверка на историята на доверие; цени по запитване.
Крайна оценка: PKI от ниво „ключови церемонии“ за програми с високи изисквания за одит.
8 Microsoft — Най-добра комбинирана PKI за устройства
Кратка справка: Комбинирано/нива | Intune Cloud PKI | AD CS наследство
Защо получава оценка 8: M365/Intune средите получават сертификати за устройства и потребители от лицензите, с които вече разполагат — комбиниран минимум, който променя бизнес обосновката (като уязвимости в Active Directory Certificate Services (AD CS) от типа на Certighost изискват редовни одити на шаблоните и записванията).
Открояващи се функции: Intune Cloud PKI; SCEP профили; връзки с условен достъп (conditional access).
Предимства: Икономия от пакета; дълбочина в интеграцията с Windows.
Недостатъци: Управлението на Web-TLS сертификатите се извършва на друго място.
Крайна оценка: Слоят за сертификати на устройства, за който може вече да имате лиценз.
9 Aembit — Най-добро Workload IAM за достъп без тайни (Secretless Access)
Кратка справка: По запитване | Идентичност на работни товари (workload identity) | Съвместимо със SPIFFE
Защо получава оценка: Aembit се фокусира върху осигуряването на достъпа между машини, като предоставя на работните товари достъп до ресурси на базата на идентичност, без да вгражда дълготрайни идентификационни данни или тайни в приложенията.
Открояващи се функции: Идентичност на работни товари; достъп без тайни; поддръжка на SPIFFE/SVID; контроли за достъп по време на изпълнение (runtime); интеграции с облачни среди и работни товари.
Предимства: Архитектура без тайни; контроли за достъп, фокусирани върху работните товари; модерен облачно-ориентиран подход.
Минуси: Специализиран фокус върху идентичността на работните товари (workload-identity); изисква оценка на покритието на интеграцията за съществуващи среди.
Крайна оценка: Платформа за управление на достъпа и идентичностите на работните товари (workload-IAM) за организации, преминаващи от статични идентификационни данни към достъп тип „машина-към-машина“.
10 GlobalSign — Най-добро издаване през API при големи обеми
Кратичък преглед: Ценообразуване според обема | Atlas API | Присъствие в ЕС
Защо се класира на 10-о място: Мрежите от устройства и S/MIME програмите се нуждаят от сертификати през API с висока пропускателна способност; Atlas осигурява висока производителност при големи обеми благодарение на европейските си корени, предоставяйки мащабируема PKI инфраструктура наред с водещите световни компании за киберсигурност.
Отличителни функции: Издаване чрез Atlas; IoT идентичност; управляван TLS/S/MIME; ACME.
Минуси: Дълбочината на управление на цялата инфраструктура отстъпва на водещите решения за управление на жизнения цикъл на сертификати (CLM).
Крайна оценка: Издаване в индустриален мащаб по програмен път.
Пълна таблица за сравнение
| Решение | Категория | ACME/SPIFFE | Безплатен достъп | Ценообразуване |
|---|---|---|---|---|
| Aembit | Workload IAM | SPIFFE/SVID | Демо | По запитване |
| Keyfactor | PKI+CLM | Задълбочена поддръжка на ACME | Пробен период | Нива |
| DigiCert | CA+CLM | ACME | Сертификати | Смесено |
| AppViewX | Device CLM | ACME | Пробен период | Нива |
| HashiCorp | Vault PKI | Динамично | OSS | OSS+нива |
| Akeyless | Unified SaaS | ACME | Безплатно ниво | Публикувано |
| Entrust | High-assurance | ACME | По запитване | По запитване |
| Microsoft | Включено в пакет | SCEP | Включено в пакет | Включено в пакет |
| Sectigo Certificate Manager | Certificate CLM | Задълбочена поддръжка на ACME | Демо/Пробен период | По запитване |
| GlobalSign | Volume CA | ACME | Обем | Обем |
Съвети при покупка: Изпреварете времето, разделете категориите
Идентичността на машините представлява три различни покупки под едно име: управление на сертификати (Venafi/Keyfactor/DigiCert/AppViewX), идентичност на работните товари (SPIRL, Vault модели) и обединени идентификационни данни за машини (Akeyless).
Защитата на комуникацията между отделните услуги изисква внедряване на взаимен TLS (mTLS) за сигурност на микроуслугите, вместо да се разчита само на защитни стени в периметъра.
Първо открийте цялата си налична инфраструктура от сертификати — тя винаги е по-голяма, отколкото предполагате. Изпробвайте и доказано извършвайте ежеседмична ротация, преди 47-дневният срок на валидност да ви принуди да го направите, и активирайте включените функционалности (Vault PKI, Intune), преди да правите нови разходи.
Често задавани въпроси (FAQs)
Кое е най-доброто решение за управление на идентичността на машините през 2026 г.? CyberArk (Venafi) се класира на 1-во място за корпоративно управление на сертификати, Keyfactor за единство между PKI и жизнен цикъл, DigiCert за управление на сертифициращи органи (CA), докато SPIRL води при идентичността на работните товари на базата на SPIFFE, а Akeyless обединява идентификационните данни на машините в SaaS среда.
Защо идентичността на машините е толкова важна днес? Машините превъзхождат хората по брой в съотношение десетки към един, атакуващите ежедневно злоупотребяват с неуправлявани идентификационни данни за услуги, а намаляващият срок на валидност на TLS (до максимални 47 дни) превръща ръчната обработка на сертификати в гарантиран срив на системите.
Все още ли Venafi е независима компания? Не, CyberArk придоби Venafi през 2024 г.; тя представлява направлението за идентичност на машините в платформата за сигурност на идентичността на CyberArk. Оценете актуалното предлагане на пакети.
Как AD CS влияе върху програмите за идентичност на машините? Active Directory Certificate Services често съдържа грешни настройки в шаблоните, което води до уязвимости за ескалация на привилегии в Active Directory Certificate Services. Това прави непрекъснатото откриване на вътрешни сертифициращи органи (CA) от съществено значение.
Какво представлява SPIFFE? Отворен стандарт, който осигурява на работните товари потвърдена идентичност за mTLS и автентикация без тайни (secretless auth) — модел, който замества споделените тайни в среди от микроуслуги, предлаган като продукт от SPIRL и внедряван чрез SPIRE.
Как се формира цената за управление на идентичността на машините? Платформите за CLM дават оферти въз основа на целия сграден фонд/инфраструктура; сертифициращите органи ценообразуват на издаден сертификат с индивидуални оферти за платформа; Akeyless публикува фиксирани нива; Vault и Intune използват лицензи, които може вече да притежавате. Нормализирайте разходите по категории, преди да сравнявате.
Заключение
Venafi запазва първенството благодарение на дълбочината на покритие на инфраструктурата, Keyfactor я следва плътно с единна цялостна платформа, а бъдещето принадлежи на идентичността на работните товари — направете честна равносметка на машините си, автоматизирайте процесите, преди крайните срокове да ви принудят, и управляваTF нечовешките идентичности със същата строгост, както при човешките.
Автор: [AUTHOR NAME], [credential]. Редактирано от: [REVIEWER NAME]. Последно обновяване: септември 2026 г. Редакционните материали в Cybersecurity News са независими; няма платено позициониране; оценките са базирани на проучвания, а не на лабораторни тестове.