Google временно преустанови изпращането на доклади в своята програма за възнаграждаване за уязвимости в софтуер с отворен код (OSS VRP), след като беше залита от доклади, генерирани от изкуствен интелект.
Програмата OSS VRP на компанията стимулира изследователите по сигурността да разкриват отговорно дефекти в сигурността в проекти с отворен код, поддържани от Google, включително Golang, Angular, Bazel, Protocol Buffers, Fuchsia и критични зависимости от трети страни, както и настройки на хранилища като GitHub actions, конфигурации на приложения и правила за контрол на достъпа.
Google стартира OSS VRP през август 2022 г. с възнаграждения вариращи от 100 до 31 337 долара и отбеляза, че програмата ще се фокусира върху дефекти в сигурността с най-значително въздействие върху веригата за доставки на софтуер.
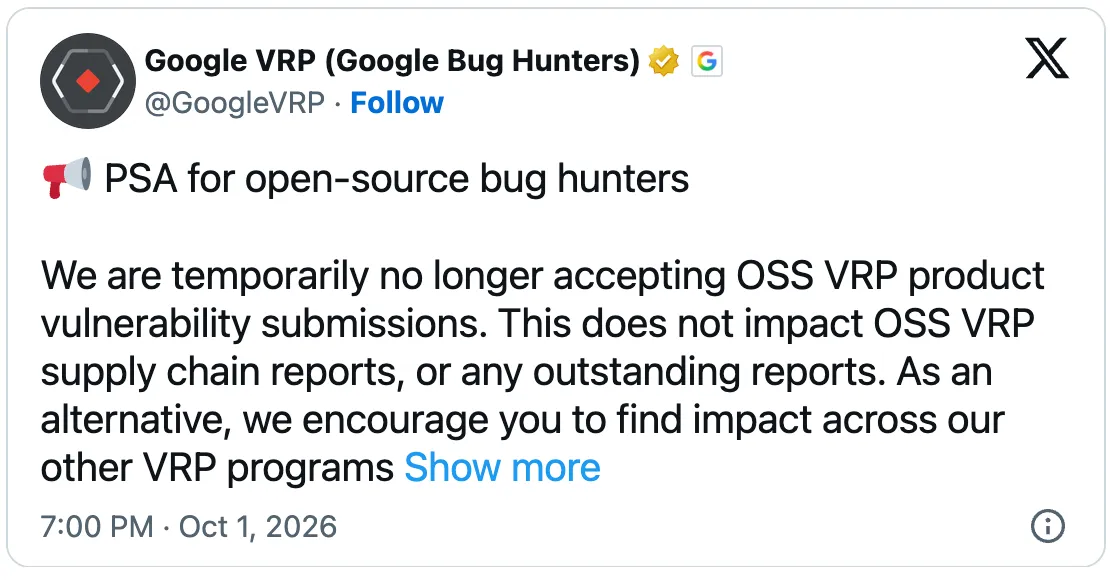
„Временно вече не приемаме доклади за уязвимости в продукти по OSS VRP. Това не засяга докладите за веригата за доставки по OSS VRP или неокончателно обработените доклади“, заяви компанията. „Защо се случва това? Паузата се дължи на значително увеличение на автоматизираните подавания, огромното мнозинство от които не са валидни.“
Въпреки това изследователите все още могат да изпращат корекции за сигурност за софтуер с отворен код чрез програмата Google Patch Rewards (която предлага възнаграждения до 15 000 долара за отстраняване на уязвимости с голямо въздействие) и да докладват за уязвимости в хранилища с отворен код на Google Cloud, които засягат Cloud продукти, чрез Cloud VRP на компанията.
Google добави, че в момента работи по пренастройването на OSS VRP, за да справи с проблемите с автоматизираното подаване на доклади, като повече информация за предстоящите промени ще бъде предоставена следващата година.
„Ще продължим да преформатираме и да работим по този аспект на OSS VRP и се ангажираме да предоставим актуализация през първото тримесечие на 2027 г.“, добави Google в съобщение на уебсайта Bug Hunters. „Междувременно ви насърчаваме да откривате въздействие в останалите ни VRP програми и да докладвате там или да използвате програмата Patch Rewards. Тази промяна не засяга уязвимости в продукти, подадени преди 1 октомври 2026 г.“
Откакто стартира първата си VRP програма през 2010 г., Google е възнаградила хиляди изследователи по сигурността с над 81,6 милиона долара. През 2025 г. тя предостави рекордните 17,1 милиона долара на повече от 700 изследователи по сигурността, което е увеличение с 40% спрямо 2024 г., когато бяха раздадени общо 12 милиона долара.
Google не е първата компания, която спира програма за възнаграждаване за открити бъгове през последната година поради продължаващия наплив от нискокачествени доклади, генерирани от изкуствен интелект.
През януари поддържащият инструмента с команден ред и библиотека curl прекрати програмата за възнаграждаване за бъгове на проекта в HackerOne, след като бе претоварен от масов поток от фалшиви доклади за уязвимости, генерирани от изкуствен интелект.
По-наскоро, в средата на септември, Intel също премахна всички финансови възнаграждения за дефекти в сигурността в своя софтуер, фърмуер, хардуер и услуги, докладвани в програмата за възнаграждение за бъгове Intigriti. Intel обаче все още не е обяснила това решение.
Макар че все още не е предприела подобна стъпка, Microsoft също предупреди през май, че инструментите с изкуствен интелект вече помагат за разкриването на много повече уязвимости, което ще доведе до „увеличаване на темпото и обхвата на откриване на уязвимости в цялата софтуерна индустрия“ и „може да увеличи оперативните изисквания“.
Миналия месец Microsoft пусна корекции за сигурност за рекордните 966 дефекта, включително две активно експлоатирани zero-day уязвимости.