Зловредният софтуер Cling превръща компрометирани устройства, свързани с интернет, в ботнет, докато прикрива своя контролен трафик като отговори от обществената STUN услуга на Google.
Техниката кара инструкциите на атакуващия да изглеждат като рутинни комуникации, използвани от приложенията за свързване през мрежовите граници.
Инфекцията започва с атаки срещу уязвими устройства, работещи с уязвим софтуер на Realtek. Предишни доклади за атаки с експлоатация на Realtek SDK документираха същата входна точка, показвайки как стари дефекти продължават да дават на атакуващите достъп до рутери, точки за достъп, повторители и други устройства.
Изследователи от Nozomi Networks идентифицираха Cling, докато изследваха скок в опитите за експлоатация срещу CVE-2021-35394.
Nozomi Networks съобщи в доклад, споделен с Cyber Security News (CSN), че зловредният софтуер използва легитимно изглеждащ STUN обмен, за да регистрира инфектираните устройства и да получава команди от оператора.
Публикуван на 1 октомври 2026 г., анализът описва ботнет, способен да се разпространява, да препредава трафик, да отваря тунели и да стартира атаки за отказ на услуга (Denial-of-Service).
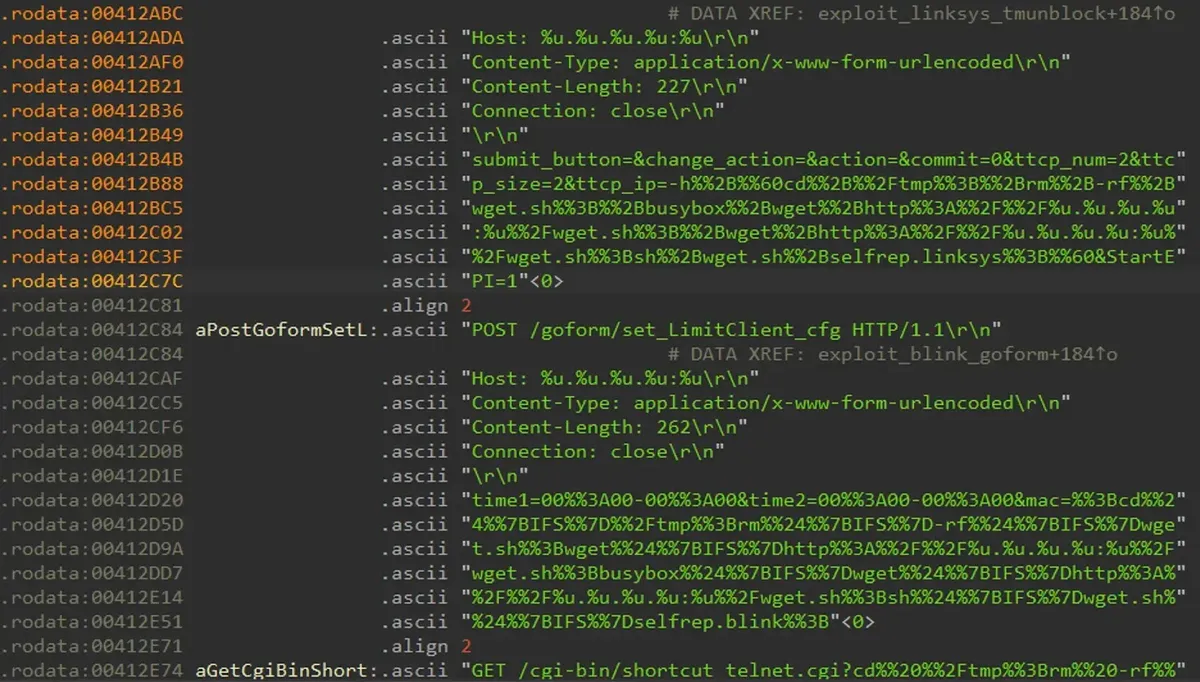
Изследователите са наблюдавали инструкции за атака, насочени към интернет доставчик, университетска инфраструктура и гейминг услуги, но не са съобщили за общ брой инфектирани устройства или потвърдени прекъсвания на услугите.
Зловредният софтуер Cling се маскира като STUN трафик на Google
STUN помага на устройството да открие своя публичен адрес и мрежовия порт, определен от неговия рутер. Видеоконференциите и комуникациите през браузъра обикновено го използват, създавайки фонов трафик, който атакуващите могат да имитират, без веднага да привлекат вниманието на екипите по сигурност.
Cling се свързва с 13 твърдо кодирани STUN сървъра приблизително на всеки пет секунди. Той събира портовете, върнати от тези услуги, след което изпраща отделно съобщение за регистрация, съдържащо картографираните портове и маркер, идентифициращ начина, по който устройството е било инфектирано.
Тези съобщения за регистрация не са валиден STUN трафик и нормалните сървъри са ги игнорирали по време на тестването. Въпреки това един сървър е върнал необичаен отговор, който не е дублирал правилно идентификатора на заявката, което подтиква изследователите да разследват връзката му с ботнета.
Екипът рекламира различни набори от портове към всеки сървър, докато се преструва, че регистрира инфектирано устройство. Няколко часа по-късно се получават команди на портове, разкрити само на подозрителния сървър, което показва, че неговият регистрационен трафик е стигал до оператора.
Командите заемат 12-байтовия транзакционен идентификатор на протокола – поле, което обикновено се използва за напасване на заявките с отговорите.
Тази камуфлажна техника напомня за канали за команди на базиран на браузър зловреден софтуер, които по подобен начин експлоатират познати комуникационни модели, въпреки че Cling работи чрез UDP, а не чрез отвлечен браузър.
Пакетните команди изглежда произхождат от STUN инфраструктурата на Google. Изследователите оценяват подправянето на изходящия адрес (source-address spoofing) като най-вероятното обяснение, подкрепено от разликите в стойностите на времето на живот на пакетите (TTL).
Те не са установили, че сървърите на Google са били компрометирани или действително са изпращали инструкциите. Разграничението е важно за разследванията: повечето изброени STUN крайни точки са легитимни публични услуги, а не потвърдена инфраструктура на атакуващия. Тяхното присъствие в трафика трябва да се оценява заедно с аномалиите в протокола и поведението на устройството.
Устойчивост и защита
Първоначалната експлоатация позволява на атакуващите да издават shell команди, които изтеглят и изпълняват зловредния софтуер. Анализираната проба съдържа също експлоати за CVE-2014-8361, CVE-2023-26801, CVE-2024-3721, CVE-2025-34037, CVE-2016-10372, CVE-2023-41011 и CVE-2016-20016, разширявайки обхвата си върху рутери и оборудване за видеозапис.
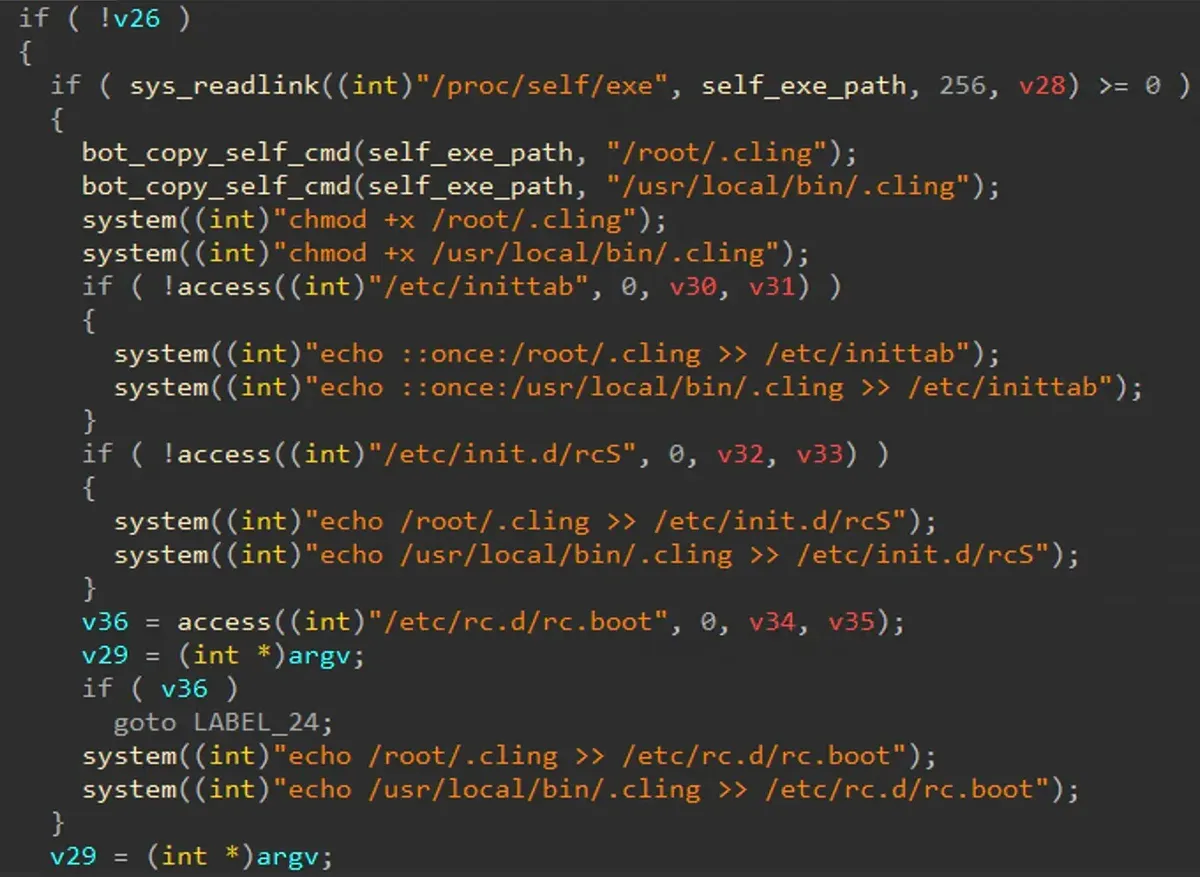
След инфектиране Cling създава скрити копия и добавя записи за стартиране, за да оцелее при рестартиране. Той също така заменя стандартна програма за изтегляне, като същевременно запазва достъпа до оригиналната програма, позволявайки на обикновени задачи по поддръжка или последващи изтегляния отново да задействат зловредния софтуер.
Операторите му могат да изтеглят допълнителен злонамерен код, да стартират или спират сканиране, да създават TCP тунели, да активират прокси препредаване и да нареждат флуд атаки. Сравними IoT прокси операции на PolarEdge илюстрират защо компрометираните крайни устройства могат да се превърнат в инфраструктура за злоупотреби извън първоначалното проникване.
Анализът изследва MIPS проба с подкрепящи наблюдения от свързани файлове. Характеристиките за устойчивост и команди трябва да се третират като констатации за изследваната проба, а не за всеки вариант.
Nozomi препоръчва преглед на изложените на риск устройства, отстраняване на уязвимостите чрез инсталиране на корекции за сигурност и ограничаване на входящия достъп там, където няма налични актуализации.
Мрежовата сегментация може да намали излагането на риск, докато разследващите трябва да проверят промените в стартирането и заменените програми за изтегляне за артефактите, изброени по-долу.
Защитниците трябва също така да разследват чести STUN заявки с транзакционни идентификатори от само нули, неочаквани UDP регистрационни съобщения и връзки, които се отклоняват от нормалното поведение на устройството. Само репутацията на доверен сървър не може да гарантира безопасност, когато атакуващите могат да фалшифицират явния източник на трафика с команди.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-1 | 3b0ac6aaabb3bf8058ca14f9c8ccc613cfa3ea71 | Основна MIPS извадка, анализирана от изследователите. |
| SHA-1 | 08636d09d9ffd1713bd6bcb965ad40b6ce3de1aa | Допълнителна MIPS извадка, посочена в доклада. |
| SHA-256 | 90d738a8d650e3fefda9d7efa4baa11bd89ab05fcf0eb173e04aa01a52b465e2 | Хеш на извадка, включен в метаданните на изходното YARA правило. |
| SHA-256 | 3a6927a3399f2a10bb2e2229482e5096e5f1c3401a87f7f1730db11243531e28 | Втори хеш на извадка, включен в метаданните на изходното YARA правило. |
| Loader URL | hxxp://118.45.196[.]225:800/mipsel | Местоположение на лоудъра на зловредния софтуер, посочено в източника. |
| Loader URL | hxxp://120.193.219[.]210:800/mipsel | Местоположение на лоудъра на зловредния софтуер, посочено в източника. |
| Loader URL | hxxp://58.211.144[.]243:800/mipsel | Местоположение на лоудъра на зловредния софтуер, посочено в източника. |
| Loader endpoint | 121[.]32.243.81:1337 | Лоудър, посочен в наблюдавана команда за сканиране и експлоатация. |
| IP адрес | 145.249.115[.]184 | STUN сървър, свързан с достъп на оператора чрез контролирано тестване на регистрация. |
| STUN крайна точка | 74.125.250.129:19302 | Публична Google STUN крайна точка, с която Cling се свързва; не е установено да е компрометирана. |
| STUN крайна точка | 145.249.115.184:3478 | Твърдо кодирана крайна точка, свързана с подозрителния STUN сървър. |
| STUN крайна точка | 216.93.246.18:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 85.17.88.164:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 77.72.169.213:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 77.72.169.211:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 5.39.72.109:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 81.187.30.115:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 212.227.67.34:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 212.227.67.33:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 207.38.82.134:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 83.211.9.232:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| STUN крайна точка | 212.53.40.43:3478 | Твърдо кодирана STUN крайна точка; включването не установява злонамерена собственост. |
| Привиден изходен IP адрес | 74.125.250[.]129 | Привиден произход на командните пакети, оценен като вероятно фалшифициран (spoofed). |
| Домейн | stun.l.google.com | Легитимна услуга Google STUN, спомената в анализа; не е потвърден зловреден домейн. |
| Цел на атаката | 112.151.157[.]222:8080 | Крайна точка на южнокорейски интернет доставчик, таргетирана от наблюдавани инструкции за flood атака, а не инфраструктура на атакуващия. |
| Цел на атаката | 192.170.240[.]137:53 | Крайна точка на клъстер на Чикагския университет, таргетирана от инструкции за flood атака, а не инфраструктура на атакуващия. |
| Цел на атаката | 23.81.40[.]193:25565 | Minecraft крайна точка, таргетирана от инструкции за flood атака, а не инфраструктура на атакуващия. |
| Цел на атаката | 147.185.221[.]129:25565 | Minecraft крайна точка, таргетирана от инструкции за flood атака, а не инфраструктура на атакуващия. |
| Път до зловредния софтуер | /usr/local/bin/.cling | Скрито копие на зловредния софтуер, използвано за персистентност. |
| Път до зловредния софтуер | /root/.cling | Скрито копие на зловредния софтуер, използвано за персистентност. |
| Име на файл | .cling | Артефакт от зловреден софтуер, препоръчан за търсене на ниво хост (host-based hunting). |
| Файл за персистентност | /etc/inittab | Стартираща конфигурация, модифицирана за изпълнение на копия на зловредния софтуер. |
| Файл за персистентност | /etc/init.d/rcS | Инициализационен скрипт, модифициран за персистентност. |
| Файл за персистентност | /etc/rc.d/rc.boot | Зареждащ скрипт (boot script), модифициран за персистентност. |
| Път до файл | /usr/bin/wget.r | Запазен артефакт от оригиналния помощен инструмент за изтегляне. |
| Път до файл | /usr/bin/wget.p | Придружаващ файл, записващ местоположението на оригиналния помощен инструмент. |
| Път до файл | /bin/wget.r | Запазен артефакт от оригиналния помощен инструмент за изтегляне. |
| Път до файл | /bin/wget.p | Придружаващ файл, записващ местоположението на оригиналния помощен инструмент. |
| Път до файл | /usr/local/bin/wget.r | Запазен артефакт от оригиналния помощен инструмент за изтегляне. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте оригиналния им вид само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.