Критична уязвимост в сигурността, засягаща Rejetto HTTP File Server (HFS), става обект на активни опити за експлоатация, според VulnCheck.
Въпросната уязвимост е CVE-2026-61500 (CVSS оценка: 9.3) – случай на подправяне на сесия, произтичащ от използването на слаб генератор на псевдослучайни числа (PRNG), който може да доведе до предсказуем ключ. Чрез него атакуващ може да получи неоторизиран достъп и да поемат контрол над засегнатите системи.
„Rejetto HFS от версия 3.0.0 до 3.2.0 извлича своя ключ за подписване на бисквитки за сесия от некриптографския генератор Math.random() и разкрива изходни данни от същия генератор на неавтентифицирани клиенти по време на вход“, се посочва в бюлетина за сигурност относно уязвимостта.
„Отдалечен атакуващ може да събере малък брой отговори при вход, да възстанови състоянието на генератора, да извлече ключа за подписване и да фалшифицира валидна администраторска бисквитка за сесия, което води до пълен администраторски достъп и отдалечено изпълнение на код (RCE) чрез функцията за конфигуриране server_code.“
Изследователят от Horizon3.ai Зак Ханли, в публикация от 30 септември 2026 г., заявява, че моделът Mythos на Anthropic е бил използван за откриване на уязвимостта, описвайки я като заобикаляне на автентикацията, което улеснява произволно отдалечено изпълнение на код в Rejetto HFS.
„Администраторският API на Rejetto HFS позволява персонализирани крайни точки, които могат да изпълняват произволен JavaScript“, каза Ханли. „В комбинация това осигурява ясен път от неавтентифициран достъп до административен контрол и в крайна сметка до отдалечено изпълнение на код.“
Корекция за сигурност за уязвимостта беше пусната през юли 2026 г. във версия 3.2.1. Едва в края на септември обаче изследователят по сигурност Алехандро Рамос (известен като aramosf) публично публикува концептуален експлойт (PoC), базиран на Python.
„HFS генерира своя ключ за подписване на бисквитка за сесия Koa с JavaScript Math.random() и разкриваше резултати от същия V8 PRNG в неавтентифицирания SRP процес на оторизация“, отбелязва Рамос. „Атакуващ може да възстанови състоянието на PRNG, да извлече ключа за подписване, да подправи администраторска сесия и да използва документираната функция за конфигуриране server_code, за да изпълни JavaScript от страна на сървъра.“
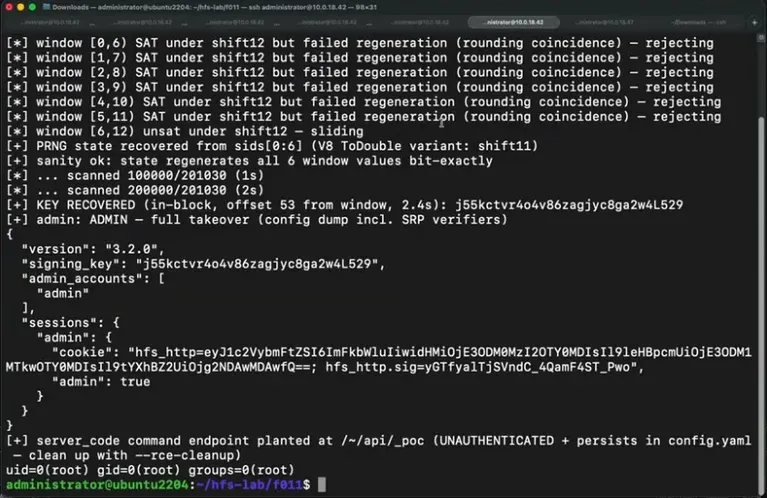
Според Патрик Гарити от VulnCheck опити за експлоатация са засечени на 1 октомври 2026 г., ден след като Horizon3.ai публикува допълнителни подробности за проблема. Компанията за киберсигурност заяви, че е идентифицирала неназован злонамерен субект в Китай, който се насочва към реални уязвими хостове в САЩ.
CVE-2026-61500 е втората уязвимост в Rejetto HTTP File Server след CVE-2024-23692 (CVSS оценка: 9.8), която става обект на активна експлоатация. През юли 2024 г. бе забелязано как множество киберпрестъпници използват недостатъка за разпространение на копачи на криптовалута, троянски коне и зловреден код, наречен HATVIBE.