GlassWorm превръща инструментите за разработка в канали за разпространение на зловреден код, този път чрез разширения, рекламирани като атрактивни теми за VS Code.
Разследваният клъстер обхваща Visual Studio Marketplace и Open VSX, показвайки как промените във външния вид могат да осигурят прикритие за код, който се изпълнява на машините на разработчиците. Кампанията се появи за първи път през октомври 2025 г. и оттогава се разширява в различни платформи за разработка.
Предишни доклади за инструменти за разработка, разпространяващи GlassWorm, описват кражба на идентификационни данни и персистентен достъп — рискове, които правят компрометираните работни станции на разработчиците ценни входни врати към хранилища, облачни среди и други чувствителни ресурси.
Изследователи от Socket.dev идентифицираха четири разширения в Marketplace и шест самоличности в Open VSX, свързани с клъстера от теми.
От Socket.dev заявиха в доклад, споделен с Cyber Security News (CSN), че две разширения са потвърдени като злонамерени, като едното показва висока степен на техническа свързаност с GlassWorm.
Констатациите разграничават потвърдения зловреден код от свързани разширения без активен злонамерен код. Coca-Cola Christmas и Aurora Borealis Studio Theme имат общо над 8 000 инсталации в Marketplace.
Свързаните с клъстера обяви в Open VSX са привлекли десетки хиляди изтегляния, въпреки че тези общи суми не определят колко потребители са били компрометирани.
GlassWorm Атака по веригата за доставки
Aurora Nocturne Night Theme е скривало програма за изтегляне (downloader) за Windows в разпространявания си пакет, въпреки публичното хранилище, което изглежда е предоставяло функционалност на тема.
Неговият изпълним JavaScript е бил силно дегизиран, компресиран в приблизително 59 KB на един ред и е съдържал зловреден код, кодиран с невидими Unicode символи.
След декодиране на скритите инструкции, разширението е изтегляло контролирано от атакуващия съдържание, запазвало е временен команден скрипт за Windows и го е изпълнявало, без да показва команден прозорец.
Несъответствието между публичния изходен код и инсталирания пакет обяснява защо прегледът само на хранилището би могъл да пропусне заплахата.
Прикритието следва познат модел: по-ранни злонамерени разширения за теми на икони също са комбинирали нормално визуално поведение със скрито изпълнение на зловреден код.
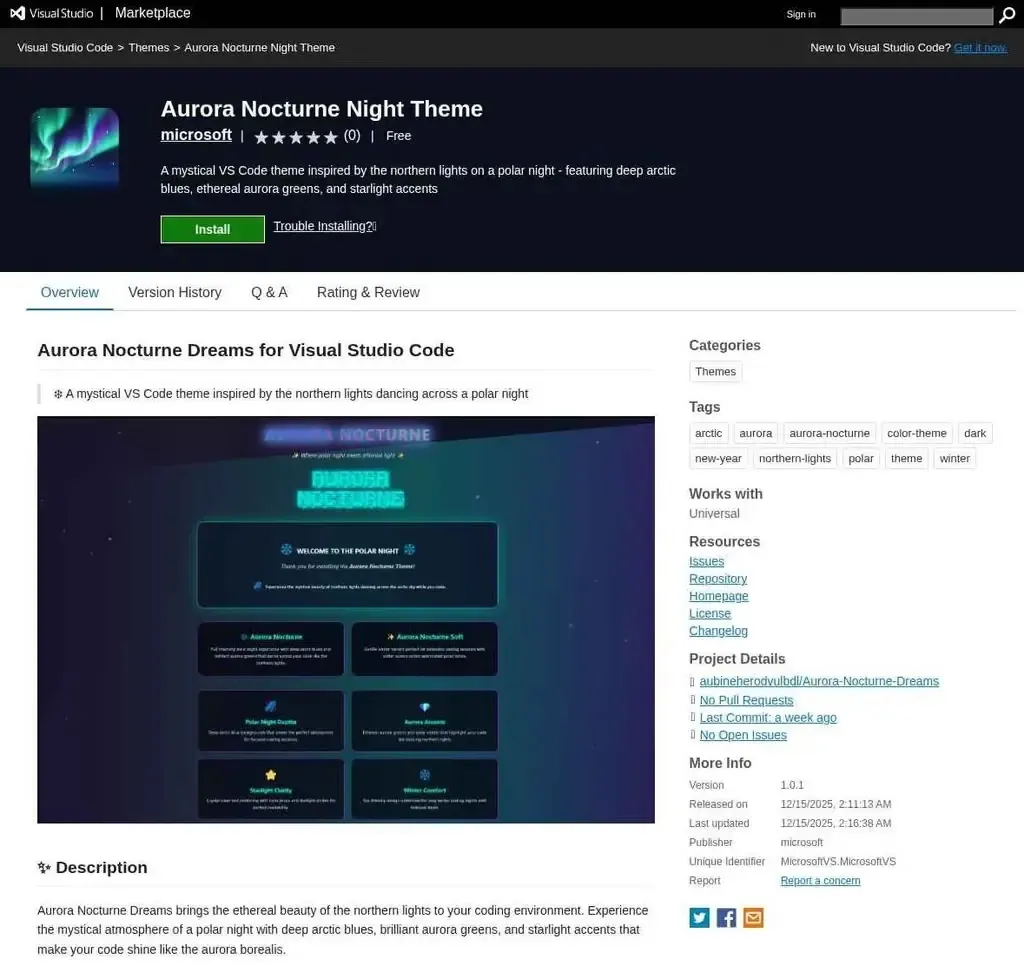
В новоразследвания клъстер познатото търговско брандиране и имена, копиращи популярни теми, са помогнали на подозрителните пакети да изглеждат достоверни, преди потребителите да проверят техните издатели.
Историите в Git свързват няколко проекта чрез общи сътрудници, докато съвпадащите дефиниции на теми, повтарящите се коментари на руски език и повторно използваният код на началната страница за добре дошли засилват връзките при разработката.
Пет комита на 6 декември 2025 г. са направени в рамките на приблизително три часа и използват същото часово изместване. Socket също така идентифицира статия от 14 декември 2025 г., рекламираща няколко свързани теми като независими препоръки. Профилът за нейното публикуване е създаден същия ден.
Изследователите оценяват статията като рекламна инфраструктура за операцията, а не като несвързан преглед, въз основа на по-широките доказателства от разработката.
GlassWorm Защити
Cosmic Nebula Themes осигури връзката с GlassWorm. Анализираната нейна версия в Marketplace е декриптирала вграден JavaScript чрез AES-256-CBC криптиране и го е изпълнявала незабавно.
Възстановеният зареждащ модул (loader) е избягвал системи, съвпадащи с условия за руски език или руска часова зона, след което е справял бележки към трансакции (memos) в блокчейна на Solana, за да локализира допълнителна инфраструктура за зловредния код.
Този механизъм позволява на атакуващите да променят следващото местоположение за изтегляне, без да публикуват нова версия на разширението. Извлеченият JavaScript след това се изпълнява в паметта с достъп до системни възможности.
Споделеният блокчейн адрес, ключ за криптиране и модел на изпълнение съвпадат с по-рано документирана дейност на GlassWorm, подкрепяйки приписването от Socket с висока степен на увереност.
Въпреки това, споделените доказателства от разработката не доказват, че всеки профил на издател принадлежи на едно и също лице. Нито пък правят всяка свързана версия активно злонамерена.
Socket не откри активен злонамерен код в анализираните версии на Coca-Cola Christmas и Aurora Borealis Studio Theme, но определи тяхната ненужна изпълнима функционалност като високорискова.
Microsoft премахна докладваните разширения от Marketplace след уведомление. Защитниците трябва да инвентаризират темите и в двата регистъра и в съвместимите редактори, тъй като премахването от каталога не изчиства инсталираните копия.
По-ранните актуализации на злонамерени разширения на GlassWorm показват защо прегледите за сигурност трябва да продължат и след първоначално безвредна инсталация. Socket препоръчва проверка на пакетите, които потребителите инсталират, включително настройки за активиране, включени скриптове, мрежов достъп, стартиране на процеси и декриптиране по време на изпълнение.
Екипите трябва да сравняват версиите след актуализации и да преразглеждат оценките, когато се появят нови данни, вместо да третират публичните хранилища или еднократните прегледи като достатъчна гаранция.
Организациите, изложени на което и да е от потвърдените злонамерени разширения, трябва да разследват последващото изпълнение и потенциално компрометираните идентификационни данни.
Хост, на който се е изпълнил изтегленият команден скрипт, трябва да се третира като потенциално компрометиран. Премахването на разширение не може да отмени действията, извършени от последващия злонамерен код; индикаторите по-долу подпомагат това разследване.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Зловредно разширение | microsoftvs.microsoftvs | Потвърден зловреден пакет в Marketplace, рекламиран като Aurora Nocturne Night Theme. |
| SHA-256 | a276b76d3b00f302bb4dfb3690125c85ff472b16049c3c37476ac5e51096df07 | VSIX/ZIP пакет на Aurora Nocturne Night Theme. |
| SHA-256 | 5e68ca8c2097caccdb74d2752b85b85595a4bf646b442b8431a2416e87dbf268 | Изпълним JavaScript на Aurora Nocturne Night Theme. |
| Път до файл | out/extension.js | Обфускиран изпълним файл, съдържащ модула за изтегляне (downloader) на Aurora Nocturne. |
| Домейн | fingercakes4sale[.]store | Контролиран от атакуващия домейн за доставяне на зловреден код. |
| URL на зловреден код | hxxps://fingercakes4sale[.]store/dsyuC | Местоположение за изтегляне, възстановено от скрития товарач (loader). |
| Свален файл | %TEMP% emp_batch.cmd | Изтеглен команден скрипт за Windows. |
| Име на файл | temp_batch.cmd | Базово име на командния скрипт, използвано от модула за изтегляне. |
| Процес | cmd.exe | Команден интерпретатор на Windows, използван за изпълнение на изтегления скрипт. |
| Команда за изпълнение | cmd.exe /c "<TEMP_PATH> emp_batch.cmd" | Модел на изпълнение, документиран за Aurora Nocturne Night Theme. |
| Зловредно разширение | cosmic-themes.theme-cosmic-nebula | Потвърдена зловредна версия в Marketplace на Cosmic Nebula Themes; също така идентичност в Open VSX, свързана с клъстера. |
| SHA-256 | 684c877a52d226d50584cb886ca8ec5bec6355d4de853f406734c79d5b387804 | Изпълним JavaScript на Cosmic Nebula Themes. |
| SHA-256 | da2d950e50326171adbff9c2bfd6f28998e32623ea7c2c475b9159a45cfb86bb | Декриптиран вграден етап, възстановен от Cosmic Nebula Themes. |
| Име на файл | app.js | Изпълнима входна точка на Cosmic Nebula; свързани проекти също използват това име на файл за легитимно изглеждаща функционалност на темата. |
| Solana адрес | BjVeAjPrSKFiingBn4vZvghsGj9KCE8AJVtbc9S8o8SC | Блокчейн dead-drop адрес, използван за определяне на последваща инфраструктура. |
| AES-256-CBC ключ | wDO6YyTm6DL0T0zJ0SXhUql5Mo0pdlSz | Вграден ключ за декриптиране, съвпадащ с предварително документирана активност на GlassWorm. |
| AES вектор за инициализация | 4c4b9a3773e9dced6015a670855fd32b | Вектор за инициализация за вградения криптиран етап. |
| Заглавна част в отговора | ivbase64 | Заглавна част, свързана с декодирането на отдалечено извлечени етапи. |
| Заглавна част в отговора | secretkey | Заглавна част, предоставяща ключов материал за отдалечено извлечени етапи. |
| Маркер за изпълнение | <USER_HOME>/init.json | Локален маркер за изпълнение, документиран за Cosmic Nebula Themes. |
| Свързано с клъстера разширение | holiday-themes.theme-coca-cola-christmas | Идентичност на Coca-Cola Christmas в Marketplace и Open VSX; анализираните версии липсваше активен зловреден код. |
| Версионирано разширение | holiday-themes.theme-coca-cola-christmas@1.0.2 | Версия, идентифицирана чрез атрибуция към клъстера, а не активен зловреден код в тази версия. |
| Свързано с клъстера разширение | lohsebhipolg2s.theme-aurora-borealis | Идентичност на Aurora Borealis Studio Theme и в двата регистъра; анализираните версии липсваше активен зловреден код. |
| Свързано с клъстера разширение | aurora-them-creator.theme-aurora-nocturne | Open VSX Aurora Nocturne Dreams Theme; различно от потвърдения зловреден пакет Aurora Nocturne в Marketplace. |
| Свързано с клъстера разширение | solidity-syntax.deep-focus | Разширение в Open VSX, рекламирано като Solidity синтаксис и Rust синтаксис. |
| Свързано с клъстера разширение | charcoal-mint-studio.theme-charcoal-mint | Идентичност на Open VSX Theme Charcoal Mint Co. |
| Свързано зловредно разширение | cosmic-themes.sql-formatter | Предишно идентифицирано разширение в Open VSX, свързано с GlassWorm, споделящо пространството от имена на издателя Cosmic Nebula. |
| GitHub профил | aubineherodvulbdl | Идентичност на съхраненията (commits), свързваща проектите Coca-Cola Christmas и Aurora Nocturne. |
| Имейл за съхранение | aubineherodvulbdl@outlook[.]com | Имейл, свързан със споделената идентичност за съхранение (commit). |
| GitHub профил | lohsebhipolg2s | Сътрудник в Aurora Nocturne и издател на Aurora Borealis Studio Theme. |
| Имейл за съхранение | lohsebhipolg2s@outlook[.]com | Имейл, свързан с ранните съхранения (commits) на Aurora Nocturne. |
| GitHub профил | hakhangthu7558-sys | Собственик на хранилището Coca-Cola Christmas. |
| GitHub профил | vovanloc2234-sudo | Профил, свързан с хранилището Cosmic Nebula Themes. |
| GitHub хранилище | aubineherodvulbdl/Aurora-Nocturne-Dreams | Хранилище за разработка на Aurora Nocturne, включено като разследваща отправна точка. |
| GitHub хранилище | hakhangthu7558-sys/Coca-Cola-Christmas | Хранилище за разработка на Coca-Cola Christmas. |
| GitHub хранилище | lohsebhipolg2s/Aurora-Borealis-Theme | Хранилище за разработка на Aurora Borealis. |
| GitHub хранилище | vovanloc2234-sudo/Cosmic-Nebula-Themes | Хранилище за разработка на Cosmic Nebula Themes. |
| Имейл за поддръжка | support@holiday-themes[.]dev | Свързана идентичност за поддръжка; разследваща отправна точка, а не независимо доказателство за компрометиране. |
| Свързан домейн | holiday-themes[.]dev | Домейн, свързан с поддръжката, свързан с клъстера. |
Забележка: IP адресите и домейните са нарочно дезактивирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете активния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.
Намалете разследването на всяко предупреждение в SOC с 21 минути. Захранвайте вашия SOC с незабавен контекст за IOC за бърз отговор: Интегрирайте TI Lookup във вашия SOC