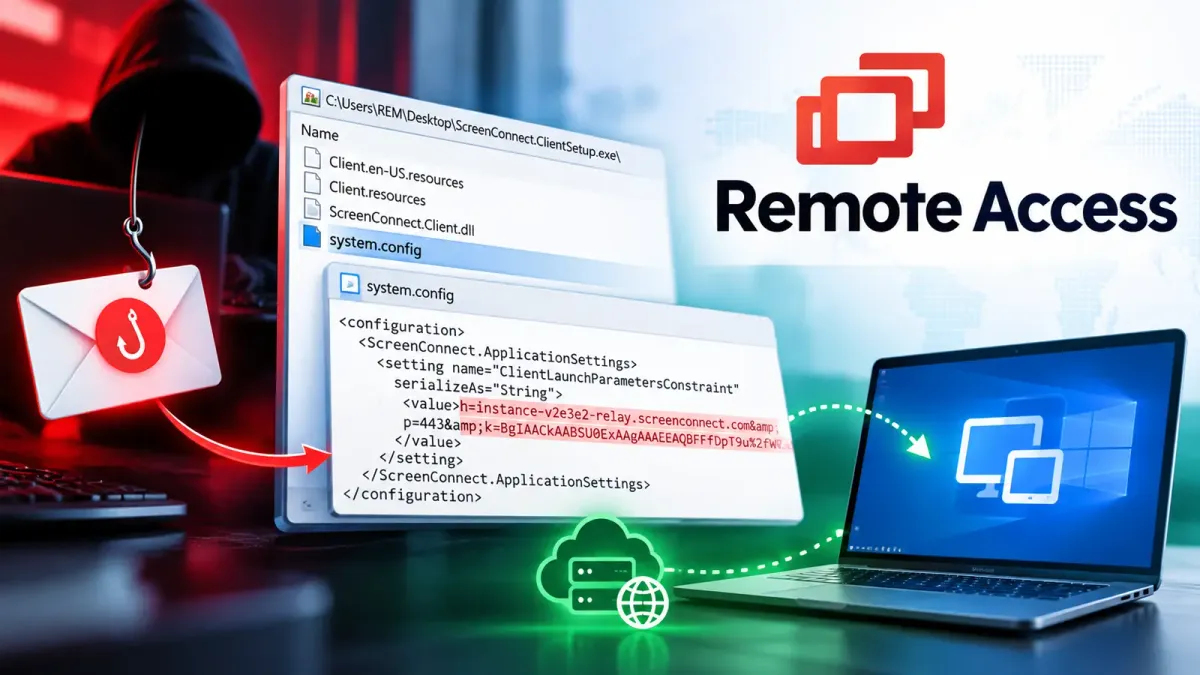
Хакери използват легитимен клиент ScreenConnect, за да превърнат известие за плащане в маршрут за отдалечен достъп. Вместо да доставя персонализиран зловреден код, опитът за фишинг насочва получателите към софтуер, вече предназначен да позволи на някой друг да се свърже с техния компютър.
Имейлът твърди, че е получено плащане в размер на $5745.65, и кани получателя да разгледа информацията за поръчката като PDF файл.
Това напомня на по-ранни фишинг примамки за отдалечен достъп, които маскират администраторски софтуер като ежедневни документи или познати файлове за изтегляне на работното място. Изследователи от Internet Storm Center идентифицираха злоупотребата след преглед на изтеглената програма.
От Internet Storm Center заявяват в доклад, споделен с Cyber Security News (CSN), че файлът е легитимен клиент, конфигуриран да се свързва с тестов профил, управляван от атакуващия.
Публикуван на 1 октомври 2026 г., анализът на Ксавие Мертенс описва наблюдаван опит за фишинг, а не потвърден широкомащабен пробив.
Той не предоставя брой жертви или доказателства за откраднати данни, но подчертава как легитимният софтуер за отдалечена поддръжка може да се превърне во входна точка, когато атакуващите контролират неговата конфигурация.
Хакери злоупотребяват с легитимен инструмент ScreenConnect
Съобщението използва тема за банков превод и формат на разписка за платена фактура, за да накара искането да изглежда рутинно. То също така предлага анулиране и незабавно възстановяване на сумата, ако плащането не е било оторизирано, давайки на получателите още една причина да разследват неочаквана транзакция.
Основната измама е елементарна: обещаният PDF всъщност е изпълним файл за Windows. Последването на връзката изтегля инсталатор на ScreenConnect вместо рекламирания документ за поръчка. Ето защо атаката зависи от убеждаването на получателя да стартира софтуер, доставен чрез непоискано финансово съобщение.
Мертенс съобщава, че имейлът е преминал основните контроли за сигурност. Той също така отбелязва, че браузърите биха блокирали този подход за доставка, тъй като изтеглянето на изпълним файл е подозрително.
Докладът не потвърждава, че получател е заобиколил тази защита или е инсталирал успешно клиента на компрометирана система.
Техниката повтаря легитимни RMM фишинг кампании, които използват доверени приложения за отдалечено управление вместо разпознаваем зловреден код.
Въпреки това докладът на ISC не свързва този конкретен имейл с тези операции и не го приписва на конкретна киберпрестъпна група. Изтегленият файл е бил неизвестен във VirusTotal, когато Мертенс го е изследвал.
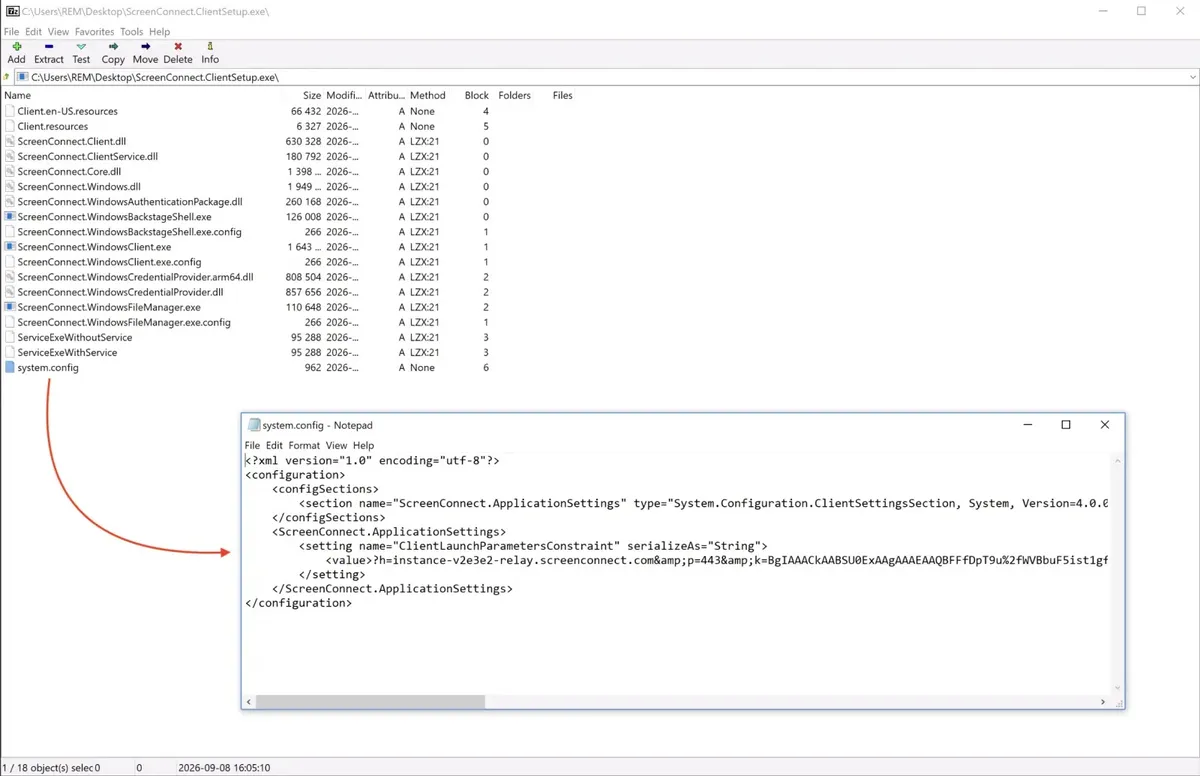
Неговият анализ разкрива предварително конфигурирана връзка към конкретен ScreenConnect екземпляр, хостван в облака, използващ порт 443. Тази конфигурация би насочила клиента към профила на атакуващия, а не към одобрената среда за поддръжка на дадена организация.
Предизвикателства при откриването
Изпълнимият файл носи цифров подпис от ConnectWise, LLC, издаден чрез DigiCert G4 Code Signing CA1. Неговият Authenticode хеш съвпада точно с подписания хеш, което означава, че провереното съдържание на файла съответства на това, което издателят е подпишил.
Мертенс също така не открива допълнителни данни, добавени към изпълнимия файл, нито допълнения или инжекции в неговата таблица със сертификати. Той изрично изключва трика с подписана, но променена конфигурация.
Констатацията е важна, тъй като подозрителното поведение произтича от предназначената функция за отдалечен достъп на софтуера, а не от променен бинарен файл. Случаят илюстрира пропастта между идентифицирането на програма и вземането на решение дали нейното използване е действително безопасно.
Тук софтуерът е оригинален, но имейлът представя погрешно това, което получателят ще получи. Релевантният въпрос е кой е организирал инсталацията и до кой отдалечен профил е конфигуриран да достигне клиентът след стартирането си.
За защитниците тази разлика променя разследването. По-ранни доклади относно откриването на злоупотреби с доверени инструменти обясняват защо контекстът на изтеглянето, очакванията на потребителите, активността при изпълнение и последващите връзки са от значение взети заедно.
Легитимният инсталатор сам по себе си не доказва, че получената сесия за отдалечен достъп е била оторизирана. Докладът на ISC насочва читателите към проекта LOLRMM за по-широк инвентар от инструменти за отдалечено управление, с които атакуващите могат да злоупотребят.
Неговото по-широко послание е, познатите приложения за поддръжка заслужават щателна проверка, когато тяхното инсталиране следва неочакван имейл, а не потвърдена заявка за поддръжка.
Индикаторите по-долу произлизат от доклада на ISC, а не от отделните кампании, свързани за контекст. Публикуваният хеш на ключа е съкратен, така че не може да служи като пълна стойност за съвпадение по SHA-256.
Релето е легитимна облачна инфраструктура, свързана с наблюдавата конфигурация, а не доказателство, че всяка ScreenConnect връзка е злонамерена.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Sender email | contact@mejuri[.]com | Адрес, показан в полето From на фишинг имейла; докладът не установява собственост или автентичност на подателя. |
| Sender domain | mejuri[.]com | Домейн, появяващ се в показания адрес на подателя. |
| Download URL | hxxps://thelittlecupandsaucer[.]com[.]au/ScreenConnect.ClientSetup.exe | Обезопасено назначение на връзката за преглед на документа в имейла, доставящо изпълнимия файл. |
| Download domain | thelittlecupandsaucer[.]com[.]au | Домейн, хостващ свързания инсталатор на ScreenConnect. |
| File name | ScreenConnect.ClientSetup.exe | Изпълним файл, доставен вместо обещания PDF. |
| Relay hostname | instance-v2e3e2-relay.screenconnect.com | Легитимно ScreenConnect реле, посочено в конфигурирания от атакуващия клиент. |
| Network port | 443 | Порт за връзка, извлечен от конфигурацията на клиента; не е самостоятелно злонамерен. |
| Instance ID | v2e3e2 | Облачен екземпляр, хостнат от ConnectWise, идентифициран в конфигурацията. |
| Abbreviated SHA-256 | 16b1cec1…9b00ead7 | Публикуван фрагмент от хеша на публичния RSA-2048 ключ. Това не е пълен хеш или хеш на изпълним файл. |
| Telephone number | +1(332)638474823 | Номер за поддръжка на клиенти, показан във фишинг съобщението, възпроизведен точно както е публикуван. |
| Contextual file name | rutserv.exe | Посочен само като пример за друг отдалечен инструмент; не се съобщава като злонамерен код в този опит. |
Забележка: IP адресите и домейните са нарочно обезопасени (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Премахвайте обезопасяването само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.