Съдържание
Пълен курс по етичен хакинг: от начинаещ до експерт
Хаквайте като черни шапки (black hat). Тестване за проникване, Kali Linux, WiFi и уеб хакинг, както и хакерският начин на мислене зад тях.
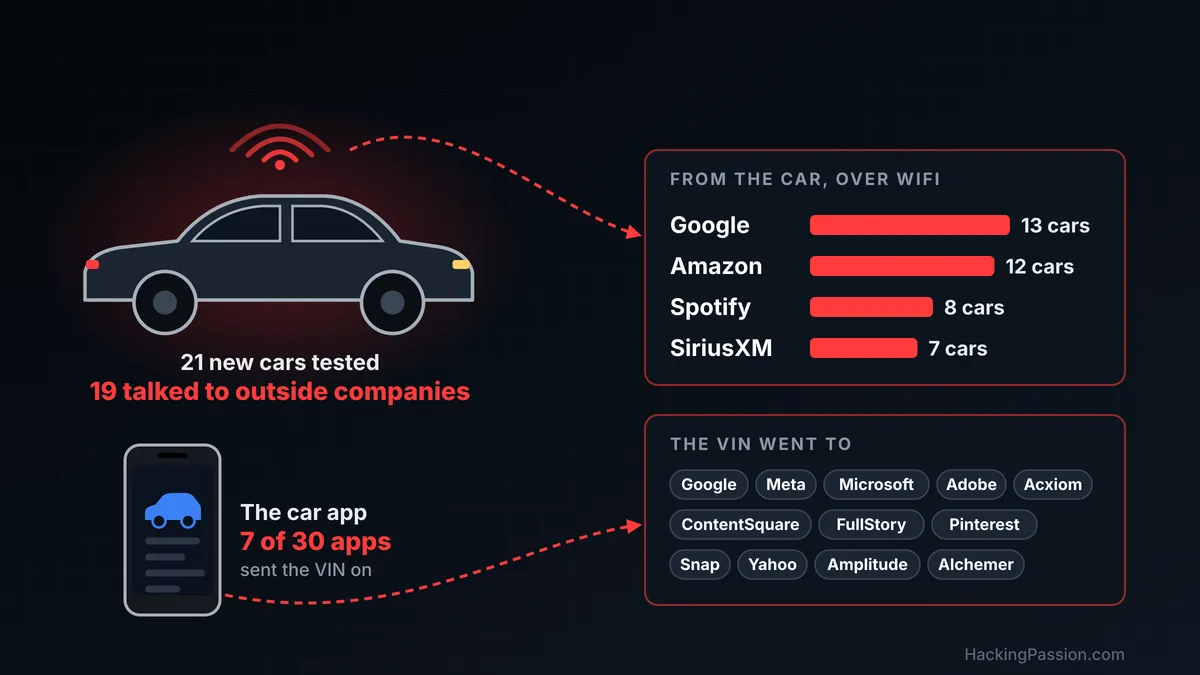
19 от 21 нови автомобила са комуникирали с външни компании през WiFi, а 13 са осъществили връзка с Google. Това са били фабричните настройки. Седем автомобилни приложения са отишли още по-далеч и са изпратили VIN номера на проследяващи компании, някои заедно с имейл и местоположение.
Изследователи от Североизточния университет (Northeastern University) са искали да разберат с кого комуникира един нов автомобил, след като се свърже с интернет. Затова те са посетили Автомобилния тестови център на Consumer Reports в Кънектикът и са тествали 21 автомобила от 19 марки, модели от 2022 до 2025 г., между октомври 2024 г. и август 2025 г.
Consumer Reports купува автомобилите, които тества. Това е осигурило на изследователите цяла партида нови автомобили за работа. Закупуването на тези 21 автомобила от самите тях би им струвало повече от 1,2 милиона долара.
Според сайта на проекта на изследователите, над 75 процента от продаваните днес автомобили се предлагат с вградена интернет връзка.
Изследователите са създали своя собствена WiFi точка за достъп (hotspot) на Raspberry Pi, свързали са всеки автомобил към нея и са записвали трафика.
Всеки автомобил е преминал през три етапа. Първо 30 минути паркиран и недокосван. След това 30 минути паркиран, докато някой отваря вратите и багажника, натиска бутоните на таблото и преминава през менютата и приложенията на екрана. След това 15 минути шофиране по частните пътища на тестовия център, включително с рязко спиране и маневриране.
Автомобилите шифроват това, което изпращат. Изследователите са се опитали да се позиционират по средата на връзката със собствен сертификат — файла, който дадено устройство проверява, преди да се довери на връзката. Този трик се нарича „човек по средата“ (man-in-the-middle) и е обичайният начин за четене на шифрован трафик. Автомобилите са го отказали. Самите съобщения са останали нечетливи.
Това, което изследователите са успели да прочетат, са били имената. Преди автомобилът да отвори връзка, той търси името на сървъра, до който иска да стигне, и го изговаря отново при започване на връзката. Тези две действия се наричат DNS търсене (DNS lookup) и Server Name Indication (SNI). Това е достатъчно, за да се види с кого комуникира даден автомобил.
От 21 автомобила, 19 са комуникирали с поне една компания, която не е производителят на автомобила.
11 от тях са отишли още по-далеч и са се свързали с уеб адреси, или домейни, които са предназначени за реклама, проследяване или анализи. Средно по 8,7 от тях на автомобил.
13 автомобила са достигнали до домейни, собственост на Google, включително doubleclick.net и googlesyndication.com. Тези два домейна показват реклами. Според изследователите автомобилът няма нужда от тях, за да работи.
Amazon се е появил в трафика на 12 автомобила. Spotify се е появил при 8, а SiriusXM при 7, като тези две услуги предават поточно (стримват) музика към таблото. Според изследователите техните домейни също могат да събират данни за проследяване.
- → Tesla Model 3: 34 рекламни и проследяващи домейна
- → Tesla Cybertruck: 23
- → Cadillac Lyriq: 10
- → Lucid Air: 9
- → Chevrolet Blazer: 7
- → Honda Prologue: 5
Вижте софтуера в таблото и списъкът придобива смисъл. Автомобилите с голям сензорен екран, който управлява карти, музика и приложения — наречен инфоразвлекателна система (infotainment system) — са се свързали с най-много тракери. Същото се отнася и за автомобилите, използващи Android Automotive — операционната система на Google за автомобили с вградени собствени услуги на Google.
В другия край, Mercedes EQS и Buick Envista са комуникирали единствено със своя собствен производител. Buick е странният случай тук. Той идва от същия производител, GM, като Cadillac и Chevrolet от челото на списъка, но не използва този софтуер. Изследователите смятат, че това е причината той да остане толкова тих.
Някои автомобили се държаха различно на пътя. Land Rover, Mercedes и Nissan са изключили своя WiFi веднага щом са излезли от режим паркиране (Park). Моделите на Tesla имат настройка, която поддържа WiFi включен по време на шофиране, и изследователите са я включили. На пътя Cybertruck се е свързал с 19 повече външни домейна и 7 повече проследяващи домейна, отколкото докато е бил в покой.
След това те са откарали 11 електрически автомобила в палатка, която блокира мобилните сигнали. Тя се нарича Фарадеева палатка (Faraday tent), а тази е била с размери 5,8 на 2,75 метра. За това са използвали само електрически автомобили, тъй като работата на двигател с вътрешно горене в затворена палатка е опасна.
При липса на мобилна мрежа 7 от 11-те автомобила са изпратили повече данни през WiFi, включително тракери, които изследователите не са виждали извън палатката. Tesla Model 3 се е свързал с 27 повече проследяващи домейна вътре, а Cybertruck — с 14 повече.
Model 3 беше и единственият автомобил със слот за SIM карта, до който те успяха да достигнат. Те поставиха своя собствена карта и пуснаха малка мобилна мрежа вътре в палатката. Сега вече можеха да виждат и мобилния трафик на автомобила и откриха аналитичен домейн, conviva.com, който се появи само там. Когато прекъснаха мобилната връзка, същият домейн се прехвърли към WiFi.
Затова изследователите определят своите данни като долна граница: действителният брой може да бъде само по-голям. За 20 от 21-те автомобила те изобщо не са имали възможност да видят мобилната връзка. Съавторът Сара Елизабет Гилeспи го заяви ясно: не изглежда, че все още можете да си купите нов автомобил, който да не ви проследява.
След това дойдоха приложенията. Производителите на автомобили ви предоставят приложение за вашия телефон. С него отключвате вратите, проверявате батерията, намирате зарядна станция или отваряте багажника.
Изследователите са тествали 30 от тези приложения на своите собствени устройства iPhone. Служител на Consumer Reports е влязъл със съществуващия акаунт, свързан с всеки автомобил. Изследователите са потвърдили исканията за разрешения за проследяване, местоположение, календар и Bluetooth, а след това са преминали през функциите една по една.
Този път те са успели да прочетат съдържанието. Трафикът е преминавал през телефони под техен контрол, така че са могли да разшифроват криптирането и да видят какво има вътре.
Приложенията са били много по-зле от самите автомобили. 70 процента от приложенията са се свързали с повече от пет проследяващи домейна спрямо 29 процента при автомобилите. Buick — автомобилът, който комуникираше само със своя производител — прихвана 23 проследяващи компании, след като приложението му влезе в употреба. Nissan Ariya прихвана 25.
Седем приложения са изпратили лични данни на компании, занимаващи се с реклама, проследяване или анализи:
- → HondaLink изпрати VIN и точното местоположение към Amplitude
- → MyNISSAN изпрати VIN и имейл адреса към Alchemer
- → Приложението Lincoln изпрати VIN към ContentSquare
- → myCadillac, myChevrolet, myBuick и myGMC изпратиха VIN към Adobe, Acxiom, ContentSquare, FullStory, Google, Meta, Microsoft, Pinterest, Snap и Yahoo
- → И четирите приложения на GM изпратиха имейл адреса към Adobe, а три от тях също и към ContentSquare
- → myCadillac и myGMC изпратиха местоположението към ContentSquare, myChevrolet към Adobe, а myGMC добави и телефонния номер
Acxiom е брокер на данни — компания, която събира информация за хората и я препродава. Дейвид Чофнес, професорът по киберсигурност, работил по проучването, заяви пред университета, че изследователите не знаят какво правят тези компании с данните.
VIN е идентификационният номер на превозното средство, назначен на вашия автомобил във фабриката и видим през предното стъкло.
Всеки преминаващ човек може да го прочете. След като дадено приложение го изпрати заедно с вашия имейл адрес, дадена компания вече знае, че този автомобил принадлежи на вас. Вашият телефон ви позволява да нулирате неговия рекламен идентификатор (advertising ID) — номера, който приложенията използват, за да ви разпознават за реклами. VIN не може да бъде променян. Изследователите посочват, че компания, разполагаща и с двете, може да свърже автомобила с това, което правите и купувате в други уебсайтове и приложения.
Четири от тези седем приложения принадлежат на General Motors. A GM вече имаше проблеми заради данни на шофьори.
През януари 2025 г. FTC, американската агенция за защита на потребителите, обвини GM и OnStar в събиране и продажба на точното местоположение и поведението при шофиране на водачите, без първо да поиска надлежно тяхното съгласие. На 14 януари 2026 г. споразумението стана окончателно.
През следващите 20 години GM трябва да иска изрично разрешение, преди да събира, използва или споделя данни от своите свързани автомобили. В продължение на пет години компанията няма право да предоставя данни за местоположение или шофиране на агенции за потребителски справки — компаниите, които водят досиета за хората.
Проучването е проведено от октомври 2024 г. до август 2025 г., така че случаят вече е бил отворен, докато изследователите са извършвали тестовете. От GM заявиха пред университета, че споделят данни с доставчици на услуги само при строги договори.
Калифорния също предприе действия срещу GM. От 2020 г. до 2024 г. компанията е продала имената, данните за контакт, местоположенията и поведението при шофиране на стотици хиляди жители на Калифорния на два брокера на данни — Verisk и LexisNexis. На 8 май 2026 г. тя се съгласи на споразумение за 12.75 милиона долара — най-голямата глоба, налагана някога съгласно закона за поверителност на Калифорния. Тя разполага със 180 дни да изтрие тези данни за шофиране и трябва да поиска и от двата брокера да изтрият техните.
През май 2025 г. изследователите са прочели политиките за поверителност на тези седем приложения. Автопроизводителите са посочили, че могат да споделят вашите лични данни с други компании. С кои компании и защо — те не споменават.
Nissan дори твърди, че споделянето на вашия VIN е по-добро за вашата поверителност от споделянето на други фиксирани идентификатори.
След тестовете изследователите са писали до 17 автопроизводителя. Те са пропуснали Fisker, която вече беше фалирала. 14 са изпратили отговор.
Всеки от тези 14 заяви, че данните са отишли там, където техните договори са го позволявали.
Петима посочиха браузъра вътре в приложението. Натискате връзка в приложението, отваря се уеб страница и тази страница носи свои собствени проследяващи модули. Трима от тях добавиха, че там получавате съобщение за бисквитки. Изследователите отново прегледаха записите на екрана си. Съобщението не винаги се е появявало.
Седем заявиха, че софтуерът в автомобила идва със свои собствени условия и че прочитането и приемането им е задължение на собственика.
Tesla отива крачка напред в своето известие за поверителност. Откажете се от събирането на данни за превозното средство и компанията заявява, че вече не може да ви предупреждава за проблеми с вашия автомобил в момента на възникването им. Автомобилът може да се окаже с по-малко работещи функции, сериозна повреда или изобщо да престане да работи. Това е изборът, който Tesla ви дава.
Един автопроизводител промени курса. Собствената политика на Honda нарича VIN търговска информация, която може да се използва за маркетинг. След като изследователите показваха констатациите си, автопроизводителят поиска от своята компания за анализи да изтрие данните за местоположението от приложението. Той също така актуализира приложението, така че местоположението вече да не се изпраща там.
Проучването ще бъде представено на Internet Measurement Conference в Карлсруе, от 12 до 16 октомври.
Какво можете да направите с вашия собствен автомобил и приложение:
- → Задайте достъпа до местоположението за приложението на автомобила на „при използване“, никога „винаги“
- → Пропускайте връзки вътре в приложението, които отварят уеб страници
- → Възстановете фабричните настройки на екрана на автомобила, преди да го продадете или замените
- → Шофьорите на GM в САЩ могат да поискат копие от своите данни съгласно споразумението с FTC и да поискат от GM да ги изтрие
Искате ли да видите с кого комуникират вашите устройства? Прихващайте трафик при вашия рутер или ваша собствена точка за достъп с Wireshark и четете имената на сървърите. Моят пълен курс по етично хакерство от нула до експерт ви превежда стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически, от първия ви ден без опит с Linux или хакерство.
→ Присъединете се към моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Проучване Automatic Transmission, Североизточен университет | Окончателна заповед на FTC относно GM и OnStar | Главният прокурор на Калифорния относно споразумението с GM