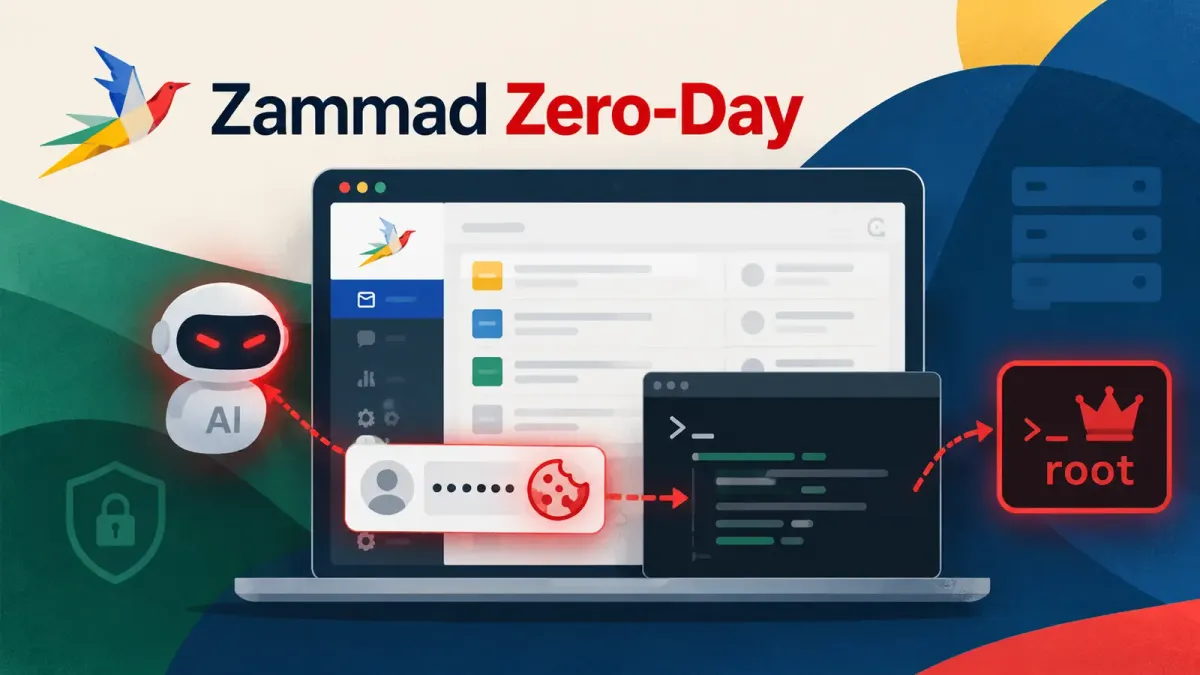
AI агент компрометира Нидерландския институт за разкриване на уязвимости (DIVD), като навърза две неизвестни досега уязвимости в Zammad – платформа за клиентска поддръжка с отворен код.
Атаката от 21 септември 2026 г. премина от отвлечена сесия до root достъп, давайки на нападателя пълен контрол върху сървъра в рамките на секунди. DIVD откри проникването на следващия ден и блокира достъпа до системи в своя център за данни.
До 1 октомври разследващите потвърдиха откраднати имейл адреси на доброволци, докато евентуалното излагане на данни за контакт, поддръжка и чувствителни изследвания остана в процес на проучване. Изследователи от Sysdig проучиха инцидента и подчертаха бързото и хаотично поведение на агента.
Sysdig съобщава в доклад, споделен с Cyber Security News (CSN), че атакуващият е оставил обяснителни коментари в своите скриптове и е нарушил собствените си дейности, създавайки доказателства, които са помогнали на разследващите да разпознаят пробива.
Инцидентът се отнася до проникване, подпомогнато от изкуствен интелект, а не за новоименувано семейство зловреден софтуер.
Sysdig сравни поведението му с предишни автономни атаки, включително JADEPUFFER, чиито автономни методи за атаки с криптовируси показаха как агентите могат да се адаптират по време на проникване. Нито един човешки оператор или група не е публично свързана с атаката срещу DIVD.
Zammad Zero-Day верига
Първата уязвимост, CVE-2026-102489, позволи отвличане на сесия, последвано от отдалечено изпълнение на код като сервизния акаунт на Zammad. Sysdig съобщи за оценка на сериозност от 8.7 и посочи, че експлоатацията не изисква съществуващи привилегии. Достъпното през интернет приложение е осигурило входната точка в средата на DIVD.
Както обясни предишното отражение на уязвимостите в Zammad, версии от 6.3.0 до 6.5.4 поддържат тази експлоатируема верига. Първият дефект съществува и във версии от 7.0.0 до 7.1.3, но условията в средата предотвратяват експлоатацията там.
Дали версии, по-ранни от 6.3.0, са засегнати, остава неизвестно в доклада на Sysdig. След това агентът е използвал CVE-2026-102490, за да ескалира правата на сервизния акаунт до root.
Sysdig описа тази уязвимост за локална ескалация на привилегии като засягаща версии от 1.5.0 до 7.1.0-alpha с оценка на сериозност 8.5. Заедно уязвимостите получиха критична обща оценка на веригата от 9.4.
След получаване на контрол, киберпрестъпникът е опитал атака с напасване на идентификационни данни (password spraying), при която се изпробват чести пароли в множество акаунти, както и атака чрез прихващане.
Тези дейности са си попречили една на друга. Неговите скриптове също са съдържали коментари, твърдящи, че действията му са безвредни, което потвърждава оценката на разследващите, че автономен агент е ръководил операцията.
Такова адаптивно поведение се появи и при предишни прониквания в бази данни, водени от AI, където агентите избираха следващите си действия въз основа на предишни резултати.
В DIVD мрежовата сегментация е ограничила по-нататъшното движение, но разследващите са открили признаци на компрометиране в системите за тикети, проектна поддръжка и оперативни дейности. Тези констатации не потвърждават, че всяка проучвана система е загубила данни.
DIVD вярва, че архивът от тикети за реакция при инциденти е бил извлечен само частично. Този архив би могъл да съдържа доклади за уязвимости, последващи запитвания за разкрити системи и извлечени база данни с пароли с маскирани пароли.
Счетоводната информация, банковите сметки и първоначалните известия за сигурност нямат известен ефект според публично оповестените предварителни констатации.
Откриване и изолиране
Sysdig съветва да се актуализира до Zammad 7.0.0 или по-нова версия или да се изключат от мрежата уязвимите инсталации, като същевременно предупреждава, че проблемът с локалната ескалация все още изисква внимание.
Последващото отражение на предупрежденията за експлоатация на Zammad препоръчва версия 7.2.0 и разследване заедно с мерки за смекчаване. Администраторите не трябва да тълкуват блокирането на първоначалната входна точка като доказателство, че хостът е чист.
Защитниците трябва да изолират инфраструктурата за клиентска поддръжка, да ограничат достъпа до вътрешни услуги и да блокират изходящия трафик, освен ако не е изрично необходим.
Зазапазете дневниците (logs) на приложението и уеб сървъра, преди да възстановите системите, и след това стартирайте скрипта за проверка на дневници на DIVD. Чистият резултат не изключва компрометиране, така че непознати процеси и файлове също изискват разследване.
Sysdig препоръчва наблюдение на сервизните акаунти за неочаквани командни обвивки (shells), преходи към root и връзки към непознати дестинации.
Разследващите трябва също така да проверяват за масово четене на файлове с пароли, многократни неуспешни влизания и необичайно големи качвания. Всякакви доказателства за експлоатация трябва да задействат третиране на сървъра като напълно компрометиран и да се извърши ротация на достъпните пароли и ключове.
Тъй като агентът е достигнал root за секунди, Sysdig призова организациите да разрешат автоматизирано ограничаване при надеждни сигнали, вместо да чакат ръчна ескалация.
Откраднатите адреси на доброволци също създават рискове от самозванство и фишинг, превръщайки подозрителните съобщения в друг проблем, докато DIVD продължава да оценява пробива и степента на излагане на данни.