Киберпрестъпниците използват фалшиви отстъпки, публикувани във Facebook и TikTok, за да примамват купувачи към фишинг сайтове, които крадат данните от платежните им карти и еднократните пароли, предупреждават от Group-IB.
Фишинг инструментът, наречен Milk Dragon (известен още като NaiLong), е активен от октомври 2025 г. и се свързва с 258 фишинг страници и жертви в 66 държави.
„Milk Dragon се различава забележимо от конвенционалната фишинг тактика“, отбелязват от Group-IB.
Неговите оператори пропускат фалшивите глоби, проблемите с доставката на пратки и банковите известия, предназначени да предизвикат страх и спешност. Вместо това те публикуват злонамерени връзки в обяви в търговските секции на социалните мрежи и изкушават жертвите с големи ексклузивни отстъпки за популярни марки и потребителски стоки.
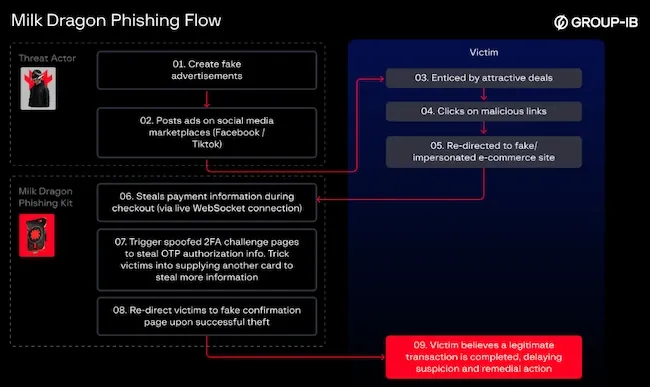
Процес на фишинг атаката при Milk Dragon (Източник: Group-IB)
„Той улавя жертвите с различен вид страх – страха от изпускане на възможност (FOMO)“, пишат изследователите.
Фалшивите магазини се представят за 21 марки в сферата на козметиката и модата, храните и напитките, продуктите за дома и бебето, както и играчките, заедно с регионални супермаркети. LEGO, Calvin Klein и Aeon Malaysia са сред имената, използвани като стръв.
Тъй като връзките се появяват в обикновени обяви, потребителите не се чувстват целеви обект на атака и имат по-малко причини да бъдат подозрителни, обясняват от Group-IB. Примамките са проектирани така, че да достигнат до хората, докато превъртат съдържанието рутинно.
Някои от публикациите идват от профили, които изглеждат фалшиви, съдържат генерирано от изкуствен интелект съдържание и може да са купували последователи. „Дали тези профили се управляват от самите оператори или от подземна услуга за разпространение, към момента не е ясно.“
3>Как работи фалшивият процес по плащанеСлед като жертвите взаимодействат със злонамерената реклама или публикация, те биват пренасочвани към сайт на WordPress, маскиран като онлайн търговец, продаващ продукти с отстъпка. Магазинът работи на WooCommerce, легитимен плъгин за електронна търговия, заедно с персонализиран плъгин, наречен BytePress, който добавя фалшива опция за кредитна карта и фалшива опция за PayPal при плащане.
BytePress също така свързва страницата за плащане със сървъра за управление и контрол (C2) на атакуващия чрез постоянна WebSocket връзка. Всичко, въведено в страницата за плащане, достига до атакуващия символ по символ, още преди формата да бъде изпратена. Чрез същата връзка атакуващият може да пренасочва купувача към други страници, да приема, отхвърля или блокира картата и да показва персонализирани известия.
След изпращане на данните за картата се появява фалшива зареждаща страница Turnstile. Междувременно атакуващият избира подправена страница за потвърждение, която имитира 2FA проверката, издадена от легитимния сайт за плащания с 3D Secure (3DS). Когато жертвата въведе еднократната парола, атакуващият я препредава, за да одобри измамна трансакция или да превземе акаунта.
Измамата завършва с фалшиво потвърждение на поръчката, което предпазва жертвите от съмнения и забавя стъпки като блокиране на картата.
3>Откраднати данни, които се използват повторноGroup-IB анализира контролния панел на оператора и персонализираните плъгини на инструмента, които показват как киберпрестъпниците управляват и мащабират своите кампании.
„Таблото за управление осигурява на операторите централизирана видимост върху представянето на всички фишинг сайтове, свързани с панела. За всеки сайт то показва ключови показатели, включително брой посетители, общо изпратени поръчки и завършени плащания, което позволява на операторите да оценят ефективността на отделните кампании с един поглед.“
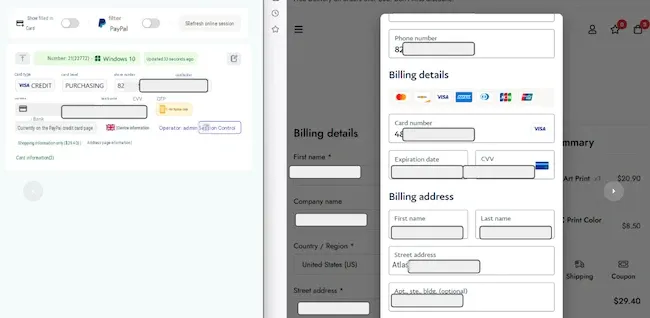
Пример за прихващане на натиснатите клавиши в реално време (Източник: Group-IB)
Панелът съхранява данни за платежни карти, лична информация, метаданни за устройствата и подробности за поръчките за всяка жертва. Партньорите (афилиатите) могат да се върнат към тези записи по-късно, което превръща всяка жертва в профил за многократна употреба и позволява на престъпниците да се насочват към хора, които вече веднъж са се хванали на измамата.
Операторите получават известие в браузъра или чрез бот в Telegram всеки път, когато жертвата въведе данни, а всяка открадната карта се маркира по тип и банка издател въз основа на нейния BIN. Прегледът на сесията на живо показва какво прави жертвата непосредствено до въведените от нея данни.
Партньорите могат също да създават фалшиви страници за потвърждение, съответстващи на държавата, към която е насочена дадена кампания. Проучените панели съдържат шаблони, имитиращи 36 финансови институции.
„Достъпът, базиран на роли в инструмента, предоставя на синдикатите за измами лесно управляема фишинг рамка, без да е необходимо закупуването на множество абонаменти. Това води до по-ниска прагова бариера за по-малко опитни злонамерени субекти и увеличава броя на жертвите, които едно внедряване може да обработи, тъй като множество жертви се насочват към един C2 сървър“, добавят изследователите.
Group-IB съветва потребителите да бъдат предпазливи към реклами и връзки от трети страни в социалните мрежи и да третират големите или огранични във времето отстъпки като предупредителен сигнал. Всеки, който е въвел данни за карта на такъв сайт, трябва незабавно да се свърже със своята банка или издател на картата.
Компаниите трябва да следят за наподобяващи ги домейни и своевременно да изискват тяхното сваляне, както и да наблюдават за съмнителна активност с карти и необичайни модели при плащане.