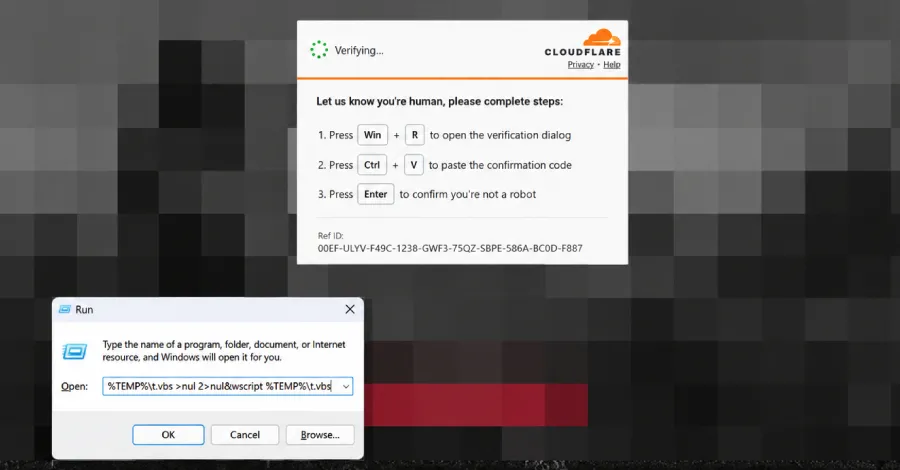
Нов тип ClickFix атака използва компрометирани уебсайтове, за да подведе потребителите да изпълнят зловреден код, кеширан в кеша на уеб браузъра.
„Вместо да изтеглят и изпълняват отдалечен зловреден код, както е при типичния модел на атака, при тази атака уебсайтовете предварително извличат скрипт със злонамерен код в кеша на браузъра, маскиран като PNG файл“, съобщава екипът на Microsoft Threat Intelligence в публикация в X.
Така, когато на жертвата бъде подсказано да постави и изпълни злонамерена команда – както е при атаките от типа ClickFix – тя изпълнява кешираното съдържание от уебсайта, което вече се намира на устройството.
Забележителното при този подход за пренасяне през кеша на браузъра (browser cache smuggling) е, че той позволява на атакуващите да скрият скрипта със зловреден код и да заобиколят ограниченията за брой знаци. Прозорецът Windows Run, активиран с Win + R, съкращава всеки въведен текст, който надвишава приблизително 260 знака.
В веригата на атаката, наблюдавана от Microsoft, подготвеният зловреден код е Visual Basic Script (VBScript), който след това извиква „cmd.exe“, за да рекурсивно обходи файлове, чиито имена започват с „f_“ в папката с профила на браузъра, като например „%LOCALAPPDATA%\Mozilla\Firefox\Profiles“.
„Той сравнява байтовата дължина на всеки файл с очаквана стойност“, обясняват от Microsoft. „Вместо да търси маркер в съдържанието, както при предишни атаки, той копира запис от кеша със съвпадащ размер в %LOCALAPPDATA%\Temp\t.vbs, като дава на кеширания зловреден код разширение VBScript, след което го изпълнява с wscript.exe. Изходът от копирането и грешките се потискат. Очакваният размер варира при различните варианти.“
VBScript е проектиран също така да събира информация за хоста чрез Windows Management Instrumentation (WMI), да извлича PowerShell скрипт („v.ps1“) от външен сървър („cocojambo[.]us[.]com/alfa“) и след това да го стартира. PowerShell скриптът служи като канал за междинен зловреден код на PowerShell, който отговаря за изтеглянето на следващия етап („cab.dat“).
След като файлът бъде изтеглен, съдържанието му се прочита и изпълнява в скрит прозорец. Атаката в крайна сметка проправя пътя за .NET сглобки (assemblies), които се зареждат в паметта и инжектират код в новостартиран легитимен процес на Windows („timeout.exe“) с цел извличане на идентификационни данни от браузъра и устройството.
Освен това инжектираният процес стартира PowerShell, за да получи вторичен етап в паметта от „capsysnet[.]vg“ и да инициира изходящи връзки към „ciliabula[.]cc“.
Това не е първият път, когато зловреден код се разполага в кеша на браузъра като част от ClickFix атаки. През октомври 2025 г. Expel документира верига на атака, която използва пренасяне през кеша за доставяне на ZIP архив, заразен със зловреден софтуер. Впоследствие дейността бе идентифицирана като симулация на атака (red team engagement), проведена от Intrinsec.
ClickFix се превърна в изключително популярна техника за социално инженерство през последните две години. Фактът, че атаката превръща жертвата в канал за доставка и изпълнение на зловреден софтуер, я прави привлекателен метод за първоначален достъп както за киберпрестъпници, така и за спонсорирани от държави злонамерени субекти.
В доказателство за концепцията (PoC), публикувано през август 2025 г., CloudSEK демонстрира как системите за обобщаване с изкуствен интелект (AI), внедрени в имейл клиенти, разширения за браузъри и платформи за производителност, могат да бъдат използвани като оръжие за доставяне на криптовируси (ransomware) чрез ClickFix.
По-конкретно, зловредният код се вгражда в HTML съдържание с помощта на методи за обфускация базирани на CSS, като знаци с нулева ширина, бял текст върху бял фон и позициониране извън екрана, които го правят невидим за човешкото око, но се анализират от AI системите. Това невидимо инжектиране на подкана (prompt injection) след това се използва за генериране на обобщения, съдържащи контролирани от киберпрестъпника ClickFix инструкции.
Атаката използва метод, известен като претоварване на подканата (prompt overdose), за да повтори зловредния код десетки пъти, така че той да доминира в контекстния прозорец на модела и да управлява генерирането на резултата.
„Когато такова специално подготвено съдържание се индексира, споделя или изпраща по имейл, всеки автоматизиран процес за обобщаване, който го обработи, ще произведе обобщения, съдържащи контролирани от атакуващия ClickFix инструкции“, заявяват от CloudSEK. „Наблюдаваният резултат потвърждава, че претоварването на подканата в комбинация с невидимо инжектиране може успешно да пренасочи легитимния контекст в системите за обобщаване.“
Екосистемата на ClickFix се разви значително от първите си дни, подхранвана от наличието на фишинг комплекти като IUAM, които могат да автоматизират създаването на атаки от типа „Fix“. Комерсиализацията допълнително намали бариерата за навлизане и ускори честотата на тези кампании.
Анатомията на една ClickFix атака представлява многостъпкова верига -
- Увеждане на жертвите към фалшив (или компрометиран) уебсайт, който съдържа ClickFix примамката, чрез фишинг имейли или злонамерена реклама (malvertising).
- Задействане на симулиран проблем (напр. фалшива грешка, CAPTCHA или обновление на браузъра).
- Предоставяне на „решението“ и инструктиране на потребителя да копира команда, за да го отстрани. Някои варианти използват JavaScript за манипулиране на клипборда на системата и автоматично копиране на командата.
- След това от потребителя се иска да постави копираната команда в прозореца Windows Run, PowerShell, Windows Terminal, macOS Terminal или друга доверена системна програма.
- Командата извлича допълнителен зловреден код, което води до внедряване на зловреден софтуер.
Според CrowdStrike инцидентите, включващи фалшиви CAPTCHA примамки, са отбелязали поразителен ръст от 563% през 2025 г.
ClickFix е ефективна, защото убеждава потребителите да изпълняват предоставени от атакуващия команди под предтекст за CAPTCHA проверки, обновления на браузъра или неочаквани грешки – ситуации, с които потребителите се сблъскват рутинно. Атаката се възползва от тази тема за „отстраняване на неизправности“, за да ги подведе да инфектират собствените си системи, като по този начин ефективно заобикаля контролите за сигурност.
„Служителите редовно се справят с прекъснати срещи, проблеми с автентикацията, CAPTCHA подкани, грешки в браузъра и проблеми с приложенията“, казват от CrowdStrike. „Подкана, която казва на някого да извърши бърза стъпка за отстраняване на проблем, може да изглежда много по-малко подозрителна от неочакван изпълним файл или прикачен имейл файл.“
Друга причина ClickFix да работи е, че разчита на стандартни инструменти, на които потребителите са свикнали да се доверяват. Вместо да иска от потребителите да изтеглят непозната програма, която може да породи съмнение, тя използва вградени компоненти на Windows и Mac, като PowerShell, Windows Run и Terminal, за да активира веригата на атаката.
„Атаките ClickFix комбинират психологическа манипулация с злоупотреба с легитимни инструменти на операционната система“, казва Боб ов Ердман, заместник-вицепрезидент по научноизследователска и развойна дейност във Fortра. „Опасната част е, че сами изпълнявате командата. Вместо да проникне директно в компютъра, атакуващият ви убеждава сами да отворите вратата.“
В една кампания, анализирана от CTM360, е наблюдавано, че авторите на заплахи се възползват от известни уязвимости в плъгини за WordPress (напр. CVE-2026-6854), за да поемат контрол върху уебсайтове и да инжектират примамки ClickFix. Инжектираният скрипт след това използва техниката EtherHiding, за да извлече активното име на хост на примамката.
Базираният на блокчейн механизъм предлага допълнителни предимства, тъй като атакуващият може да прави актуализации във веригата (on-chain), за да улесни ротацията на инфраструктурата, без да променя компрометирания сайт. Повече от 3 000 активно компрометирани уебсайта са идентифицирани като хостващи фалшиви страници, според CTM360, като веригите на атака водят до Vidar Stealer.
„ClickFix показва по-малко сигнали за зловреден софтуер от вида, който традиционните защити са настроени да откриват“, заявява ReversingLabs в доклад от юли 2026 г. „Кампаниите се развиват бързо, с променяща се инфраструктура, предназначена да избегне откриването въз основа на исторически индикатори.“
От своя страна CrowdStrike заяви, че е наблюдавала свързаната със Северна Корея група Stardust Chollima (известна още като BlueNoroff) вероятна насоченост към служител във финансова институция през юли 2026 г., използвайки фалшив сайт за видеоконференции. При посещение на сайта се твърди, че служителят е срещнал фалшив технически проблем, заедно с решение, което го инструктира да копира и постави команда.
Командата е проектирана да задейства верига на инфекция, базирана на PowerShell и VBScript, която доставя две непознати досега семейства зловреден софтуер, наречени GeniexLoader и GeniexRAT.
Друг злонамерен субект, свързан с използването на ClickFix, е Sandworm. Руският държавно спонсориран противник е забелязан да насочва атаки с ClickFix към заподозрени украински служители, работещи в организации във Франция, САЩ и Канада, за да ги подведе да изпълнят PowerShell команди, които изтеглят VBScript зловреден код. Предполага се, че примамките ClickFix са били доставени чрез компрометирани украински уебсайтове.
За противодействие на заплахата Microsoft препоръчва облачно доставена, уеб и мрежова защита, контрол на приложенията и регистриране на PowerShell скриптови блокове (script-block logging). Организацията също така подканва компаниите да надхвърлят събитията по изтегляне и да търсят подозрителна активност в браузъра, RunMRU системния регистър, дъщерни процеси на WScript/PowerShell и планирани задачи.
„CAPTCHA не трябва да иска от потребителите да изпълняват код“, добавя тя. „Потребителите не трябва да поставят команди от подкани за потвърждение в Run, Terminal или PowerShell и трябва да третират подобни заявки като потенциални опити за първоначален достъп.“