Бюджетите за сигурност рядко отпускат достатъчно средства за покриване на пълна програма NIS2 наведнъж. Контролът върху идентификационните данни е мястото, откъдето един ограничен откъм ресурси екип може да започне, тъй като той прави достъпа видим, отменяем и подлежащ на преглед без нова инфраструктура. Съответствието с NIS2 се основава на мерки за управление на риска, които съответстват на действителния риск, пред който е изправена дадена организация съгласно член 21, като изборът на конкретни продукти и политики се оставя на тази оценка.
Идентификационните данни се появяват сред данните, компрометирани при 28% от пробивите в доклада на Verizon за разследване на пробиви на данни за 2026 г. Тази цифра прави управлението на идентификационните данни естествена ранна цел във всяка програма, базирана на риска.
Тази статия класира седем контрола на идентификационните данни според необходимите усилия и показва доказателствата, които всеки от тях произвежда, за ръководството по сигурността, за одиторите или за национален надзорен процес, който в крайна справедливост изисква доказателства.
Трябва ли да спазвате NIS2?
NIS2 обикновено се прилага за средни и големи предприятия в 18 критични сектора, идентифицирани от Европейската комисия. Обхватът на конкретна организация зависи от сектора, размера и националното транспониране, като това определяне принадлежи на юридическия съветник и официалните насоки, а не на тази статия.
Видимостта и контролът върху идентификационните данни предоставят същата практическа стойност, независимо дали това определяне е приключило или все още е в процес на изпълнение. Седемте контрола по-долу се прилагат и в двата случая.
Какви мерки за сигурност на идентификационните данни изисква NIS2?
Член 21 свързва сигурността на идентификационните данни с пет конкретни мерки: основни практики и обучение за киберхигиена, политики за контрол на достъпа, сигурност на човешките ресурси, управление на активи и процедури, които оценяват дали контролите действително работят. Тези пет мерки дават възможност на организациите да избират свои собствени инструменти и политики, оразмерени спрямо собствения им риск.
Програмата за сигурност на идентификационните данни отговаря на четири въпроса:
- Кой има достъп
- Защо го има
- Как се премахва достъпът
- Как организацията доказва, че контролът работи
Рискът варира в зависимост от категорията на акаунта. Привилегированите акаунти носят най-голямо въздействие, ако бъдат компрометирани, а споделените идентификационни данни създават проблеми с атрибуцията, когато нещо се обърка. Сервизните идентификационни данни, нечовешките акаунти, използвани от приложения и автоматизация, често остават неуправлявани, тъй като никой не ги третира като лична отговорност.
Инвентаризацията, назначеният собственик и цикълът на преглед покриват тази начална работа. По-широката архитектура на самоличността може да последва по-късно. Това означава политики, които повечето екипи вече познават: здравина на идентификационните данни, съобразена с риска на системата, ротация след излагане на риск или промяна на ролята и премахнати фабрични пароли на доставчика преди внедряване.
Повечето екипи пропускат да докажат, че тези контроли работят: политика без дневник, без дата на преглед и без запис за изключения няма да задоволи одитора. Изграждането на тази следа от доказателства при пускането на всеки контрол в действие, вместо да се възстановява преди одит, поддържа работата пропорционална на размера на екипа, който я извършва.
Изисква ли NIS2 MFA и по-строг контрол на достъпа?
Член 21, параграф 2, буква „ж“ изброява многофакторната автентификация (MFA) или решенията за непрекъсната автентификация като мярка, която да се прилага „когато е подходящо“, оставяйки на всеки субект да прецени къде рискът оправдава контрола. Тази формулировка мащабира MFA до конкретни системи, вместо да я прилага като общо изискване за всеки акаунт.
Външно изложените приложения, отдалеченият мрежов достъп и привилегированото администриране носят най-висок риск от компрометиране на базата на идентификационни данни и заслужават MFA първо. Член 21 също така насочва субектите да претеглят разходите за внедряване, когато преценяват пропорционалността, което дава на по-малките екипи основателна причина за последователно внедряване, вместо за разгръщане навсякъде наведнъж.
Разликата в отстраняването на уязвимости между типовете контроли подкрепя преминаването към по-широки мерки, отколкото само MFA. В анализа на Verizon за 2026 г. на 7 513 констатации за излагане на облачна MFA от трети страни, половината са отстранени в рамките на един месец; констатациите за слаби пароли и погрешно конфигурирани разрешения са отнели близо осем месеца, за да достигнат същата точка.
Passwork свързва достъпа до трезора с директориите и SSO процесите, така че покритието на MFA и прегледите на достъпа да живеят на едно място.
7 евтини стъпки за защита на идентификационните данни, класирани по приоритет
Започнете, като направите привилегирования и споделения достъп видим, притежаван, отменяем и подлежащ на преглед. Началният стек за сигурност на идентификационните данни (Credential Security Starter Stack) по-долу подрежда седем контрола на идентификационните данни по усилия и разходи и изброява първото действие и доказателствата, които трябва да се запазят за всеки от тях. Той предлага приоритетна начална точка; пълната оценка на риска и юридическият преглед остават основата за всяко определяне на съответствието.
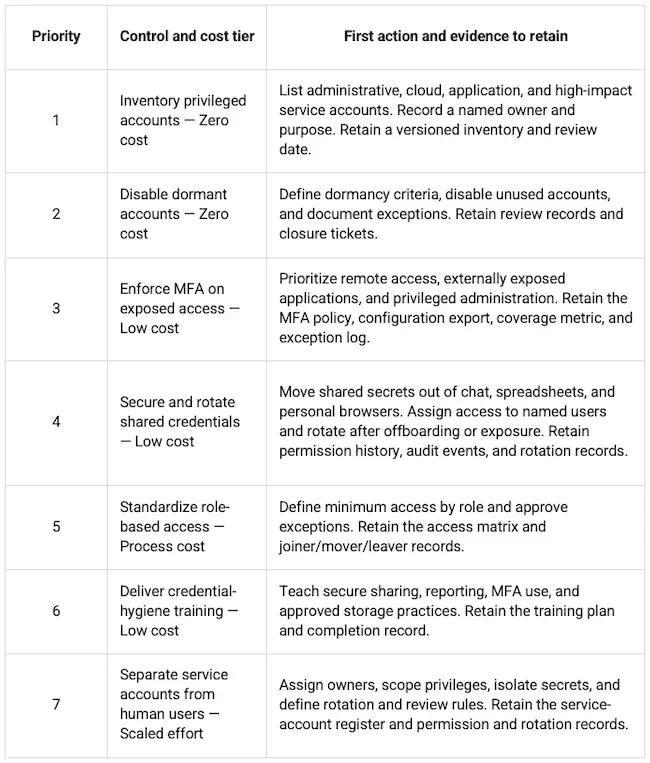
Ред 4 заслужава по-внимателен поглед. Споделените идентификационни данни са проблем на управлението, преди да бъдат технически такъв. Парола, пусната в чат нишка или електронна таблица, няма ясен собственик, няма път за избирателно отменяне и няма запис за това кой я е използвал или кога.
Представете си ангажимент с изпълнител, който приключва: премахването на неговия индивидуален акаунт не прави нищо за споделената администраторска парола, която той е знаел, която остава валидна извън организацията, докато някой не я ротира. Депровизирането трябва да се сдвои с ротация на всяка тайна, до която дадено лице е имало достъп.
Ред 7 се появява също толкова често, под различни форми. Токен за CI/CD пайплайн, оставен във файл .env или променлива на пайплайна, е четим от всеки, който може да редактира тази конфигурация, и обикновено надживява служителя, който го е генерирал. Изолирането му в собствен запис в трезора, притежаван от екипа на платформата, а не от отделно лице, и ротирането му по график затваря тази празнина.
Как Passwork покрива този стек без корпоративно ценообразуване
Passwork работи като локален мениджър на пароли и тайни (on-premise), съхранявайки данните в трезора в собствената инфраструктура на организацията, а не в облак на трета страна. Трезорите с определени собственици изграждат инвентара в ред 1, а времевите клейма за последен достъп в дневника за одит отбелязват кандидатите за преглед на спящи акаунти в ред 2. Входът в Passwork поддържа MFA, покривайки ред 3 за всички идентификационни данни, съхранявани в системата.