Google детайлизира шест подобрения в програмата за разширена защита (Advanced Protection) за Android 17, насочени срещу сложни атаки, измами и неоторизиран достъп.
Обявени на 1 октомври 2026 г., промените комбинират по-строги ограничения с инструменти, които запазват доказателства, когато някой се съмнява, че телефонът му е компрометиран.
Актуализацията разширява защитите, въведени с Android 16, вместо да съобщава за новооткрита кампания със зловреден код.
Надграждайки върху защитите за сигурност от Android 16, подходът обединява контролите за сигурност за журналисти, изборни длъжностни лица, обществени личности и други потребители, изправени пред повишен риск.
Google Security отбеляза, че зловредните приложения злоупотребяват с разрешенията за достъпност (accessibility permissions), за да четат чувствителна информация, да инсталират зловреден код или да предотвратяват премахването си.
Google заяви в доклад, споделен публично и прегледан от Cyber Security News (CSN), че подобренията се справят с тези заплахи заедно с браузърни експлойти и физическа намеса.
Разширената защита използва един превключвател за укрепване на настройките в Chrome, Google Messages и Phone by Google.
Тя също така предотвратява деактивирането на основни защити, включително Google Play Protect и Scam Detection. В съобщението не се посочва общ брой жертви или доказателства за конкретна кампания на атака.
Google добавя 6 функции за разширена защита
Шестте функции покриват различни етапи на потенциално компрометиране – от ограничаване на рисковия достъп до запазване на записи за разследването.
Google казва, че четири от тях са налични за устройствата с Android 17 като цяло, докато USB Protection и Failed Authentication Lock са ограничени само до избрани устройства.
| Функция | Как работи | Цел на сигурността и ограничения |
|---|---|---|
| Intrusion Logging | Съхранява събития за сигурност и мрежови събития в облачно хранилище с помощта на шифроване от край до край (end-to-end encryption). Записите остават налични за период от 12 месеца преди автоматичното им изтриване. | Запазва защитени от подправяне доказателства за разследвания. Само потребителят има достъп до логовете, а записването изисква отделно ръчно съгласие. |
| USB Protection | Прави новите USB връзки само за зареждане, докато устройството е заключено. Връзките, установени преди заключването, остават активни. | Ограничава неоторизирания физически достъп до данни през аксесоари или станции за зареждане. Налично за Pixel 6 и по-нови устройства, както и за избрани устройства с Android 17. |
| Accessibility Protection | Ограничава достъпа на AccessibilityService до потвърдени приложения, категоризирани като инструменти за достъпност (Accessibility Tools), когато е активирана разширената защита. | Блокира вектор през разрешения, използван за измами, кражба на чувствителни данни и инсталиране на зловреден код, като същевременно запазва достъпа за легитимни помощни приложения. |
| Disable WebGPU | Деактивира WebGPU в Chrome при активирана разширена защита, намалявайки достъпа до усъвършенствани хардуерно ускорени графични функционалности. | Намалява повърхността за атака на браузъра и излагането на сложни експлойти, включващи комплексни технологии за уеб графика. |
| Failed Authentication Lock | Напълно заключва устройството след неколкократни неуспешни опити за автентификация в настройките или в защитените приложения. | Ограничава по-нататъшните опити при физическа намеса или повтарящи се опити за удостоверяване. Наличността е ограничена до избрани устройства с Android 17. |
| View Supporting Apps | Добавя страница с настройки, показваща инсталираните приложения, които проверяват дали е активирана разширената защита. | Помага на потребителите да разберат кои приложения участват. Разработчиците могат да получават известия за статуса и автоматично да активират допълнителни функции за сигурност или поверителност. |
Ограниченията на разрешенията се справят с поведение, наблюдавано при атаки с фалшиви стрийминг приложения, където потребителите са били убеждавани да предоставят достъп до функциите за достъпност, преди атакуващите да наблюдават екраните и да поемат контрол над устройствата. Google не твърди, че новите контроли премахват всеки възможен път за инфекция.
Деактивирането на WebGPU също така ограничава излагането на компонент, замесен в активно експлоатирани уязвимости в Chrome, въпреки че в съобщението за Android не се посочва конкретна уязвимост като причина. Промяната намалява наличната функционалност, вместо да описва самостоятелна корекция за сигурност.
Запазване на доказателства и потребителски контроли
Intrusion Logging помага за решаването на проблема с трудното разследване на компрометиране на мобилни устройства, след като атакуващите заличат местните следи. Amnesty International и „Репортери без граници“ описаха шифрованите записи, съхранявани дистанционно, като полезни доказателства при съмнения за атаки със шпионски софтуер (spyware), особено срещу журналисти и други уязвими лица.
Google препоръчва на настоящите потребители на разширената защита да следят за известие, когато възможностите достигнат до техните устройства.
Всеки, който търси криминалистичните ползи, трябва да отвори настройките за разширена защита и ръчно да активира Intrusion Logging; активирането на по-широкия режим не стартира автоматично записването.
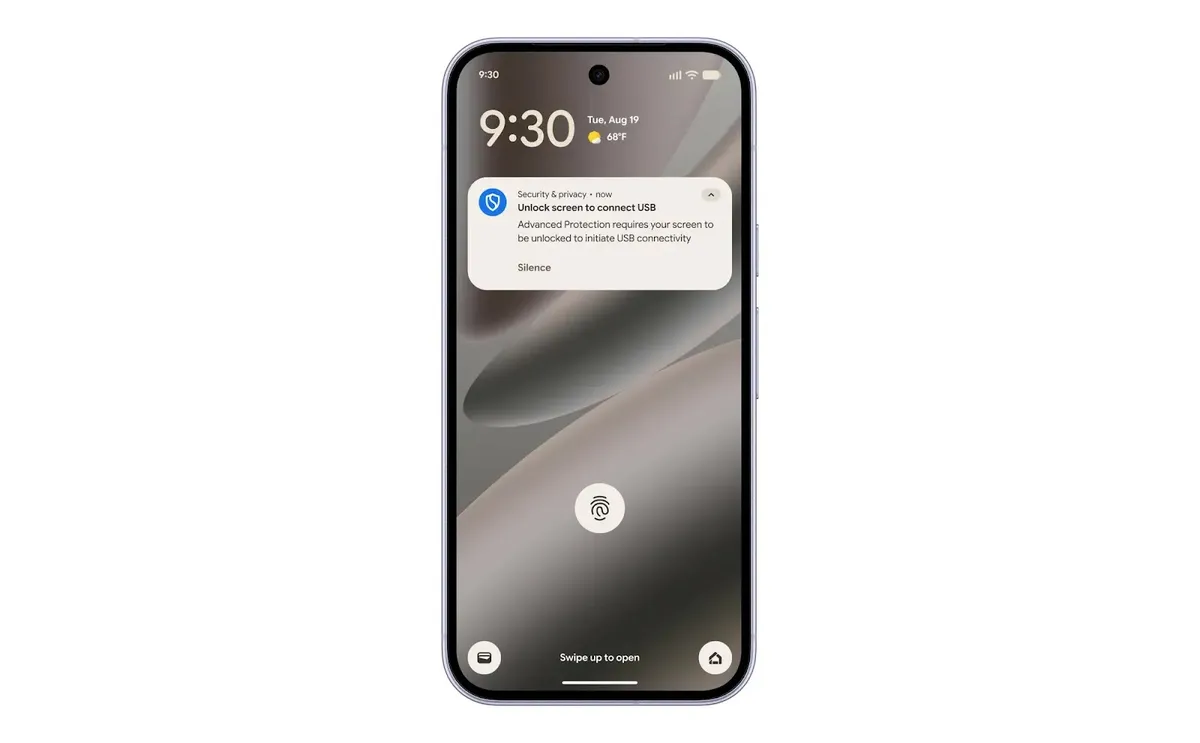
Хардуерните разлики също имат значение. Google предупреждава, че USB Protection може да засегне функционалността, включително скоростта на зареждане, докато устройството е заключено.
Потребителите трябва да разграничават защитите, активирани чрез главния превключвател, от незадължителния лог и функциите, зависещи от устройството, когато преглеждат какво всъщност поддържа техният телефон. Тези разлики определят кои предпазни мерки са налични.
Спрете заплахите преди въздействие с 21 минути по-бърз MTTR. Интегрирайте пясъчника на ANY.RUN във вашия SOC