Зловредна електронна таблица може да накара LibreOffice и Apache OpenOffice да изпълнят код на атакуващ веднага след отварянето на файла, показват изследователи по сигурността. Преди това няма никакво предупреждение от типа, който и двете програми показват, преди да стартират макрос.
Атаката работи само когато поддръжката на Java в програмата е активирана. До момента тя е демонстрирана само като концептуално доказателство (proof of concept) и няма данни за използването ѝ в реални атаки.
LibreOffice вече отстрани уязвимостта, която проследява като CVE-2026-63277, в актуализации, публикувани на 5 октомври. Препоръчва се потребителите да преминат към версия 26.2.5 или 26.8.0. Версиите преди тях са засегнати.
Apache OpenOffice все още не е отстранил съответната уязвимост, която проследява като CVE-2026-59265. Всички версии до и включително текущата 4.1.16 са засегнати, а от проекта заявяват, че се очаква коригиране на уязвимостта във версия 4.1.17, която все още се тества.
Дотогава потребителите на Apache OpenOffice могат да блокират атаката, като изключат Java в настройките на програмата или като не отварят електронни таблици, на които нямат доверие.
Атаката комбинира функции, всяка от които сама по себе си работи по предназначение. Електронна таблица в LibreOffice или Apache OpenOffice Calc може да съдържа „диапазон от база данни“ – блок от клетки, който извлича данни от външен източник и ги обновява самостоятелно. Този външен източник може да бъде отделен файл с база данни, наречен ODB, посочен чрез уеб адрес, вписан в електронната таблица.
Когато електронната таблица се отвори, диапазонът се обновява и програмата изтегля ODB файла от този уеб адрес. ODB файлът може да посочи Java драйвер за база данни (известен като JDBC драйвер) и да укаже къде се намира кодът на драйвера, който може да бъде JAR файл, пакет от Java код или да се намира на отдалечен сървър. След това програмата изтегля JAR файла и стартира драйвера, който представлява кодовете на атакуващия, вътре в самата програма.
Всяка от тези функционалности е нормална функция. Проблемът със сигурността, според изследователите, е, че заедно те стигат до изпълнение на код, без никога да поискат от потребителя да се довери на документа, по начина, по който програмата пита, преди да стартира макрос.
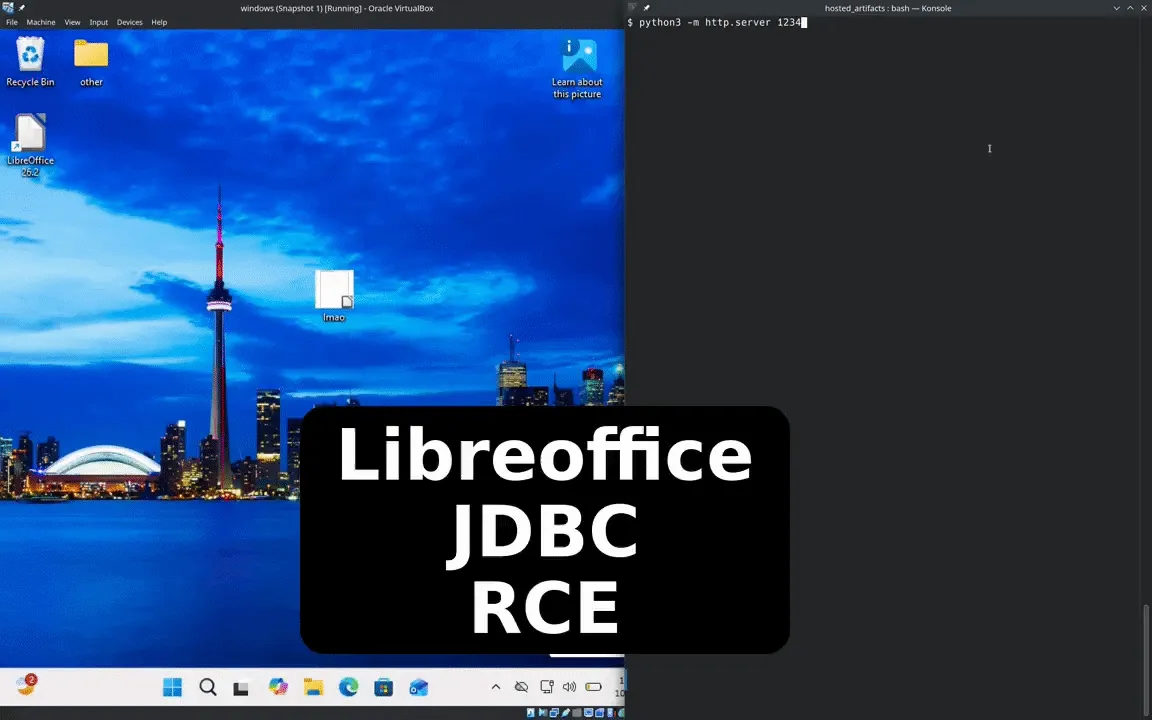
В концептуалното доказателство драйверът просто отваря приложението Calculator (Калкулатор) като безвреден заместител, но същият път може да изпълни всеки Java код, избран от киберпрестъпника. Изследователите са тествали атаката върху Windows и Linux и заявяват, че тя не е обвързана с една определена операционна система.
В тяхната демонстрация зловредните файлове са се намирали на същата машина за удобство. Изследователите твърдят, че при реална атака файлът с базата данни и кодът биха били поставени на сървър, контролиран от атакуващия.
За уязвимостта в LibreOffice е съобщено независимо от Рик де Ягер от екипа по сигурност V12, както и от Томас Ринсма и Едоардо Джерачи от Codean Labs. Apache отдава заслуги на Codean Labs за съответната уязвимост в OpenOffice. Екипът на V12 публикува концептуално доказателство и за двете програми, а Каолан Макнамара от Collabora Productivity написа фикса за LibreOffice.
The Hacker News се свърза с The Document Foundation, която разработва LibreOffice, и с проекта Apache OpenOffice за коментар.