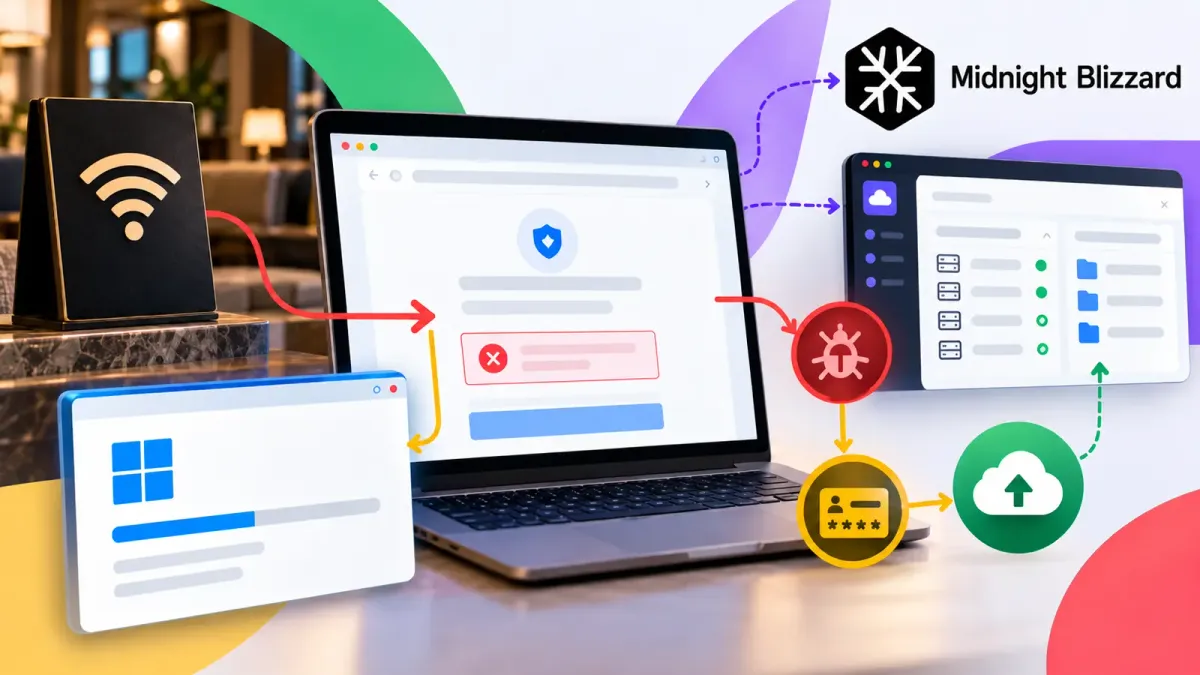
Пътуващите, които се свързват с хотелски Wi-Fi мрежи, вече могат да се сблъскат с нещо повече от ненадежден интернет сигнал. Кампания, свързана с Midnight Blizzard, превърна входните портали (captive portals) — страниците за вход, показвани преди получаване на онлайн достъп — в канал за разпространение на зловреден софтуер, кражба на идентификационни данни и потенциален достъп до корпоративни акаунти.
Операцията, известна като CaptiveCrunch, е засегнала мрежи в сферата на хотелиерството и други обекти, използващи оборудване за входни портали в няколко държави.
Тя е насочена към потребители по време на рутинни проверки на свързаността, като заменя очакваните уеб страници с убедителни подкани за актуализации или заявки за вход в акаунти.
Анализатори от Microsoft определиха активността като дело на Storm-2945, оперативен подклъстер на Midnight Blizzard. Microsoft за първи път наблюдава манипулации на мрежовия трафик през май 2026 г.
В актуализация от 5 октомври изследователите съобщиха за подновена активност, започнала на 29 септември, включително вариант на CornFlake, написан на Rust, съответстващ на продължаващото разработване на зловреден софтуер с помощта на изкуствен интелект.
В доклад, споделен с Cyber Security News (CSN), Microsoft посочва, че рискът надхвърля заразяването на един отделен лаптоп. Откраднатите пароли и сесийни токени за облачни услуги могат да изложат на риск бизнес услуги, докато фишингът с кодове за устройства (device-code phishing) може да подведе жертвите да одобрят автентикационна сесия на атакуващия.
Midnight Blizzard злоупотребява с входни портали на хотелски Wi-Fi мрежи
CaptiveCrunch започва, когато атакуващите манипулират DNS и HTTP трафика в засегнатите мрежи за гости, пренасочвайки потребителите през контролирана от тях инфраструктура.
Операцията е насочена към пътуващи по целия свят, като доказателствата сочат, че компрометиранията може да включват споделени услуги за входни портали, а не изолирани обекти.
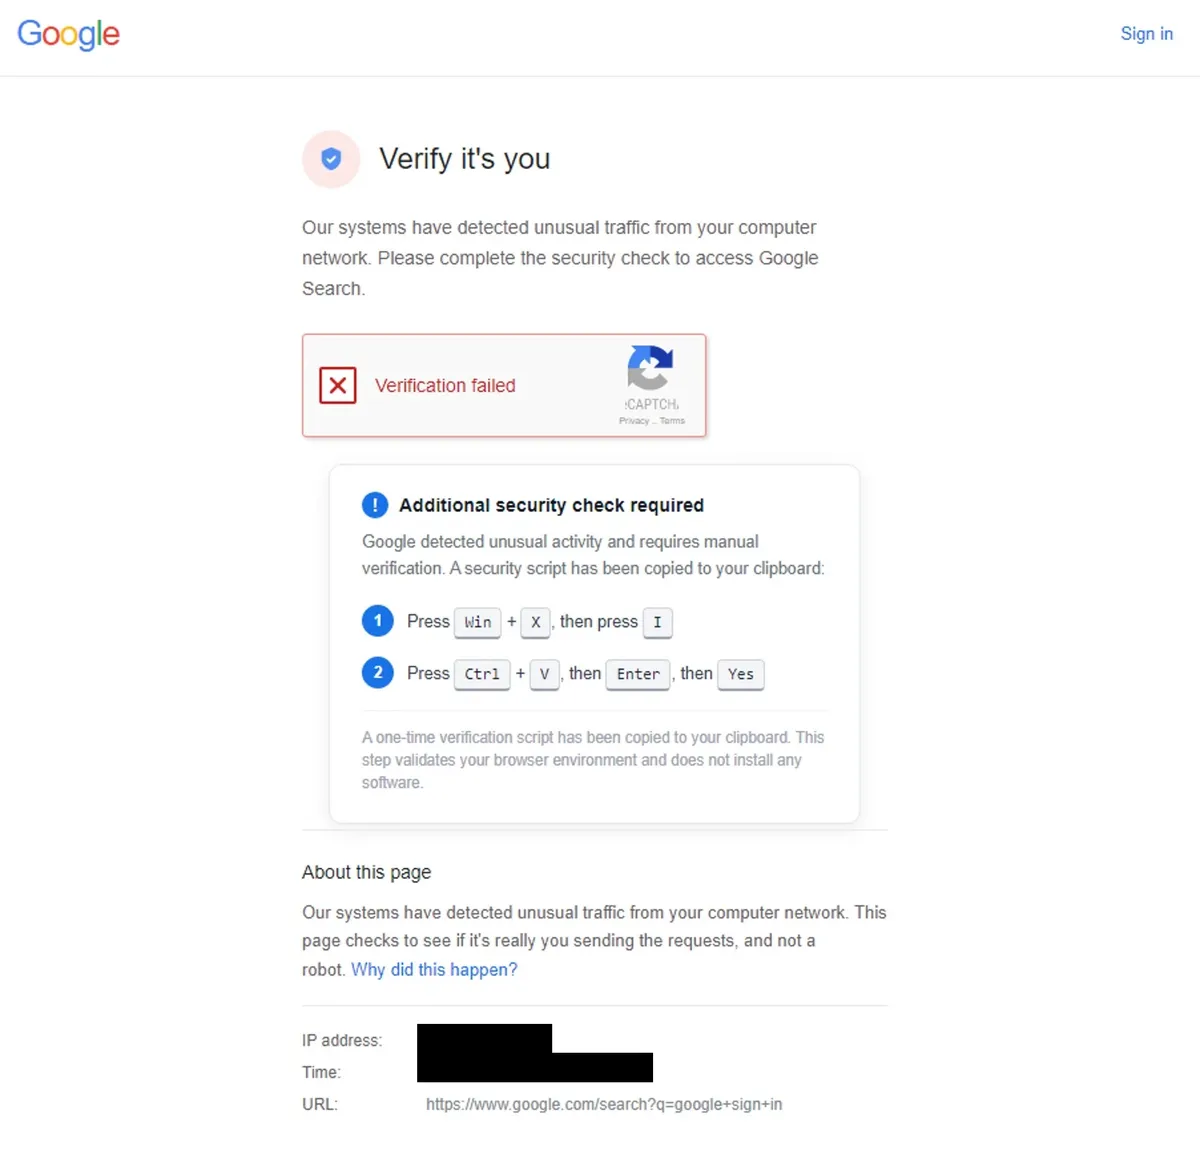
Променената страница може да се представи за актуализация на браузъра или операционната система и да използва техниките ClickFix, които инструктират потребителите да извършат предполагаема стъпка за поправка или проверка.
Това превръща познатите предупреждения в канал за доставка, подобно на скорошните атаки с фалшиви актуализации, при които взаимодействието на потребителя инсталира зловредния код.
Microsoft наблюдава троянци за отдалечен достъп за Windows, написани на Go, които могат да събират файлове и натискания на клавиши, да крадат идентификационни данни и токени, да записват аудио или видео и да отварят командна обвивка (shell) за отдалечен достъп.
Изследователите забелязват също така инструкции за Android на страниците на ClickFix, насърчаващи потребителите да изтеглят и инсталират APK файл. Основен зловреден модул, CornFlake, показва фалшив прозорец за напредък, докато се копира в папка с данни на приложенията и създава няколко начина за рестартиране след рестарт на системата.
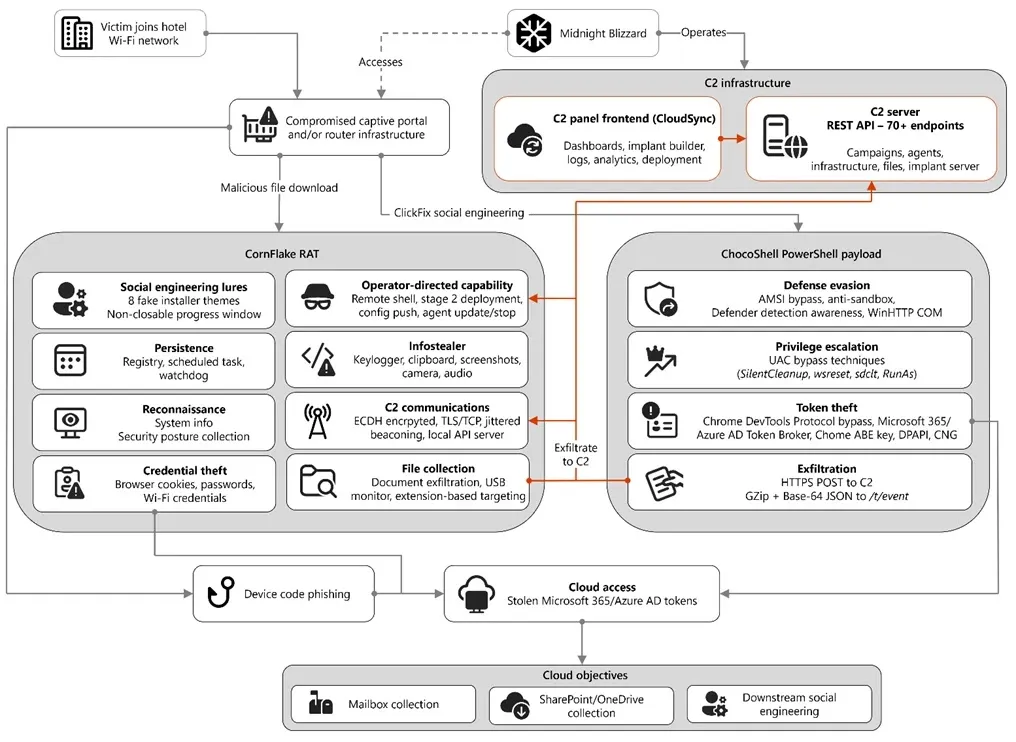
Той се маскира като услуга на Windows, наречена Cloud Sync Service, което му помага да се слее със системата, докато поддържа постоянен достъп. Кампанията също така пренасочва някои жертви към наподобяващи домейни на онлайн услуги за провеждане на атаки от тип „противник по средата“ (adversary-in-the-middle phishing).
От потребителя може да бъде поискано да въведе код за устройство на истинска страница за вход, но този код оторизира сесията на атакуващия — еволюция на по-ранни операции за кражба на данни за достъп през Teams, свързвани с Midnight Blizzard.
Зловреден софтуер, кражба на идентификационни данни и защита
ChocoShell, инструмент за кражба на информация в паметта, базиран на PowerShell, се фокусира върху бисквитки от браузъра, запазени пароли, токени за единен вход (SSO) в Microsoft 365 и съхранени идентификационни данни за Wi-Fi мрежи.
Той може да извлича ключове за криптиране от браузъра и да използва функции за отстраняване на грешки в браузъра, за да получи четливи бисквитки, предоставяйки на атакуващите път до автентикирани облачни сесии, без да разчитат единствено на парола.
Това прави кампанията особено сериозна за пътуващите по работа служители. Както показаха пробивите в облачни среди, задвижвани от инфостийлъри, използваемите сесийни данни могат да бъдат преизползвани срещу облачни услуги, VPN мрежи и SaaS приложения, създавайки бърз път от заразяване на устройството до компрометиране на акаунта.
Зловредният софтуер се опитва да избегне засичане, като деактивира защитните контроли за сканиране на Windows, проверява за среди за анализ и използва прикрити HTTPS пътища.
Той може да ескалира привилегии, да компресира откраднатите данни и да ги изпрати към своя командно-контролен сървър, преди да премахне временните следи. Пътуващите трябва да третират хотелските, конферентните, летищните и други безжични мрежи за гости като ненадеждни.
Препоръчва се използването на мобилна точка за достъп (hotspot) или друга частна връзка, когато е възможно, избягване на файлове за изтегляне, предлагани от входен портал, и потвърждаване на актуализации само през стандартните канали за обновяване на операционната система или браузъра.
Организациите трябва да ограничават управляваните устройства от присъединяване към неодобрени Wi-Fi мрежи, когато е приложимо, и да използват преносими рутери или точки за достъп, които установяват криптирани връзки към надеждна инфраструктура.
Служителите никога не трябва да преизползват корпоративни идентификационни данни на регистрационна страница за мрежа за гости или да изпълняват подкани за поставяне на команди в PowerShell или други системни инструменти за управление.
Защитата на идентичността е също толкова важна, колкото и контролите на крайните устройства. Използвайте ключове за достъп (passkeys) и устойчива на фишинг многофакторна автентикация, ограничавайте автентикацията с кодове за устройства само до необходимите случаи и прилагайте политики за риск при влизане, за да изисквате допълнителна проверка или да блокирате подозрителен достъп.
Екипите по сигурност трябва да изследват описаната инфраструктура, неочаквани изтегляния след проверки на свързаността и артефакти от CornFlake.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | cdn-gstat[.]com | Пренасочване на CaptiveCrunch |
| Домейн | sslcdnhost[.]com | Пренасочване на CaptiveCrunch |
| Домейн | network-privacy[.]com | Пренасочване на CaptiveCrunch |
| Домейн | ms365-device[.]com | Пренасочване за device-code поток на CaptiveCrunch |
| Домейн | ms365-live[.]com | Пренасочване за device-code поток на CaptiveCrunch |
| Домейн | m365-owa[.]com | Инфраструктура на CaptiveCrunch за атаки от тип „противник по средата“ |
| Домейн | owa-ms365[.]com | Инфраструктура на CaptiveCrunch за атаки от тип „противник по средата“ |
| IP адрес | 154.29.75[.]245 | Инфраструктура на CaptiveCrunch |
| IP адрес | 149.3.170[.]186 | Инфраструктура за device-code поток на CaptiveCrunch |
| IP адрес | 31.57.243[.]154 | Инфраструктура на CaptiveCrunch за атаки от тип „противник по средата“ |
| IP адрес | 38.146.28[.]75 | Инфраструктура на CaptiveCrunch за атаки от тип „противник по средата“ |
| IP адрес | 38.146.28[.]132 | DNS резолвър на CaptiveCrunch |
| IP адрес | 104.194.159[.]150 | Инфраструктура на CaptiveCrunch за атаки от тип „противник по средата“ |
| IP адрес | 107.189.26[.]194 | C2 на ChocoShell и DNS резолвър на CaptiveCrunch |
| IP адрес | 213.145.86[.]112 | Командно-контролен сървър на ChocoShell |
| URL път | 213.145.86[.]112/t/pixel.gif?m= | Модел на маяк (beacon pattern) на ChocoShell |
| URL път | 213.145.86[.]112/cdn/chunks/polyfill-7e2b.min.js | Извличане на вторичен модул на ChocoShell |
| URL път | 213.145.86[.]112/t/event | Крайна точка за ексфилтриране на данни на ChocoShell |
| Файлов път | %APPDATA%\svchost32\svchost32.exe | Местоположение на изпълнимия файл на троянеца CornFlake |
| SHA-256 | 918fa52ae45ed60ba7cc8bdc99c3cbe9ab92e0375ec31fc05d0d4513be11c593 | CornFlake |
| SHA-256 | be99857449d2856dd5a84e21c8a3d5e0e01456adb44062ddec5a6b4970d8d42c | ChocoShell |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване или отваряне на връзки. Активирайте ги отново само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.