Contents
Ethical Hacking Complete Course Zero to Expert
Hack like black hat hackers. Penetration testing, Kali Linux, WiFi and web hacking, and the hacker mindset behind it.
Домашните рутери от Linksys, TP-Link, D-Link и Tenda биват превръщани в скрити проксита, а командите пристигат маскирани като Google. Собствениците не са направили нищо нередно. 32 уязвимости, основната от които е от 2021 г.
След като зловредният код попадне върху дадено устройство, операторите решават какво прави то оттук нататък. Той може да пренасочва техния трафик през интернет връзката на собственика, да отвори порт, който приема връзки отвън, да сканира за следващото уязвимо устройство или да залее дадена цел с трафик.
И има една команда под всичко това, която има по-голямо значение от останалите. По дума от операторите устройството изтегля програма от избран от тях адрес и я стартира. Каквото и да му изпратят, то се изпълнява. Прокси днес, нещо друго следващата седмица, върху устройство, за което собственикът вярва, че само раздава Wi-Fi.
Тази роля на прокси е причината изобщо да си струва да се пробие в домашен рутер. Проксито е машина, която препредава трафик за някой друг. Когато даден атакуващ пренасочва своята работа през хакнат рутер в нечия дневна, уебсайтът в другия край вижда адреса на това домакинство, а не този на атакуващия. Сканиране, опит за вход, оплакване от някой, който е бил нападнат – всичко това сочи обратно към семейството в тази къща. През август писах за Evooo1Bot, ботнет, който отдаваше под наем домашни рутери по сходен начин. Cling прави същото.
Две компании го разглобиха в рамките на няколко дни една от друга. Nozomi Networks Labs публикува първа, на 1 октомври, и наименува зловредния код Cling. FortiGuard Labs последва на 5 октомври с втори анализ от Винсент Ли, който го нарича ClingSTUN. Изследователите от Nozomi направиха повече от това да прочетат кода. В продължение на няколко дни те наблюдаваха командите, раздавани от операторите, и записваха какво постъпва. Заповедите бяха да се сканира интернет и да се пробива в още устройства, както и да се заливат четири цели: южнокорейски интернет доставчик, изследователски клъстер в Чикагския университет и два сървъра на Minecraft.
Fortinet наблюдаваше как кампанията променя формата си, докато я проследяваше. Първата вълна дойде през рутер от Hytec Inter и продължи два дни. След това операторите се преместиха на друг сървър за изтегляне и преминаха към други начини за Вход – уязвимост в облачна услуга от EnGenius и такава в устройство на D-Link, като продължиха да добавят още. Fortinet заявява ясно, че кампанията все още се развива, докато те пишат. Някой я поддържа жива и я разширява в движение.
Основният начин за вход започва от Realtek, компанията, която произвежда чиповете във голяма част от този хардуер. Realtek предоставя на клиентите си софтуерен комплект за изграждане на рутери, повторители и камери около тези чипове, а вътре в този комплект има малка диагностична услуга, обикновено изградена като програма, наречена UDPServer. Тя слуша в мрежата и приема това, което ѝ се изпраща. Realtek му е добавил проверка: услугата действа само ако съобщението започва с три букви, orf. През 2021 г. изследователите от ONEKEY показаха, че тази проверка не спира нищо. Изпращате orf, точка и запетая, след това каквато команда поискате, и устройството я изпълнява с пълни права, без никога да иска парола. Трите букви са все още отпред, така че проверката е доволна. Това е единственото нещо, което тя гледа.
Това се простира далеч отвъд рутерите. Същият комплект на Realtek се намира в Wi-Fi повторители, IP камери и хъбове за интелигентно осветление, а ONEKEY го откри дори в играчки, свързани с интернет. Всяко от тях, все още включено в контакта и все още слушащо в мрежата, е врата.
ONEKEY преброи поне 65 доставчици, които доставят този комплект в продуктите си. Впоследствие Unit 42 на Palo Alto Networks откри грешката в почти 190 модела устройства от 66 производителя, а до декември 2022 г. бе регистрирала 134 милиона опита за експлоатацията ѝ. Тя е CVE-2021-35394, с оценка 9.8 от 10, а CISA я включва като експлоатирана от декември 2021 г. Нищо от това не е ново. Новото е, че Cling изпраща същия този низ orf днес и той все още работи, защото комплектът е вграден в стотици хиляди устройства, които никога няма да получат актуализация.
Realtek има по-стара уязвимост в същия комплект, в частта, която управлява UPnP – функцията, която позволява на устройствата в домашната мрежа да се откриват едно друго, без собственикът да я настройва. Тя бе публикувана още на 1 май 2015 г. като CVE-2014-8361, а Cling носи експлойт и за нея. Тя попадна в същия този списък на CISA през септември 2023 г., осем години след като стана публична, което ви показва колко дълго тези неща остават полезни.
Ако съберете и двата доклада, кампанията използва 32 отделни уязвимости. Операторите използват повечето от тях, за да пробият, а самият зловреден код носи около осем – тези, които са му нужни да се разпространява от едно устройство на следното. В една обикновена къща този списък означава рутери TP-Link Archer, оборудване Tenda, рутери Linksys, мрежови устройства за съхранение на данни (NAS) и видеорекордери от марки като MVPower и TBK – вид DVR, който стои под щанда в магазина. По-надолу в списъка са неща, които се намират в офиси, като VPN шлюзове на Ivanti и сървъри за устройства на Lantronix.
Той не се интересува върху кое от тях попада. Същият зловреден код се предлага във версии за чипове ARM, MIPS, PowerPC и Intel, така че една кампания се изпълнява на пластмасов домашен рутер, камера и пълен сървър, без да променя нищо.
Две от тези уязвимости са много по-стари от техните официални номера. През февруари 2014 г. Йоханес Улрих от SANS Internet Storm Center описа червей на име TheMoon, който превземаше домашни рутери Linksys чрез скрипт, стоящ отворен на порт 8080, без необходимост от вход. Тази уязвимост получи CVE номер едва през юни 2025 г., единадесет години по-късно. Втората се намира във видеорекордери KGUARD. Назад през юли 2021 г. изследователите от Netlab 360 съобщиха, че вариант на Mirai я използва от същия юни и откриха поне 3000 от тези рекордери онлайн, напълно отворени. Неговият номер, CVE-2026-87827, бе публикуван едва на 9 септември тази година. Една грешка остава опасна дотогава, докогато някое устройство някъде все още ѝ отговаря.
Това, което отличава Cling, е начинът, по който операторите го достигат, след като влезе вътре, и той се възползва от инструмент, който използвате без да се замисляте. Когато започнете разговор в Teams или Zoom, вашият компютър се намира зад вашия рутер, където външният свят не може да го види директно. Затова, преди да се свърже разговорът, той задава на един STUN сървър в интернет един прост въпрос: на кои адрес и порт ме виждаш? Сървърът отговаря, двете страни научават как да се открият взаимно и разговорът се осъществява. Това се случва по цял ден от Teams, Zoom, Webex и браузъри, така че малко повече от това в мрежата не привлече внимание.
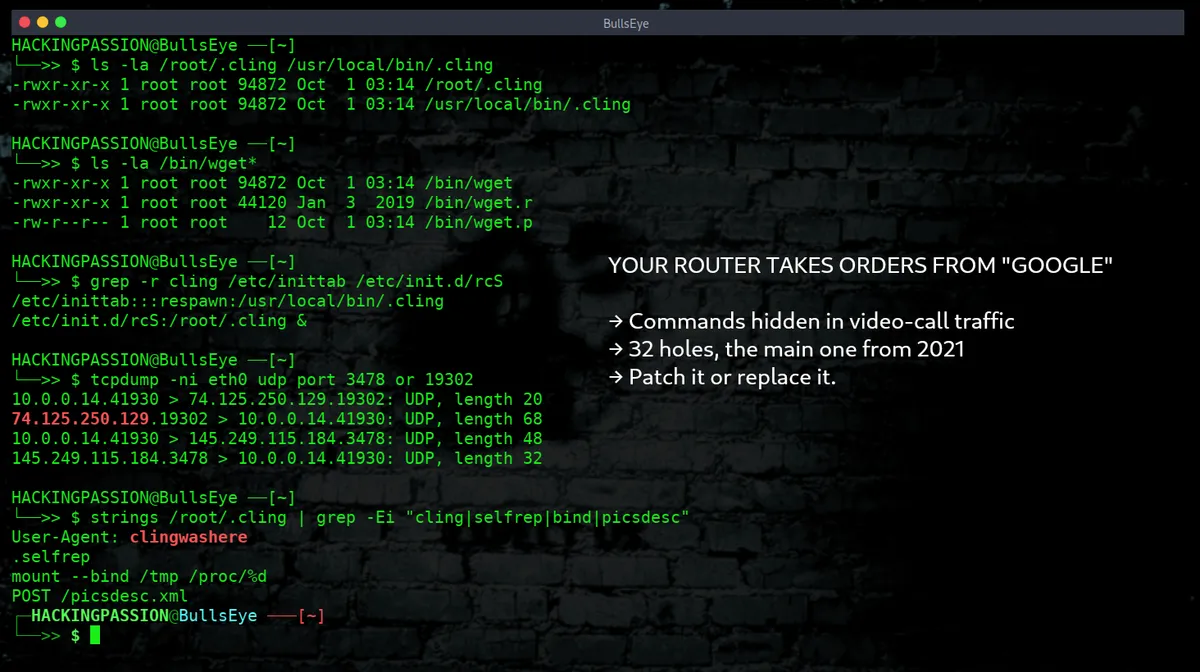
Cling се крие вътре в това. На всеки около пет секунди той изпраща STUN заявка до списък от 13 STUN сървъра, след което изпраща на всеки от тях малко съобщение с портовете, които е прихванал, и маркер, който показва как се е инфектирал. Отговорите, които чака, носят заповедите на оператора, скрити в част от отговора, наречена идентификатор на транзакцията (transaction ID). При нормален обмен това поле е само случайно число, етикет, който според стандарта трябва да бъде случаен. Cling запълва тези 12 байта с командата и нейните настройки вместо това, а неговите собствени заявки излизат с идентификатор на транзакцията от всички нули, което нито една обикновена програма не би направила.
Изглежда, че заповедите идват от самия Google. Те пристигат от 74.125.250.129, адреса зад stun.l.google.com, един от най-известните STUN сървъри. Изследователите не вярват, че те наистина идват от Google. Те са разгледали TTL, малък брояч във всеки отговор, който намалява с единица на всяка стъпка от пътуването, така че приблизително можете да разберете колко далеч е стигнал. Пакетите, носещи команди, продължиха да пристигат с различен TTL от този на собствените отговори на Google. Един и същ подател на етикета, различно изминато разстояние. Това е белег за фалшифициран адрес на подателя, изпратен от мрежа, която не проверява дали обратният адрес в нейния изходящ трафик е автентичен. Много мрежи не го правят: проектът Spoofer на CAIDA тества 747 мрежи през изминалата година и установи 135, които позволяват на фалшифицирани адреси да излязат директно навън, и близо 60 още, които пропускат някои. Пакет, твърдящ, че е от Google, пристигащ точно след като вашето устройство е извършвало STUN, преминава незабелязано покрай строгия преглед, който неизвестен сървър би получил.
Домашният рутер пропуска отговор само ако нещо отвътре първо се е свързало с външния свят. Eто защо ботът продължава да прави изходящи повиквания на кратки интервали: всяка STUN заявка поддържа отворена малка, краткотрайна пролука за връщане на отговора, свързана с адреса, с който е разговарял. Продължавайте да се обаждате на Google и тази пролука остава отворена. Пакет с фалшифициран адрес на Google влиза директно, защото за рутера той изглежда като отговора, който устройството е чакало.
Операторите са избрали тези конкретни сървъри внимателно. Дванадесет от 13-те са обикновени обществени STUN сървъри, повечето от тях в публични списъци, от същия тип, към които се обръща дадено видео приложение. Блокирането на всички тях би развалило VoIP и WebRTC приложенията, които разчитат на тях, а адресът на Google се използва от много друг легитимен софтуер.
Някой все пак трябва да изпрати заповедите и тук двата доклада се разминават. Fortinet заяви ясно, че не може да докаже как операторът достига до устройство, скрито зад домашен рутер. Nozomi го разкриха. Те забелязаха, че един от 13-те сървъра, на адрес 145.249.115.184, отговаря странно: той върна идентификатор на транзакцията от всички нули, докато нормален сървър връща с ехо същия ID, който сте му изпратили. Затова те създадоха клиент, който се престори на нова инфекция и съобщи на всеки от 13-те сървъра различен набор от портове — различна история за всеки един. Няколко часа по-късно върнаха команди на порт, който те бяха дали на този единствен подозрителен сървър и на никой друг. Този сървър е участвал в схемата.
След като Cling се настани в дадена система, той се установява трайно. Той пуска свои копия в два скрити файла и се записва в скриптовете за първоначално зареждане, така че да се възстановява след рестартиране. След това прави нещо хитро с wget — малката програма, на която тези устройства разчитат за изтегляне на файлове. Cling преименува автентичния wget, запазва си бележка къде е отишъл и заема неговото място. След това, всеки път когато планирана задача, администратор или дори съперничещ атакуващ стартира wget, те всъщност стартират Cling, който тихо предава изтеглянето на оригиналната програма, така че нищо да не изглежда повредено.
Той също така се крие от всеки, който влезе да провери. Той изчиства собствената си командна линия, така че да се появява като празен запис в списъка с процеси, а когато се изпълнява като root, се маскира като самия първи процес, който системата е стартирала при зареждане. Той изключва watchdog — таймера, който рестартира замръзнало устройство, така че да не може да бъде премахнат по този начин, и издирва и унищожава конкуриращ се зловреден софтуер на същото устройство, защото иска машината само за себе си. Когато комуникира чрез HTTP, той дори се представя: User-Agent гласи clingwashere, така че се появява и във вашите мрежови логове.
Производителят на чипове отстрани уязвимостта в оборудването си още през юни 2021 г. Проблемът е, че корекция за сигурност от Realtek достига до вашия рутер само ако марката, която го е сглобила, пусне актуализация на фърмуера, а за много от тези устройства това никога не се случва. D-Link вече е включила своите устройства за съхранение DNS-320, DNS-325 и DNS-340L като устройства с изтекъл срок на поддръжка (end of life), което означава без повече актуализации и ясна инструкция да бъдат изхвърлени. Нито един от докладите не посочва брой инфектирани устройства в момента и аз предпочитам да ви кажа това, вместо да си измислям число.
И така, устройството във вашия коридор. Потърсете точния му модел и датата му на изтичане на поддръжката на уебсайта на самия производител. Ако все още се поддържа, инсталирайте най-новия фърмуер днес. Ако производителят се е оттеглил от поддръжката му, нито една настройка на администраторската страница няма да го спаси и ясният отговор е да го замените. Изключете всяка администраторска страница или услуга, която може да бъде достъпена от интернет, тъй като това е вратата, през която преминава всичко това. Ако можете да задавате правила на вашия рутер или защитна стена, блокирайте 145.249.115.184. А на базирано на Linux устройство, където имате шел, можете да потърсите следите, които Cling оставя след себе си:
Нито един от докладите не посочва име или държава на хората зад това и това ограничение е правилно. В киберсигурността атрибуцията е един от най-трудните съществуващи проблеми. Това, което знаем със сигурност, е как работи зловредният код, а не кой го управлява.
Ако искате да видите този вид неща със собствените си очи, вместо да вярвате на думите ми, можете. Отворете трафика на вашата собствена мрежа и наблюдавайте кои устройства разговарят с кои сървъри там навън и колко често, и точно там този, който не принадлежи на мрежата, започва да се откроява. Моят пълен курс по етично хакерство от нула до експерт ви води там стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически, от първия ви ден без опит с Linux или хакерство.
→ Присъединете се към моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Nozomi Networks Labs | FortiGuard Labs | ONEKEY Realtek SDK Advisory | CISA Known Exploited Vulnerabilities Catalog
Бъдете информирани
Получавайте най-новите публикации във входящата си кутия всяка седмица. Етично хакерство, новини за сигурност, уроци и всичко, което привлича вниманието ми. Ако това звучи полезно, въведете имейла си по-долу.