Торанс, Калифорния, 6 октомври 2026 г., CyberNewswire
Criminal IP от AI SPERA, платформа за разузнаване на киберзаплахи, предоставяща готови за вземане на решения данни и видимост на повърхността за атаки за екипи по сигурност по целия свят, ще участва в GovWare 2026 в Сингапур.
Тъй като операциите по сигурност все повече преминават отвъд откриването на активи към разбиране, приоритезиране и реагиране на експозицията, Criminal IP представя AITEM (AI-Powered Threat Exposure Management) — своята визия за следващата еволюция в управлението на повърхността за атаки (Attack Surface Management).
От видимост към действие: Защо ASM трябва да се развива
Традиционните ASM инструменти имаха критично предназначение: да помагат на организациите да откриват достъпни през интернет активи като сървъри, домейни, IP адреси и администраторски панели, преди атакуващите да го направят. Но самото откриване вече не е достатъчно.
„Да видиш заплаха и да реагираш на нея са напълно различни предизвикателства“, заяви Бюнгтак Канг, главен изпълнителен директор на AI SPERA.
„Изграждането на по-сигурен киберсвят изисква преминаване от видимост към действие. Днес организациите разполагат с повече видимост от всякога, но много от тях все още се борят ефективно да подреждат по приоритет и да реагират на рисковете, които тя разкрива. Чрез прилагане на изкуствен интелект за филтриране на шума, обогатяване на контекста и насочване на разследванията, екипите по сигурност могат да се фокусират върху експозициите, които имат най-голямо значение, и да реагират в реално време, превръщайки информацията в съществено действие.“
Разликата между откриване и действие става още по-критична, тъй като изкуственият интелект понижава бариерата за атакуващите.
Автоматизираното сканиране, публикуваният кодово-концептуален експлойт код и подпомогнатото от AI откриване на уязвимости означават, че авторите на заплахи могат да идентифицират и насочват атаки към изложени активи по-бързо от всякога. Предизвикателството пред защитниците вече не е просто видимостта, а скоростта на реакция.
AITEM: Следващата еволюция в управлението на повърхността за атаки
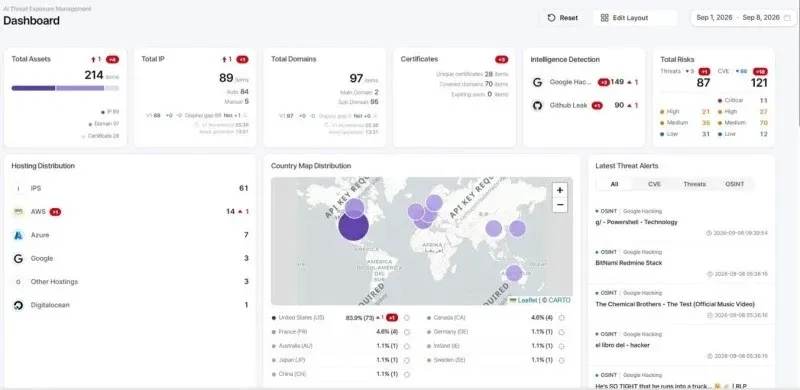
AITEM разширява обхвата на традиционното управление на повърхността за атаки отвъд инвентаризацията на външни активи.
Задвижван от разузнаването за заплахи на Criminal IP, той обединява експозицията на външни активи, разузнаването с открити източници (OSINT), данни от dark web, вътрешна инфраструктура, Shadow AI, изтекли данни и възникващи уязвимости в по-широк подход за управление на експозицията на заплахи.
Вместо да спира до откриването и генеричните оценки на риска, AITEM е проектиран да свързва фрагментираните констатации с контекста, от който екипите по сигурност се нуждаят, за да разследват, приоритезират и реагират.
Изкуствен интелект през целия жизнен цикъл на експозицията
AITEM прилага изкуствен интелект в четири етапа от управлението на експозицията:
- Откриване (Detect) – Свързване на нови заплахи и уязвимости с продуктите, услугите и активите, които наистина съществуват в средата на дадена организация.
- Разследване (Investigate) – Възможност за екипите по сигурност да разследват активи, експозиции, уязвимости и констатации за сигурност, използвайки естествен език, като същевременно събират съответния контекст на едно място.
- Приоритезиране (Prioritize) – Оценка на експозицията с помощта на дефинирани от организацията критерии за риск, съчетани с реалната възможност за експлоатация и активността на атакуващите, вместо да се разчита само на генерични рискови оценки от доставчици.
- Автоматизация (Automate) – Превръщане на приоритезираните констатации в сигнали за тревога, тикети и работни действия, които могат да бъдат насочени към съответните екипи, помагайки за придвижването на критичните експозиции от откриване към реакция.
Разузнаването на заплахи в центъра на системата
AITEM е изграден върху разузнаването за заплахи на Criminal IP, като добавя контекст от реалния свят към управлението на експозицията извън данните за уязвимости самостоятелно.
Отворени портове, изложени услуги, уязвимости, свързана инфраструктура, история на злоупотреби, активност на скенери, атрибуция на заплахи и злонамерена инфраструктура могат да бъдат събрани заедно, за да помогнат на екипите по сигурност да разберат не само какво е изложено, но и какво се случва около тази експозиция и защо тя е от значение.
AITEM представлява подхода на Criminal IP към еволюцията на Attack Surface Management: разширяване на видимостта отвъд инвентаризацията на външни активи и свързване на откриването на експозиция с разследване, контекст на заплахите, приоритезиране и реакция.
От видимост към лов на заплахи на GovWare 2026
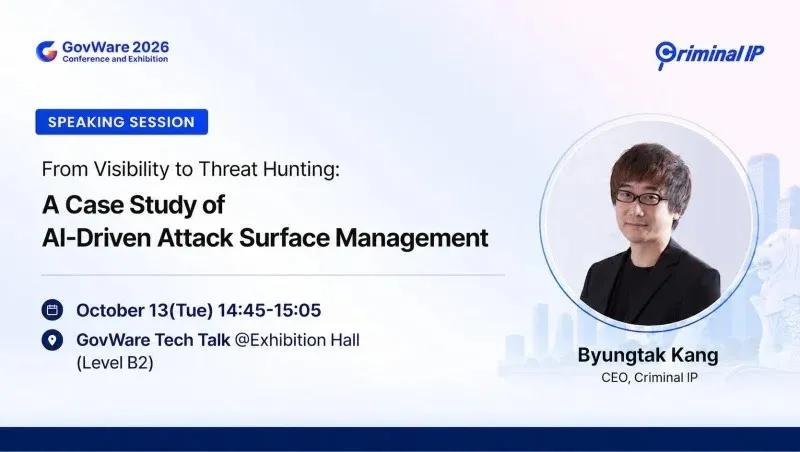
На GovWare 2026 Бюнгтак Канг, главен изпълнителен директор на AI SPERA, ще представи презентацията „От видимост към лов на заплахи: Казус за управление на повърхността за атаки чрез AI“ като част от програмата на конференцията.
Въз основа на примери от реалния свят, сесията ще разгледа как разузнаването за заплахи и видимостта на повърхността за атаки могат да подпомогнат по-бързото разследване и по-ефективните операции по сигурност, като същевременно анализира прехода от откриване на експозиция към нейното разбиране и предприемане на действия.
По-широката промяна в индустрията
Посоката, която Criminal IP следва с AITEM, отразява по-широка промяна в глобалната индустрия за сигурност.
На RSAC 2026 автономният изкуствен интелект (agentic AI), AI SOC и Shadow AI се очертаха като основни теми, докато водещите доставчици на решения за сигурност продължиха да се придвижват от изолирани инструменти към по-интегрирани операции по сигурност, управлявани от AI.
„Конкуренцията в ASM вече не е за това кой намира най-много активи“, каза Канг. „Тя ще бъде за това кой може да работи по-бързо, да реагира по-ефективно и да мобилизира организацията. Изкуственият интелект трябва да се справя с повтарящата се аналитична работа. Хората трябва да се съсредоточат върху преценката, отговорността и приоритезирането.“
За Criminal IP от AI SPERA
Criminal IP е решение за разузнаване на киберзаплахи, управлявано от AI SPERA, което предоставя готови за вземане на решения данни и решения за управление на повърхността за атаки на екипи по сигурност по целия свят.
Чрез непрекъснато сканиране на глобалния интернет, Criminal IP агрегира и контекстуализира сигнали за заплахи в IP адреси, домейни, URL адреси и инфраструктура за атаки, покривайки злонамерени индикатори, известни уязвимости, изложени активи и поведение на атакуващите.
Мисията на Criminal IP е да даде на организациите реална видимост в тяхната киберсреда и да ускори откриването на заплахи и реакцията, като предоставя разузнавателните данни, необходими за надхитряване на атакуващите. За повече информация потребителите могат да посетят www.criminalip.io