Партньор на програма за откуп (ransomware affiliate) е превърнал AI асистент за програмиране в канал за извършване на атаки в корпоративни мрежи.
Операторът, известен като Azazel, е комбинирал откраднати идентификационни данни за разработка, отдалечено изпълнение на команди и кражба на данни, докато е работил с групата за откуп Gentlemen.
Кампанията е засегнала над две дузини организации в шест държави, включително компании в сферата на логистиката, застраховането, фармацията, медицинските изделия и изкуствения интелект.
Повечето неоторизирани достъпи са започнали с откраднати тайни от тръбопроводи за изграждане на софтуер (build pipelines), докато отделна атака е експлоатирала AI услуга за медицинска образна диагностика.
Изследователи от CloudSEK са идентифицирали операцията, след като са открили открита директория и погрешно конфигурирана инфраструктура за съхранение.
CloudSEK заяви в доклад, споделен с Cyber Security News (CSN), че разследването е разкрило активна кражба на данни, специализирани скриптове за атака и независима операция за изнудване. Публикувани на 5 октомври 2026 г., констатациите показват, че изкуственият интелект преминава отвъд подпомагането със зловреден код към директно изпълнение на атаки.
Предишни доклади за прониквания на ransomware с помощта на AI описват подобна оперативна употреба, въпреки че разследването на CloudSEK документира отделна кампания и инфраструктура на атакуващия.
Хакер на ransomware използва AI асистент за програмиране
Azazel е регистрирал манипулатор на обратен шел (reverse shell handler), който позволява отдалечено изпълнение на команди, като инструмент в AI асистент за програмиране чрез Model Context Protocol (MCP). Протоколът свързва асистентите с външни инструменти, позволявайки на оператора да управлява дейността си през този интерфейс.
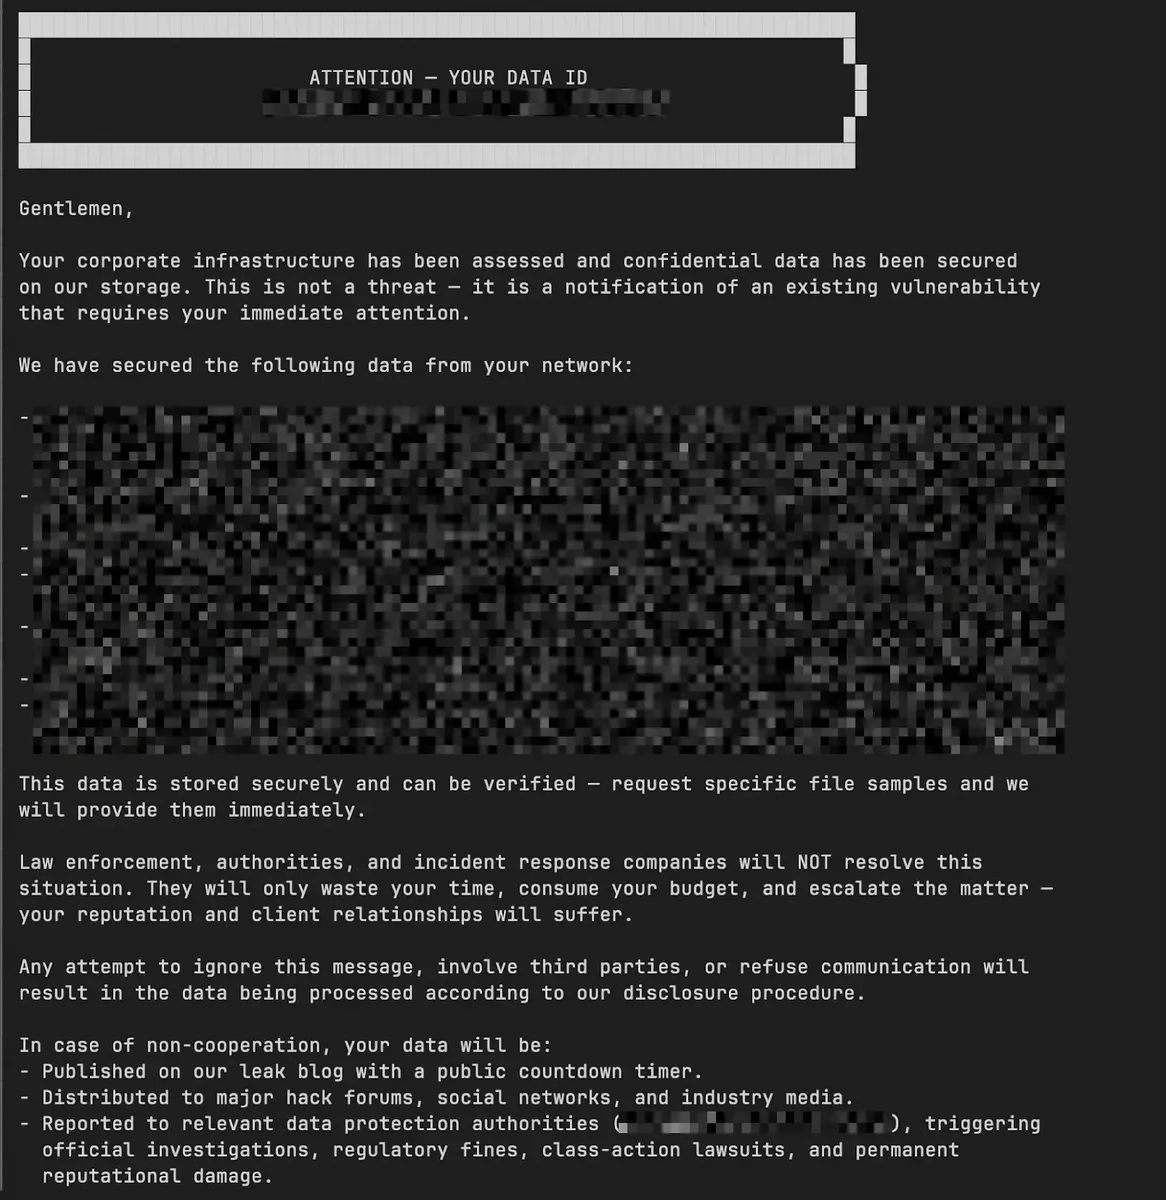
Най-ясното доказателство е дошло от скрипт за проверка на съобщение за откуп. Той е използвал функция за изпълнение на команди през MCP и фиксиран токен за автентификация, за да провери шест вътрешни хоста, потвърждавайки, че съобщенията за изнудване са достигнали до осем различни локации в средата на жертвата.
Тези локации са включвали съобщения при вход, настройки на бази данни, интерфейс за управление и проекта на жертвата за хостинг на код. Това не е било просто асистент, който предлага команди: изследователите са документирали как MCP интерфейсът пренася инструкции, използвани по време на реално проникване в компрометирана мрежа.
Допълнителни скриптове показват, че атакуващият е разработил и тествал подхода в множество инструменти. Дневниците (logs) също така разкриват търсения в световен мащаб за открити MCP портове, съвпадащи с по-широкия модел на сканирания, насочени към MCP сървъри, докато киберпрестъпниците търсят достъпни услуги за AI интеграция.
CloudSEK заяви, че не е открил по-ранни публични доклади за използването на този специфичен метод за изпълнение на команди чрез MCP като престъпен контролен канал.
Тази оценка се отнася за документираната техника, а не за установяване, че цялата злонамерена употреба на MCP е започнала с тази операция.
Резултатите на сървъра за съхранение също изглеждат съвместими с AI асистент, отговарящ на въпроси относно резервни копия, производителност на диска и сканиране на големи набори от данни. Доказателствата подсказват, че изкуственият интелект е подпомагал както управлението на престъпната инфраструктура, така и изпълнението на атаки срещу жертвите.
Кражба на идентификационни данни
Повечето жертви са били достигнати чрез идентификационни данни, събрани от променливи в GitLab тръбопроводи (pipeline variables) и история на хранилищата (repository history). Един компрометиран GitLab инстанс е осигурил достъп до две несвързани организации, илюстрирайки как споделената инфраструктура за разработка може да разпространи последствията от един изложен токен за достъп.
При доставчик на софтуерни услуги пробивът е достигнал до над 150 бази данни, платежни портали и стотици хранилища, засягайки над десетина клиентски компании.
Опасността отразява други случаи на откраднати тайни от тръбопроводи за изграждане, където изложените идентификационни данни създават пътища към свързани бизнес системи.
Друга жертва е загубила над 120 000 финансови регистрационни записа, преди атакуващият да спре нейната реална база данни и да изтрие производствените данни.
Azazel е публикувал откраднатата информация чрез собствена операция за изтичане на данни и е запазил приходите от изнудването, вместо да ги сподели с оператора на Gentlemen.
Отделното проникване в AI платформа е започнало с API за образна диагностика, което е извличало предоставени уеб адреси без валидация. Атакуващият е достигнал до вътрешни услуги, декриптирал е съхранени идентификационни данни и е възстановил токен за заобикаляне на автентификацията от историята на хранилището.
Откраднати са повече от 6TB, като трансферите са продължили и по време на разследването. CloudSEK препоръчва тайните на тръбопроводите да се съхраняват в специализирано хранилище за идентификационни данни, изложените токени да се ротират и да се извършва одит на историята на хранилищата.
Организациите трябва да ограничат MCP услугите до локален достъп, да водят дневници за изпълнението на привилегировани инструменти, да отделят ключовете за криптиране от конфигурационните файлове, да ограничат разрешенията за съхранение и да тестват резервните копия, съхранявани отделно от производствената инфраструктура.
Защитниците трябва също така да следят за необичайни прочитания на променливи в тръбопроводите, неочаквана активност на токени на сервизни акаунти и масови трансфери от съхранението. Ограничете изпълнението на команди към бази данни и валидирайте каченото съдържание, вместо да разчитате само на разширението на файла.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IPv4 | 23.236.169[.]183 | Сървър за командване и управление (C2) и открита директория; прегледът на съдържанието на директорията използва порт 8000, а качването – порт 9999. |
| IPv4 | 162.220.163[.]26 | Сървър за междинно съхранение (staging) при активни операции и хранилище за откраднати данни. |
| Domain | forgitlab[.]com | Име на хост, собственост на атакуващия, маскиращо се като инфраструктура на GitLab. |
| IPv4 | 66.179.30[.]155 | Сървър за публикуване и архивиране, гостоприемащ операцията LEAKNED. |
| IPv4 | 141.95.252[.]30 | Адрес за проверка на връзката (beacon check-in). |
| IPv4:Port | 66.203.124[.]135:443 | Дестинация за облачен трансфер в MEGA, наблюдавана в кампанията; не е изключително зловредна инфраструктура. |
| Local endpoint | 127.0.0.1:35367 | Loopback MCP крайна точка, използвана за изпълнение на атаката; не е отдалечен адрес на атакуващ. |
| MCP client identity | hermes | Идентичност на клиента, идентифицирана от CloudSEK като зловредна в тази операция. |
| Scanner fingerprint | internet-census-mcp-scanner | Сигнатура (отпечатък), свързана със сканиране в световен мащаб за достъпни MCP услуги. |
| Script filename | va.py | Потвърдено доставяне на бележка за откуп до шест вътрешни хоста чрез MCP извиквания. |
| Script filename | mcp_test.py | Инструмент за тестване на MCP, открит при операцията. |
| Script filename | recon_mcp.py | Инструмент за разузнаване на MCP, открит при операцията. |
| Script filename | brute_odoo.py | Специално разработен скрипт за атака с груба сила (brute-force) срещу достъпа до Odoo ERP. |
| Script filename | jasypt_decrypt_all.py | Декриптирани защитени данни за достъп в конфигурацията. |
| Script filename | find_full_token.sh | Извлечени токени за автентификация от историята на хранилището. |
| Script filename | grafana_all.py | Инструмент за извличане на данни за достъп от системи за мониторинг. |
| Script filename | grafana_crack3.py | Инструмент за разбиване на данни за достъп в Grafana. |
| Script filename | scan_vectors.py | Инструмент за разузнаване и сканиране на инфраструктурата. |
| Script filename | sqli_hunt.py | Инструмент за разузнаване и сканиране за уязвимости. |
| Script filename | deser_hunt.py | Инструмент за разузнаване и сканиране за уязвимости. |
| Script filename | check_rce_surface.sh | Скрипт за проверка на повърхността за атака за отдалечено изпълнение на код (RCE). |
| Script filename | gbasic_mirror_retry.sh | Поддържано инкрементално копиране в обектно хранилище с обработка на повторни опити. |
| Script filename | argocd_hunt.sh | Инструмент, посочен във връзка със странично придвижване (lateral movement). |
| Script filename | loki_analyze.py | Анализирани дневници (logs) на приложения. |
| Script filename | monitoring_grep.sh | Търсени данни за мониторинг. |
| Ransom note path | /root/ATTENTION_SENSITIVE_INFORMATION.txt | Бележка за откуп, поставена в домашната директория на потребителя root. |
| Ransom note path | /home/ubuntu/ATTENTION_SENSITIVE_INFORMATION.txt | Бележка за откуп, поставена в домашната директория на потребителя ubuntu. |
| Modified system file | /etc/motd | Легитимен системен файл за съобщения, използван за показване на съобщение за изнудване. |
| Configuration filename | sshd_config | Легитимен SSH конфигурационен файл, използван за конфигуриране на банер за изнудване. |
| Template filename | login_user.html | Легитимен шаблон за вход в pgAdmin, насочен за поставяне на съобщение за откуп. |
| Repository filename | README | Съдържание на хранилище на жертвата, променено с цел показване на съобщение за изнудване. |
| Configuration filename | values.yaml | Легитимно име на конфигурационен файл, посочен като потенциално съдържащ вградени тайни; сам по себе си не е зловреден. |
| Configuration reference | docker-compose | Конфигурационна референция, посочена като потенциално съдържаща вградени тайни; не е предоставено точно файлово разширение. |
| Credential file reference | kubeconfig | Конфигурация за достъп до Kubernetes, насочена при търсене на данни за достъп; сама по себе си не е зловредна. |
| Staging directory | /data | Директория, използвана за междинно съхранение на откраднати данни на операционния сървър. |
| Executable path suffix | /mc | Суфикс на изпълним файл на MinIO Client, използван в правилото за откриване в доклада; легитимна дейност по архивиране също може да съвпадне. |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.