Всяка функция в центъра за операции по сигурността (SOC), от триажа на аларми до реагирането на инциденти, зависи от това колко добре се наблюдава заплахите.
Все пак много SOC-ове и доставчици на управлявани услуги за сигурност все още третират мониторинга като събиране на логове: записване на всичко, съпоставяне с наличните статични списъци с индикатори и надежда, че правилната аларма ще излезе най-отгоре.
Този модел вече не издържа срещу бързо развиващите се фишинг и зловредни кампании.
За да съкратят времето за реакция и да намалят бизнес риска, екипите по сигурност се нуждаят от мониторинг, който е воден от реална информация за заплахите (threat intelligence) и е тясно свързан с това как се изграждат и усъвършенстват детекциите.
По-долу е представена практична рамка за постигане на това и как решенията за Threat Intelligence на ANY.RUN подпомагат всеки етап.
Защо това е важно за лидерите в областта на сигурността
- По-ниско MTTR, по-малка финансова експозиция. Когато мониторингът и разработката на детекции работят заедно, приоритетните аларми се появяват по-рано, ограничавайки прозореца за кражба на данни.
- Преход от реакция към устойчивост. Мониторингът, воден от разузнавателни данни за заплахите, прави възможно блокирането на заплахи потенциално седмици преди те да бъдат публично оповестени.
- По-добро използване на времето на аналитиците. Автоматизираното обогатяване и по-малкото фалшиви положителни резултати позволяват на квалифицирания персонал да се фокусира върху решения вместо върху ръчна проверка.
- Доказателства за ръководството. Метриките, подкрепени от разузнавателни данни, помагат на CISO да demonstрят дължима грижа и да обосноват разходите за сигурност пред нетехнически ръководители.
- По-малко слепи петна. Комбинирането на анализ в изолирана среда, автоматизирани емисии и поведенчески лов на заплахи създава непрекъснат цикъл, който затваря пропуските в покритието.
Мониторинг срещу разработка на детекции: Две страни на един и същ цикъл
Двата термина често се използват като sinonimi, но служат за различни цели.
Мониторингът на заплахи е непрекъснатият оперативен процес на събиране и анализ на телеметрия с цел откриване на злонамерена дейност в момента на нейното извършване. Еговата цел е да намали времето за престой на атакуващия (dwell time) чрез предоставяне на приоритетни, богати на контекст сигнали към екипите за триаж и реакция.
Разработката на детекции (detection engineering) е работата по писане на логиката, като правила YARA или Sigma, която определя какво се счита за злонамерено. Неговата цел е да превърне разузнавателните данни за реалното поведение на противника в правила, по които оперативният състав за мониторинг да може да действа.
Стойността идва от тяхното свързване:
- Инженерите по детекция изграждат нови правила от разузнавателни данни за заплахи, които след това се внедряват в работните потоци за мониторинг.
- Мониторингът показва къде тези правила се провалят, генерират шум или пропускат действително поведение на атакуващия.
- Тези констатации, като исторически модели на аларми или разкрити пропуски, захранват следващия кръг на настройка на правилата.
- С работещ цикъл SOC преминава от реагиране на инциденти към спиране на кампании, преди те да се разпространят.
Изграждането на такъв цикъл изисква няколко слоя.
Слой 1: Подаване на реални, валидирани разузнавателни данни в стека
Основата е автоматизираната доставка на данни за заплахи с висока степен на достоверност директно в съществуващите инструменти за сигурност. Threat Intelligence Feeds на ANY.RUN осигуряват непрекъснат поток от злонамерени IP адреси, домейни и URL адреси.
Това, което отличава тези емисии, е произходът на данните. Повече от 700 000 специалисти по сигурност анализират реални образци в Интерактивната изолирана среда на ANY.RUN, създавайки мрежов ефект: когато една организация разследва атака, извлечените индикатори помагат на другите да открият и блокират същата заплаха.
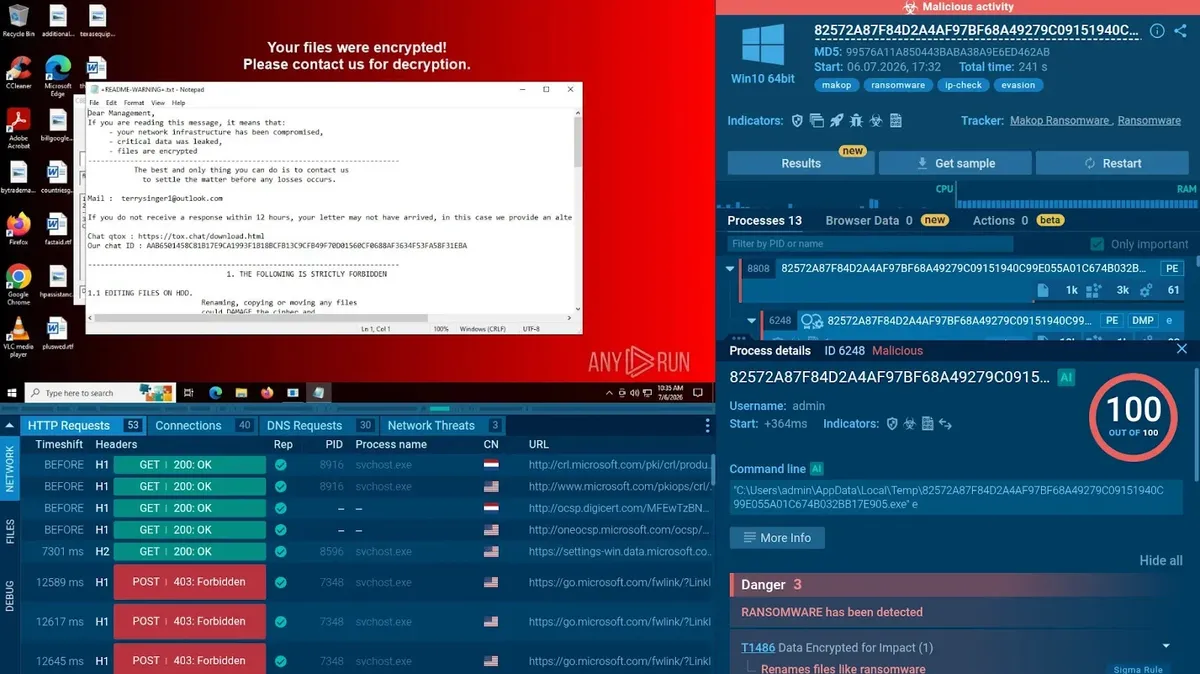
В един пример анализът на троянския кон Moonrise в пясъчника произведе индикатори, които се вляха в емисиите.
Всеки индикатор води към пълен анализ в изолираната среда, така че аналитиците могат незабавно да видят защо е бил маркиран и колко е сериозен. Вместо да проучват всяка аларма ръчно, екипите получават обогатяване автоматично.
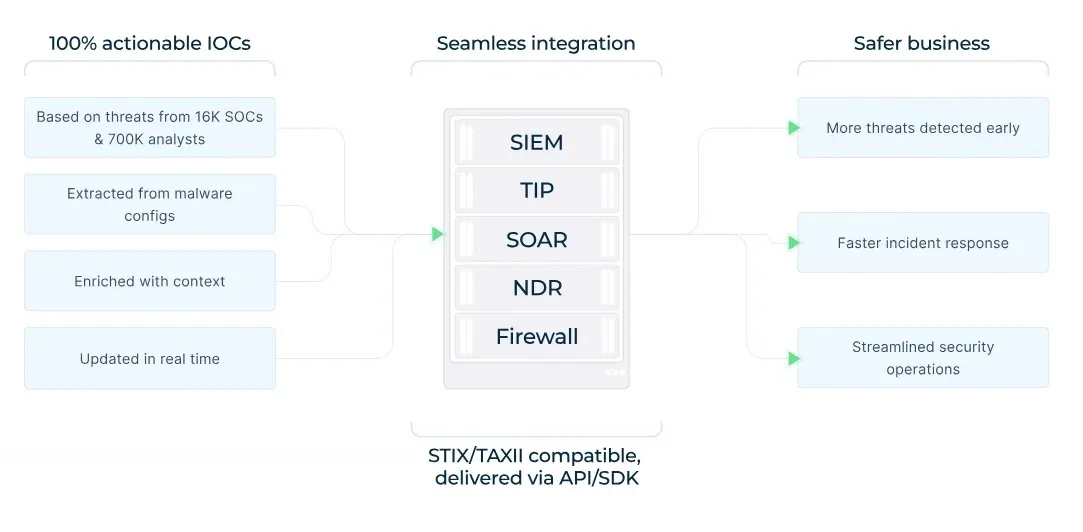
Емисиите се доставят във формат STIX/TAXII и се интегрират с платформи SIEM, EDR и SOAR, включително Microsoft Sentinel и Google SecOps. Резултатът не е повече индикатори сами по себе си; това е мониторинг, подкрепен от контекст, вместо заровен в сурови IOC.
Укрепете мониторинга с свежи, валидирани разузнавателни данни, които намаляват времето за реакция и минимизират смущенията в бизнеса.
Слой 2: Ускоряване на разследванията с поведенческо търсене
Емисиите се справят с блокирането в реално време, но разследванията се нуждаят от повече от съвпадения на хешове. Threat Intelligence Lookup на ANY.RUN позволява на аналитиците да преминат от основни индикатори към поведенчески доказателства: индикатори за поведение (IOB), индикатори за атака (IOA) и TTP, картирани към MITRE ATT&CK.
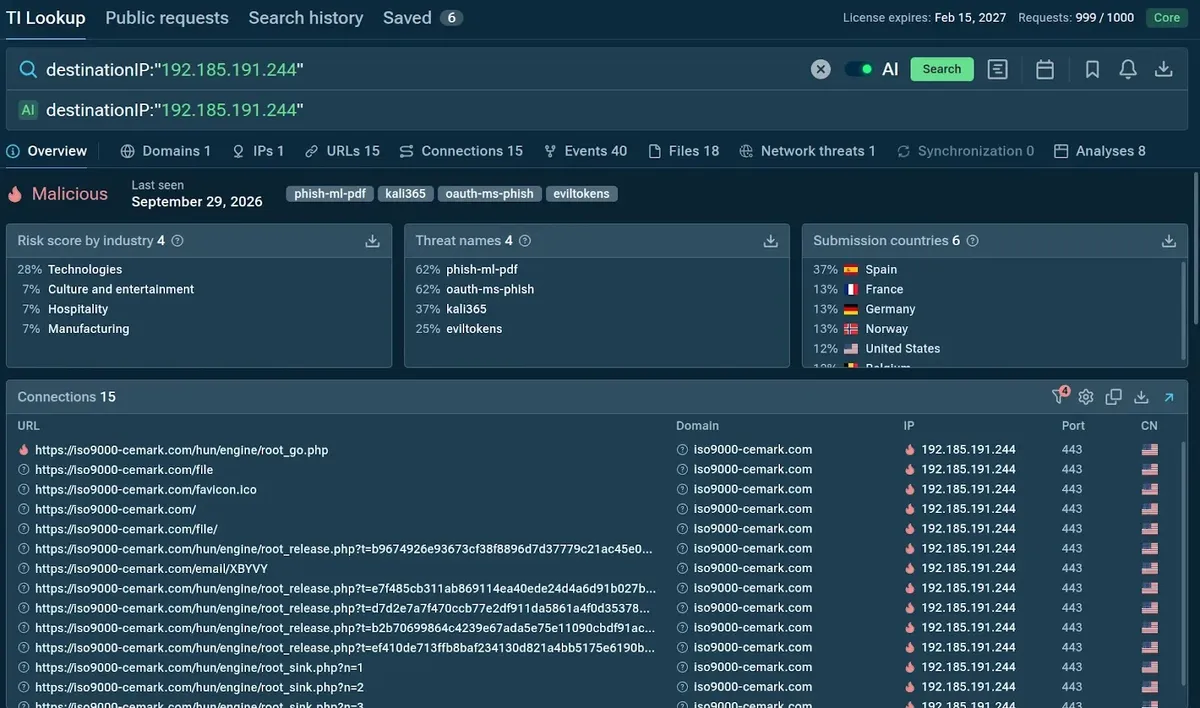
Тъй като базата данни е изградена от милиони сесии в изолирана среда, аналитиците могат бързо да кажат дали даден индикатор е изолиран или е част от по-широка кампания. Търсенията могат да бъдат изключително специфични, обхващащи:
- Промени в регистъра и файлови пътища, като зловреден софтуер, който настройва планирани задачи (scheduled tasks) чрез определени ключове в регистъра с стойности .exe
- Низoве от командния ред, използвани във веригата на изпълнение
- Мрежови характеристики, включително JA3/JA3S TLS отпечатъци, портове или Suricata идентификатори на правила
Тази дълбочина позволява на екипите да възстановят начина, по който се е развила инфекцията, а не просто да потвърдят, че е възникнала такава.
Ловът на заплахи по този начин може да разкрие и нови индикатори, като поведение, свързано с конкретен автор на заплахата, преди те да се появят в която и да е автоматизирана емисия, давайки на SOC време да изгради персонализирани детекции рано.
Слой 3: Изграждане и валидиране на правила за детекция по-бързо
Където TI Lookup се фокусира върху поведението и метаданните, YARA Search анализира действителното съдържание на файловете. Екипите могат да опишат зловредния софтуер, използвайки бинарни сигнатури, текстови шаблони или регулярни изрази, и да ги сканират спрямо базата данни от разузнавателни данни на ANY.RUN.
Той също така работи като среда за бързо тестване. Вграденият онлайн редактор и дебъгер позволява на инженерите да пишат, тестват и управляват правила на едно място.
Типичен работен процес: анализатор забелязва съмнителен команден ред или модел в системния регистър в TI Lookup, превръща го в YARA правило и го стартира срещу милиони реални образци.
Първите резултати пристигат за по-малко от пет секунди, показвайки дали правилото засича познат зловреден софтуер или се нуждае от настройка, за да се намалят фалшивите положителни резултати.
Всяко съвпадение препраща към свързаните сесии в изолираната среда, така че анализаторите да могат да видят точно как се държи маркираният файл в системата, свързвайки статичен подпис с активността на атакуващия в реално време. Преминаването от откриване до потвърдено откриване отнема минути.
Слой 4: Добавяне на експертен контекст за възникващи заплахи
Автоматизацията осигурява скорост, но стратегическите решения изискват човешки анализ. Докладите Threat Intelligence Reports на ANY.RUN са написани от опитни анализатори и обхващат най-належащите заплахи, пред които са изправени организациите днес, включително APT групи, киберпрестъпни операции, рансъмуер и фишинг кампании.
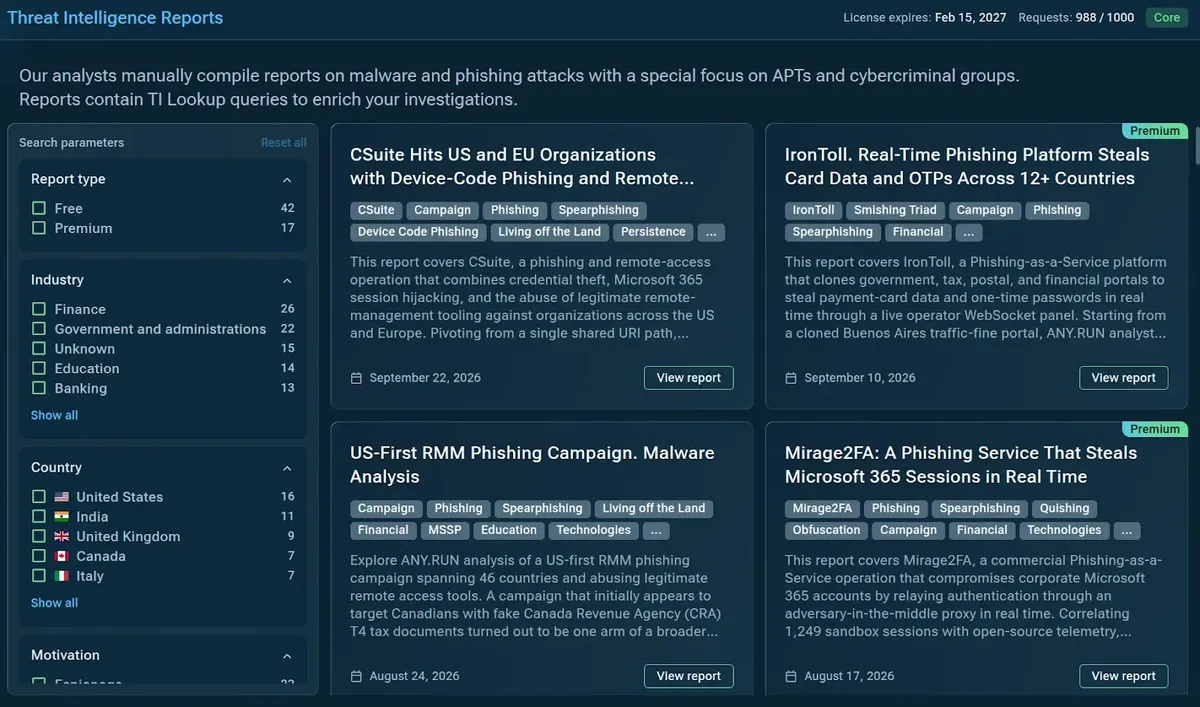
Докладите детайлизират целите, произхода и датите на първо откриване на всеки атакуващ. Основавайки се на нови данни от базираната на общността изолирана среда, те помагат на екипите да преценят доколко дадена заплаха е релевантна за техния отрасъл и регион.
Намалете забавянията между потвърждаването на заплахата и нейното локализиране. Намалете MTTR с 21 минути във вашия SOC.
Слой 5: Свързване на всичко в една екосистема
Тези инструменти са най-ефективни заедно. Интерактивната изолирана среда (Interactive Sandbox) е в центъра, генерирайки IOCs, IOBs и TTPs, които захранват всеки друг слой.
TI Feeds осигуряват автоматизирано блокиране на познати заплахи, докато търсенето в TI Lookup и YARA Search разкрива нови индикатори, които могат да бъдат добавени към правилата за засичане, обновявайки защитата, преди дадена кампания да се появи в обществените емисии.
Бизнес обосновката
Съвременният мониторинг на заплахи е свързан колкото с контрола на разходите, толкова и с технологиите:
- По-малко време на престой на атакуващия (dwell time), по-ниски разходи. Ранното откриване на предупреждения с висок риск ограничава загубата на данни и разходите за отстраняване, като помага за спазване на регулаторните крайни срокове за уведомяване.
- По-производителни анализатори. По-малкият брой фалшиви положителни резултати и автоматизираното обогатяване от TI Feeds и TI Lookup означават по-малко време, губено в разследване на излишен шум, и повече време за локализиране на заплахите.
- По-убедителни разговори с ръководството. Показването, че SOC е прихванал и блокирал сериозна заплаха седмици преди публичното ѝ разкриване, е конкретно доказателство за проактивно ниво на сигурност.
- Предимство за MSSP. За доставчиците мониторингът, воден от разузнавателни данни за заплахите, се превръща в предимство при продажбите, помагайки за спазването на споразуменията за ниво на обслужване (SLA) на клиентите с по-бързо откриване и по-широко покритие.
Заключителни думи
Мониторингът на заплахи и инженерството по засичане трябва да се управляват като основни, постоянно поддържани способности, тъй като сортирането на инциденти (triage), търсенето на заплахи (hunting), реагирането и докладването зависи от тях.
Пътят напред е внедряването на реални разузнавателни данни във всеки слой на SOC.
Свързаната екосистема на ANY.RUN предлага директен път от необработената телеметрия до ефективна защита.
Предотвратявайте инциденти с по-широко покритие на заплахите. Интегрирайте 99% уникални данни за заплахи (TI) от 16K SOC.
За ANY.RUN
ANY.RUN се вписва в съществуващите работни процеси на SOC и поддържа операции от Tier 1 до Tier 3 – от безопасно контролирано стартиране (детонация) на съмнителни файлове и URL адреси до обогатяване на разследванията с по-широк контекст за заплахите и предоставяне на непрекъснати разузнавателни данни.
Повече от 700 000 специалисти по сигурност и 16 000 организации използват ANY.RUN, за да ускорят сортирането на инциденти, да намалят ненужните ескалации и да бъдат крачка пред развиващите се фишинг и зловредни кампании.