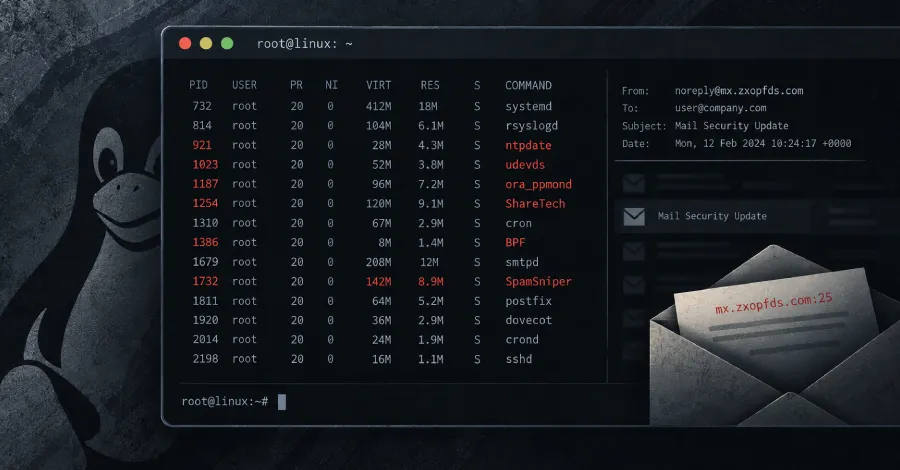
Linux задни врати (backdoors), насочени към телекомуникационни и мрежови устройства в Южна Корея и Тайван, маскират трафика си като услуги за електронна поща и наглед легитимни процеси, за да се слеят с останалия трафик и да избегнат откриване.
Известно е, че киберпрестъпниците именуват своя зловреден софтуер на легитимен компонент от операционната система или процес като мярка за избягване на защитите. Чрез заемането на името на реален изпълним файл той може да изглежда по-малко забележим сред останалите процеси, да му придаде фалшиво чувство за доверие или да бъде подминат от анализатор при рутинна проверка.
Въпреки това задните врати, анализирани от Rapid7, отиват отвъд простото имитиране на имена на файлове, като приемат идентичността на продукти за сигурност на електронната поща като SpamSniper и ShareTech, които се използват широко в корпоративни среди в Южна Корея и Тайван.
Според производителя Jiran Group, SpamSniper се рекламира като „водещото решение за сигурност на електронната поща в Корея“, което защитава организациите от спам, зловреден софтуер и атаки срещу сървъри.
Зловредните артефакти включват нов вариант на BPFDoor и версия на BPF Rekoobe, използвани срещу мишени в Южна Корея, както и необявяван досега Linux имплант, наречен AVERAT, който се доставя чрез дропър и се внедрява срещу устройства в Тайван.
„Вариантите на BPFDoor, забелязани срещу системи в Южна Корея, се представят за PID файла на SpamSniper — корейски продукт срещу спам — и се въртят между десет имена на Linux демони“, заявяват от Rapid7. „В различните проби всеки компонент приема имена и конвенции, предназначени да изглеждат незабележими в средата, към която са насочени.“
BPFDoor и неговите множество вариации бяха обект на обширен анализ от Rapid7 по-рано тази година, като активността беше свързана с група от автори на заплахи, наречена Red Menshen (известна още като Earth Bluecrow, DecisiveArchitect и Red Dev 18), която се е насочила към телекомуникационни доставчици в Близкия изток и Азия още от 2021 г.
На високо ниво BPFDoor злоупотребява с функционалността Berkeley Packet Filter (BPF), за да инспектира входящия мрежов трафик и да активира поведението си само при откриване на специален пакет („magic packet“). Откриването на нова версия на BPFDoor показва, че атакуващите зад зловредния код активно усъвършенстват и пренастройват арсенала си в отговор на публични разкрития.
„След като компаниите за сигурност написаха статични мрежови сигнатури (Suricata/Snort) за откриване на тези аномалии на слой 4 (Layer 4), операторите започнаха да се насочват към периферните проксита“, казва Rapid7. „Чрез обвиване на специалния пакет в стандартни HTTPS POST заявки и разчитане на SSL offloading, често срещан в телекомуникационните среди, тригерът може да бъде доставен до заразения с BPFDoor възел по начин, който може да избегне конвенционалната задълбочена проверка на пакети (DPI).“
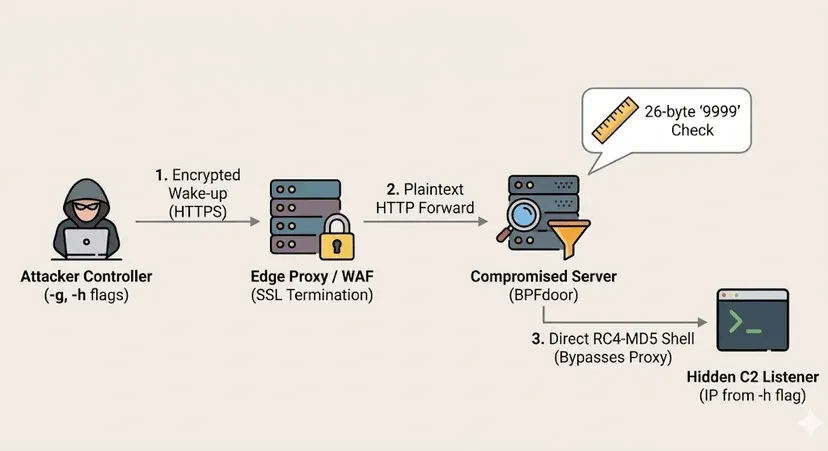
След като бъде активирана, пробата на BPFDoor стартира TinyShell сесия и поддържа команди за улесняване на интерактивна обвивка (shell), както и възможности за качване и изтегляне на файлове. Интересното е, че използването на TinyShell по-рано е приписвано на свързани с Китай групировки като Liminal Panda, UNC3886 (известна още като Fire Ant) и Velvet Ant, всички от които са атакували телекомуникационни мрежи и периферни устройства.
„Тези проби показват как BPFDoor работи като модулна рамка, която се адаптира към телекомуникационния слой, към който е насочена, интегрирайки логиката на TinyShell и Rekoobe за поддръжка на извличането на данни (exfiltration)“, обясняват от Rapid7.
Също така във връзка с тази активност е наблюдавана базирана на Rekoobe BPF задна врата, която прехваща TCP/UDP/SCTP IPv4 и UDP IPv6 трафик с изходящи и входящи портове, равни на 25. Освен това тя именува процесите си на компоненти на SpamSniper.
Дропърът, наблюдаван в припокриваща се кампания, е ELF binary файл, който действа като локален инсталатор за AVERAT — модулен имплант, който използва Simple Mail Transfer Protocol (SMTP) за командване и контрол (C2) и за да прикрие своята злонамерена дейност.
Разположен в директорията за допълнителни пакети „/addpkg/sbin/“ на устройството ShareTech, ELF дропърът работи, като извлича своя ключ за криптиране от низа „ShareTech“ и след това го използва за декодиране на shell скрипт, който отговаря за качването и изпълнението на два бинарни файла: „ntpdate“, който е самият дропър, и „udevds“, който представлява инжектирания код (payload) на AVERAT. Двата файла се изтриват 10 секунди по-късно.
AVERAT периодично запитва C2 сървър („mx.zxopfds[.]com“) през TCP порт 25 на всеки 600 до 699 секунди. Подробностите за сървъра и интервалът за запитване се извличат от криптирана конфигурация. Задната врата поддържа дълъг списък с кодове на команди, които включват:
- 20 — за изброяване на съдържанието на директория
- 21 — за изтегляне на файл от хоста с поддръжка за възобновяване
- 22 — за качване на файл към хоста на части (chunks)
- 25 — за рекурсивно изтриване на файл или дърво от директории
- 30 — за рекурсивно обхождане на дърво от директории
- 629 — за изброяване на работещите процеси с техните командни редове
- 632 — за прекратяване на процес (SIGTERM)
- 842 — за презаписване на таблиците с C2 хостове и портове по време на изпълнение
- 912 — за отваряне на интерактивна shell сесия и до 10 едновременни сесии
- 914 — за записване на команда в отворена shell сесия
- 916 — за рестартиране на устройството
- 1010 — за зареждане или премахване на споделен обект (*.so) модул, разширяващ функционалността на импланта
- 1576 — за задаване на интервала за обратно повикване (callback) и запазването му в база данни
- 1618 — за отваряне на прокси или канал за пренасочване на портове през устройството
- unknown — за затваряне на сокета и незабавно прекратяване на процеса
C2 инфраструктурата на AVERAT, според Rapid7, съответства на профила от клас устройства, обикновено свързван с мрежа от тип Operational Relay Box (ORB), въпреки че няма доказателства да е част от известни ORB мрежи като LapDogs (известна още като UAT-7810), SPACEHOP и FLORAHOX.
Препоръчва се на организациите да прегледат неочаквани raw packet сокети и BPF филтри в Linux системи, които не изискват прихващане на пакети, да одитират изходящите TCP порт 25 връзки от процеси, които не са услуги за електронна поща, да сканират за процеси, представящи се за чести демони, и да ограничат административния достъп до рутери, DVR устройства и други периферни устройства.
Констатациите показват как авторите на заплахи се възползват от привилегированата позиция, заемана от шлюзовете за сигурност на електронната поща (SEGs) за събиране на разузнавателна информация. През 2023 г. беше наблюдавано как китайска група от автори на заплахи с кодово име UNC4841 експлоатира две различни уязвимости в устройства Barracuda Email Security Gateway (ESG) (CVE-2023-2868 и CVE-2023-7102), за да достави устойчиви задни врати.
„Общата нишка е регионализираната маскировка: всяка проба разпознава софтуера на производителя, работещ на целевите системи, и съответно прилага маскиране на процесите“, заявяват от компанията за киберсигурност. „Пасивните BPF импланти избягват конвенционалните сканирания на портове; докато изходящите сигнали (beacons) се крият в обичайния DNS, TCP и SMTP трафик, атакуващите използват SMTP, за да останат под радара.“