Екипът за реагиране при извънредни ситуации в компютърната област на Украйна (CERT-UA) идентифицира повече от 100 компрометирани уебсайта, в които е бил инжектиран злонамерен JavaScript код с цел разпространение на зловреден код за кражба на информация, наречен LunexStealer (известен още като Psychedelic Stealer).
Активността, наблюдавана от агенцията през септември 2026 г., е приписана на киберпрестъпна група, наречена UAC-0277. Не се разкрива кои са били жертвите на кампанията и дали има успешно компрометирани системи в резултат на тези атаки.
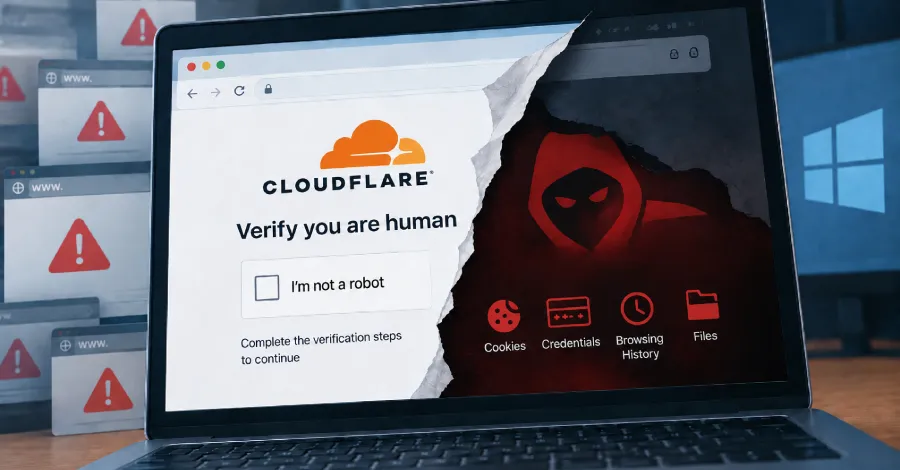
„При посещение на такъв сайт на потребителите се показва фалшифицирана страница за потвърждение на Cloudflare, която под претекст за потвърждение, че посетителят е човек, ги подканва да изпълнят команда“, се посочва в бюлетина на CERT-UA. „Изпълнението на командата води до изтегляне и инсталиране на зловреден MSI пакет от отдалечен сървър (техниката ClickFix).“
Атаките използват и техниката EtherHiding за извличане на домейн името на ресурса, от който се зарежда фалшивата страница за проверка, както и режима на работа на скрипта, от смарт договор в мрежите Polygon или Ethereum.
Според CERT-UA съществуват три режима на работа: 0 – неактивен; 1 – пасивно проследяване на посетителите, което включва събиране на данни за уебсайта и страницата, от която е пристигнал посетителят; и 2 – показване на фалшивата страница за проверка.
В Режим 2 фалшивата страница за проверка се показва само на потребители на Windows, които стигат до сайта от резултатите на търсачките, и то не повече от два пъти за 12 часа. Тези ClickFix примамки водят до разпространението на MSI пакети, които инсталират LunexStealer.
Открити са поне три различни варианта на MSI пакетите –
- Вариант 1, който инсталира LunexStealer в системата.
- Вариант 2, който прави опит да заобиколи контрола на потребителските акаунти в Windows (UAC), конфигурира изключения в Microsoft Defender, използва легитимния, но уязвим драйвер на AMD („PDFWKRNL.sys“), за да ослепи софтуера за сигурност, и след това извлича и стартира LunexStealer от отдалечен сървър.
- Вариант 3, който стартира LunexStealer чрез DLL sideloading, като използва легитимния бинарен файл („FnHotkeyUtility.exe“) за зареждане на зловреден DLL файл („spkvol.dll“), който декриптира и изпълнява стийлъра.
Както е документирано от Arctic Wolf Labs и Ontinue, LunexStealer също така е проектиран да инсталира злонамерено разширение за браузър, наречено LUNARAXE. Разширението се маскира като „Microsoft Office Word Editor“, за да краде бисквитки, история на преглеждане и идентификационни данни, въведени в уеб форми. То също така позволява на атакуващия дистанционно да управлява браузъра и да изпълнява произволен JavaScript код върху уеб страници.
Стийлърът внедрява и спомагателен компонент, наречен NAIVEMESS, който се инсталира въз основа на конфигурация, получена от command-and-control (C2) сървъра. Неговата основна отговорност е да осигури на LUNARAXE достъп до файловата система на Windows чрез Native Messaging Host, базиран на PowerShell.
„Функционалността на NAIVEMESS включва извличане на списъка с дискови устройства, преглед на директории, четене, създаване и презаписване на файлове, както и тяхното изпълнение“, съобщават от CERT-UA. „Файловете се предават на части (chunks), кодирани в Base64, а директориите и групите файлове предварително се архивират в ZIP.“
Компонентът няма собствен комуникационен канал със C2 сървъра. Вместо това командите се получават чрез разширението, което съдържа три други модула –
- LUNARAXE.CORE, който управлява C2 комуникацията, получава команди, изпълнява ги и екфилтрира данни от браузъра (т.е. бисквитки, история на преглеждане, отметки, подробности за инсталираните разширения и прихванати идентификационни данни). То може също да управлява раздели, да активира/деактивира разширения, да изпраща известия, да стартира JavaScript върху уеб страници и да показва фалшиви препокриващи прозорци (overlays). То може също така да копира файлове от компютъра, да записва файлове в него и да ги изпълнява, ако NAIVEMESS е инсталиран.
- LUNARAXE.STEALER, който прихваща идентификационните данни, въведени в уеб форми, и ги изпраща към LUNARAXE.CORE заедно с URL адреса на страницата.
- LUNARAXE.STRIP, който деактивира защитите Content Security Policy (CSP) на уеб страниците чрез премахване на CSP заглавните части (headers) от HTTP отговорите с цел изпълнение на произволен JavaScript код.
CERT-UA съветва организациите да забранят на обикновените потребители да използват диалоговия прозорец Windows Run чрез групови политики, да ограничат инсталирането на MSI пакети от потребители без администраторски права, да наблюдават за изпълнението на „msiexec.exe“, да активират блокирането на уязвими драйвери чрез списъка на Microsoft за блокиране на уязвими драйвери и да ограничат инсталирането на браузърни разширения само до предварително одобрени (allowlisted).
Microsoft също така препоръчва активирането на правилото за намаляване на повърхността на атака (ASR) „Block abuse of exploited vulnerable signed drivers“, за да се предотврати възможността приложение да записва уязвим подписан драйвер на диска.