Хакери са скрили задната вратичка (backdoor) Vasilek в съществуваща инсталация на VMware Tools по време на продължително проникване в медицинска организация.
Атакуващите са поддържали достъп в продължение на около две години, като са изложили на риск чувствителна медицинска информация, оставяйки системите работещи, вместо да стартират унищожителна атака.
Най-ранните доказателства датират от началото на 2024 г. Изследователите са открили признаци на отдалечено изпълнение на команди, последвано от придвижване чрез легитимен достъп до отдалечен работен плот и споделяне на файлове във Windows.
Докладът не установява първоначалната точка на влизане, така че фишингът или експлоатирането на уязвимости не могат да бъдат потвърдени. Изследователите от Solar 4RAYS са идентифицирали актуализирана версия на Vasilek и недокументиран досега зареждащ модул (loader) по време на разследване, започнало през декември 2025 г.
От Solar заявяват в доклад, споделен с Cyber Security News (CSN), че припокриващата се инфраструктура и техники свързват проникването с Partisan Zmiy.
Организацията е поддържала двустранни доверени отношения с множество дъщерни медицински институции. Изследователите вярват, че достъпът е стимулирал шпионаж вместо прекъсване на работата, създавайки възможности за достигане до свързани организации.
Случаят се добавя към опасенията, подчертани от задни вратички, насочени към здравни организации, които също крият злонамерена дейност зад познат софтуер и мрежови услуги.
Хакери крият задната вратичка Vasilek във VMware Tools
VMware Tools е бил инсталиран легитимно дълго преди проникването, но администраторите не са го използвали. Неговата инсталационна директория се е превърнала в доверено, но неконтролирано място, където атакуващите са поставили зловредни компоненти с имена, напомнящи на истински софтуер за виртуализация.
Докладът описва злоупотреба с тази инсталация, а не компрометирано обновяване от доставчика. Малко преди разкриването през декември 2025 г. атакуващите са заменили легитимна библиотека на VMware със зловреден код и са запазили оригинала под друго име, вероятно за да позволят възстановяване.
Замененият файл е нямал цифров подпис, за разлика от оригиналната библиотека. Solar описва подмяната като механизъм за поддържане на достъпа.
Това използване на познати софтуерни локации отразява укриването на зловреден софтуер до легитимен такъв в други изследвания на задни вратички, въпреки че кампаниите са отделни.
Изследователите също така са открили Windows услуги с правдоподобни екранни имена (display names), което е позволило на зловредните библиотеки и персонализирания зареждащ модул да се слеят с рутинните списъци с услуги.
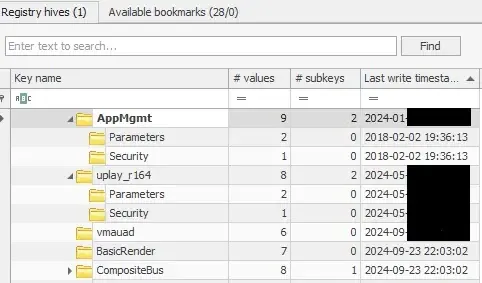
Зареждащият модул е стартирал инструменти по фиксиран график. Един GOST тунел е работил всеки събота от 22:00 ч. до 23:00 ч., докато друг тунел и Vasilek са стартирали веднъж, осем часа след започването на услугата.
Изследователите са интерпретирали ограничения вечерен прозорец като вероятна резервна връзка. Други подробности подсказват за умишлено прикриване. Атакуващите са променили времевите клейма на файловете, за да изглеждат като легитимни компоненти на VMware, и са използвали повторно едни и същи пътища за различни инструменти.
Конфигурацията на зареждащия модул също е препращала към специфично за сървъра хранилище за Windows обновления, което показва, че внедряването е последвало разузнаване, вместо да разчита изцяло на общи настройки.
Управление през Telegram и пропуски в откриването
Vasilek е 32-битова задна вратичка за Windows, описана публично за първи път през 2025 г. Solar анализира вътрешна версия 1.5.8, чиято таблица с команди съдържа 59 записа, включително псевдоними.
Неговите възможности включват изпълнение на команди, прехвърляне на файлове, записване на натиснатите клавиши, заснемане на екранни снимки, събиране на съдържанието на клипборда и манипулиране на въвеждането от мишката.
Операторите са издавали инструкции през Telegram група, използвайки публичния Bot API. Те са публикували от името на групата, за да скрият личните си акаунти, докато зловредният софтуер е връщал резултатите в същия чат.
Настройките на корпоративното прокси са помогнали на връзките му да следват маршрута, използван от легитимния трафик. Telegram е бил само един от каналите за достъп. DNSCat2, PartisanDNS и верига от GOST плюс 3proxy са предоставили алтернативи, правейки блокирането на една услуга недостатъчно.
Подобни задни вратички, използващи DNS тунелиране, илюстрират как атакуващите могат да скрият контролния трафик в обичайната мрежова дейност, без да се установява връзка между тези кампании.
Задната вратичка също така е проверявала името на инфектирания компютър преди активиране, което е затруднявало анализа на други места. Solar препоръчва проверка на подписите в директориите с доверен софтуер и разследване на сигналите от антивирусната програма, вместо просто да се внедрява защита.
Екипите за реагиране трябва да търсят допълнителни тунели, прокси вериги, инструменти за странично придвижване (lateral movement) и забавени злонамерени кодове с деструктивен характер. Дневниците за сигурност са запазили събития по създаване на услуги и следи от отдалечено изпълнение на команди, предоставяйки на следователите доказателства за реконструиране на части от проникването, след като атакуващите вече са били променили файлове и настройки.
Индикаторите по-долу запазват точните стойности от източника. Описанието на Solar свързва заменената библиотека на VMware с Vasilek, но нейният подробен апендикс с индикатори определя тази проба като зареждаща PartisanDNS.
И двете описания са запазени, вместо да бъдат мълчаливо съгласувани; адресите на споделен хостинг и легитимните артефакти също изискват контекстуална интерпретация.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| MD5 | a6af32b1381d8985049e2d5ec1889bd9 | Образец на PartisanDNS, свързан с първата посочена системна библиотека. |
| MD5 | 338f7eafdfe45e93e57889ebd064d0d5 | Образец на DNSCat2, пакетиран с UPX, появяващ се под два пътя към библиотеки. |
| MD5 | 39e64553b7ddf579240e6642042e6840 | Образец на DNSCat2, пакетиран с UPX. |
| MD5 | a6ce67f063fce60954bb6cea4c969aac | Допълнителен образец на PartisanDNS, включително резервно копие. |
| MD5 | 1199d2f2b1a58435113555b02172bc79 | Образец на DNSCat2, пакетиран с UPX. |
| MD5 | ccf73d3b1e9c625d79ce2c76650ca3e7 | Персонализиран зареждащ планиращ модул (loader-scheduler). |
| MD5 | 6b21d7574b53b753bfdc2acf9c389a90 | Образец на 3proxy, заемащ изпълним път, свързан с тема на VMware. |
| MD5 | 560397a1bfb7fc32f7eeb7794183993d | Образец на Vasilek, заемащ същия изпълним път. |
| MD5 | 041a3ae432840507a755a79a22a1237a | Образец на GOST в директорията на VMware Tools. |
| MD5 | 2538be4331f69dbf4a9b79565fd39581 | Изпълним файл на PartisanDNS. |
| MD5 | f34430fb88bda6c904c57facab761fc2 | Образец на GOST в хранилището на WSUS, изтрит преди изследването. |
| MD5 | 86f330eb072216ffc807aff4013950f9 | Заменена библиотека на VMware; приложението я идентифицира като зареждаща PartisanDNS. |
| SHA-1 | bdeac4b8e9a3c48661adf0c2ee5f05b58cee76eb | Образец на PartisanDNS. |
| SHA-1 | ed999aaaf1d032c76a51f4aececb99d06c371b33 | Образец на DNSCat2, пакетиран с UPX, появяващ се под два пътя към библиотеки. |
| SHA-1 | cd61f92873625dd25a31f414617347d1fa132747 | Образец на DNSCat2, пакетиран с UPX. |
| SHA-1 | 56df605a33fb77c91bdb92033efe983f336deb23 | Допълнителен образец на PartisanDNS. |
| SHA-1 | efe3503bd021de67e884878c6de1e8b110ed2ee7 | Образец на DNSCat2, пакетиран с UPX. |
| SHA-1 | 42f5cbbe0feba3e31ac8642791dd48eef8eae123 | Персонализиран зареждащ планиращ модул (loader-scheduler). |
| SHA-1 | 3b1424176c9c1083b79961783b38f5176ff99fee | Образец на 3proxy. |
| SHA-1 | 3834c4c83cf9758385347a8b34a3e20e17aced3b | Образец на Vasilek. |
| SHA-1 | f2fb4a3ba5802df7ae83ac7fb362bce45223312b | Образец на GOST в директорията на VMware Tools. |
| SHA-1 | d93f810fa02c3d4391810ab512519d89f2f0ceee | Изпълним файл на PartisanDNS. |
| SHA-1 | c4e623ab0a15db0896bf8a68eb9b45ebe6ae2f28 | Неизвестен файл, свързан с тема на WSUS, изтрит преди изследването. |
| SHA-1 | 23831129ad88da40cd0bdeae2350f956ca0b2db2 | Образец на GOST в хранилището на WSUS. |
| SHA-1 | 4335474d9fd48d7d28e244802e210f1e78dc2f3a | Заменена библиотека на VMware. |
| SHA-256 | cc8c707bf49c0cdb79b806d41df6254efc0e9f566a02d223871550f414469d13 | Образец на PartisanDNS. |
| SHA-256 | e5c6b6d37ff168def37dfd86c636e512be3ed7ead9a2dc93d5c741c42b47c1f1 | Образец на DNSCat2, пакетиран с UPX, появяващ се под два пътя към библиотеки. |
| SHA-256 | 07381d79670129277211a4373e5518799a54b427946602539463ec2dd9cdb5e7 | Образец на DNSCat2, пакетиран с UPX. |
| SHA-256 | 4f0e23a83d83d901c76353d8b9b6ee2940eb63d531ad15f736193903b5c7c8c3 | Допълнителен образец на PartisanDNS. |
| SHA-256 | 8c37c4b1f168219a1ce495c9822730981b20ff03d937ddcd8795fca14a9b7869 | Образец на DNSCat2, пакетиран с UPX. |
| SHA-256 | 5bc4fa9916c0883d45cb85639e328ed484dc75f4dfda294eb52f4b8b612889f2 | Персонализиран зареждащ планиращ модул (loader-scheduler). |
| SHA-256 | c499fab59acbb1750e1e0e5a3c51d119ccd6374e5f0b45639f29598720222766 | Образец на 3proxy. |
| SHA-256 | 87e713f9b6ae14d97d3fa4d1a882c029e7e963d844d9c93ea383cab3d46a949c | Образец на Vasilek. |
| SHA-256 | d7aedc020ce832334abf0d03986da31f41cb2191355f25b17989dcfa8bb2775b | Образец на GOST в директорията на VMware Tools. |
| SHA-256 | e55431d6f15aa78ada3f60ed30a3f32b444b952bdc53a652546c1820f8bfa513 | Изпълним файл на PartisanDNS. |
| SHA-256 | 5076286c26f2a5c7dd7f507365fe404db2b05d39b350c463faa053baa37b3742 | Образец на GOST в хранилището на WSUS. |
| SHA-256 | 125ead2c3b1d0f7aee03d13b927744ec8dc1d046912ce73efc9c5a10243b99dc | Заменена библиотека на VMware. |
| IP адрес | 172.67.210[.]25 | Мрежов индикатор от източника, означен като Cloudflare; споделената инфраструктура изисква контекстна оценка. |
| IP адрес | 104.21.34[.]242 | Мрежов индикатор от източника, означен като Cloudflare; споделената инфраструктура изисква контекстна оценка. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.