Месецът на осведомеността за киберсигурността 2026 идва в момент, когато онлайн атаките стават все по-лесни за стартиране, по- трудни за забелязване и все по-насочени към хората. Отбелязвана всеки октомври, кампанията помага на хората и бизнеса да изградят по-безопасни дигитални навици.
Тази година има две теми. NCA провежда „Don’t Make It Easy for Them“ („Не им улеснявайте живота“) — инициатива за затрудняване на киберпрестъпниците чрез малки ежедневни навици. CISA провежда „Securing the Next 250“ („Осигуряване на следващите 250“), свързана с 250-ата годишнина на Америка, със силен фокус върху критични услуги като електрозахранване и водоснабдяване.
Посланието не се ограничава само до САЩ. Програмата Get Cyber Safe в Канада стартира свой собствен Месец на киберсигурността под темата „Вашата най-добра защита сте вие самите“, предупреждавайки, че изкуственият интелект прави измамите да изглеждат по-реалистични от всякога.
След години отразяване на пробиви в сигурността, един модел ми прави впечатление: повечето инциденти все още започват с това, че човек бива подведен, а не че дадена система бива разбита. Ето защо тазгодишният фокус върху навиците е толкова важен.
Фишингът вече не се ограничава до лошо написани имейли. Атакуващите вече използват фалшиви страници с CAPTCHA, QR кодове, чатове в Teams, съобщения, написани от AI, OAuth потоци, гласови обаждания и изглеждащи автентично страници за вход.
Microsoft съобщи в своя доклад за имейл заплахите за първото тримесечие на 2026 г., че е открила около 8,3 милиарда фишинг заплахи, базирани на имейл, през първото тримесечие на 2026 г. До края на тримесечието фишингът с QR кодове се превърна в най-бързо растящия вектор на атака.
Осведомеността за киберсигурността не е задача за обучение веднъж в годината. Това е ежедневен защитен слой.
Защо Месецът на осведомеността за киберсигурността е важен през 2026 г.
Модерните атаки често започват с обичайно действие: отваряне на имейл, сканиране на QR код, потвърждаване на вход или следване на стъпка за „проверка на сигурността“. Целта е искането да изглежда като рутина.
CyberSecurityNews отрази няколко ясни примера. Скорошни ClickFix фалшиви CAPTCHA атаки убедиха потребители да поставят зловредни команди в Windows Run. Други атакуващи са се представяли за служители на IT съпорта в Microsoft Teams и са молили служители да инсталират софтуер или да предоставят отдалечен достъп. CyberSecurityNews също съобщи за OAuth фишинг атаки с кодове на устройства, насочени към акаунти в Microsoft 365.
Тези случаи показват защо хората все още са от значение. Инструментите за сигурност спират много заплахи, но потребителите трябва да забелязват кога едно нормално изглеждащо действие няма логика.
10 важни навика за киберсигурност, за да останете защитени всеки ден
1. Използвайте уникална парола за всеки акаунт
Никога не използвайте повторно една и съща парола за имейл, онлайн банкиране, социални мрежи, служебни акаунти и облачни услуги. Ако един сайт бъде компрометиран, повторно използваните пароли могат да позволят на атакуващите да опитат същия вход на друго място.
2. Използвайте мениджър на пароли
Надеждният мениджър на пароли може да създава и съхранява дълги, случайни пароли. CISA включва мениджърите на пароли в основните си съвети за онлайн безопасност.
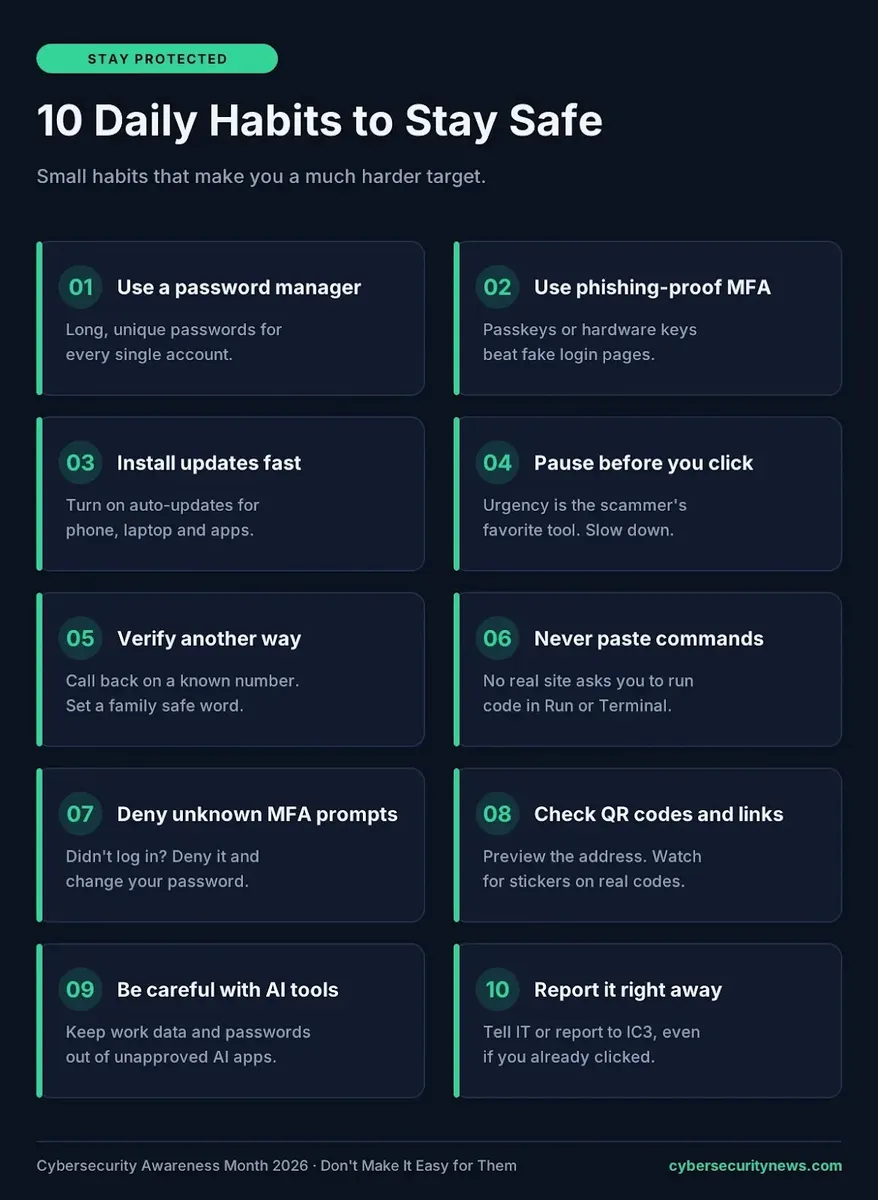
3. Включвайте MFA навсякъде, където е възможно
Включете двуфакторна автентификация (MFA) за имейл, облачни, банкови, разработчически и администраторски акаунти. Предпочитайте passkeys, хардуерни ключове или приложения за автентификация, където се поддържат. Никога не одобрявайте MFA заявка, която не сте инициирали вие.
MFA остава важна, но потребителите трябва също да разберат, че съвременните фишинг комплекти могат да откраднат удостоверени сесии, след като MFA е завършена. CyberSecurityNews наскоро документира атаки, при които жертвите са завършили MFA, но атакуващите са прихванали сесията на Microsoft 365.
4. Поддържайте устройствата и приложенията актуализирани
Инсталирайте актуализации за сигурност за Windows, macOS, Linux, Android, iOS, браузъри, VPN, рутери и бизнес софтуер. Атакуващите често сканират за системи, които не са получили известни корекции за сигурност.
5. Спрете, преди да кликнете
Спешността е често срещан инструмент за социално инженерство. Съобщения, гласящи „действайте сега“, „акаунтът е блокиран“, „плащането е неуспешно“ или „СЕО се нуждае от това днес“, трябва да ви накарат да намалите темпото и да потвърдите заявката чрез друг канал.
6. Проверявайте реалната дестинация
Преди да въведете парола, проверете името на сайта. Атакуващите използват подобни домейни, пренасочвания, фалшиви страници за вход и доверени облачни услуги, за да скрият крайната дестинация.
Не приемайте, че дадена страница е безопасна само защото съдържа Microsoft, Google, DocuSign, Cloudflare или друга известна марка.
7. Третирайте QR кодовете като връзки
Не сканирайте неочакван QR код само защото се появява в изглеждащ доверено имейл, плакат, фактура или документ.
Изследователи от Unit 42 съобщават, че откриват около 75 000 QR кода всеки ден, като около 15% от страниците, съдържащи QR кодове, водят до зловредни връзки. CyberSecurityNews също така подробно описа как QR кодовете се използват за фишинг и доставяне на зловредни мобилни приложения.
8. Никога не изпълнявайте команди от уебсайт
Нормално е уеб страница да не ви кара да натискате Win+R, да отваряте PowerShell, да стартирате Терминал или да поставяте команда, за да се „верифицирате“.
Това е ключов предупредителен знак за ClickFix. Microsoft е документирала ClickFix кампании, при които фалшиви страници за CAPTCHA, изтегляне и верификация са убедили потребителите да изпълнят команди, предоставени от атакуващия.
9. Правете резервни копия на важни данни
Архивирайте важните файлове, като използвате метод, който криптовирусите (ransomware) не могат лесно да променят. За бизнес системи тествайте възстановяването редовно. Резервното копие има значение само ако може да бъде възстановено.
10. Съобщавайте за подозрителна активност бързо
Съобщавайте за фишинг имейли, необичайни MFA подкани, фалшиви IT съобщения и неочаквани предупреждения за вход. Бързото докладване помага на екипите по сигурност да блокират домейни, да отменят сесии, да нулират акаунти и да защитят останалите потребители.
10 атаки чрез социално инженерство, за които да следите през 2026 г.
1. Фишинг, написан от AI
Генеративният AI помага на атакуващите да създават изчистени, персонализирани фишинг съобщения. Граматическите грешки вече не са полезен предупредителен знак. Фокусирайте се върху заявката, подателя, връзката и контекста.
CyberSecurityNews подробно описа как генерираният от AI фишинг може да открадне удостоверени сесии в браузъра без традиционен зловреден софтуер.
2. Фишинг тип Adversary-in-the-Middle
Фишингът тип Adversary-in-the-Middle (атакуващ по средата) или AiTM поставя инфраструктурата на атакуващия между жертвата и услугата за автентификация.
Жертвата може да въведе правилната парола и MFA код, но атакуващият прихваща удостоверената сесия и може да я използва за достъп до акаунта.
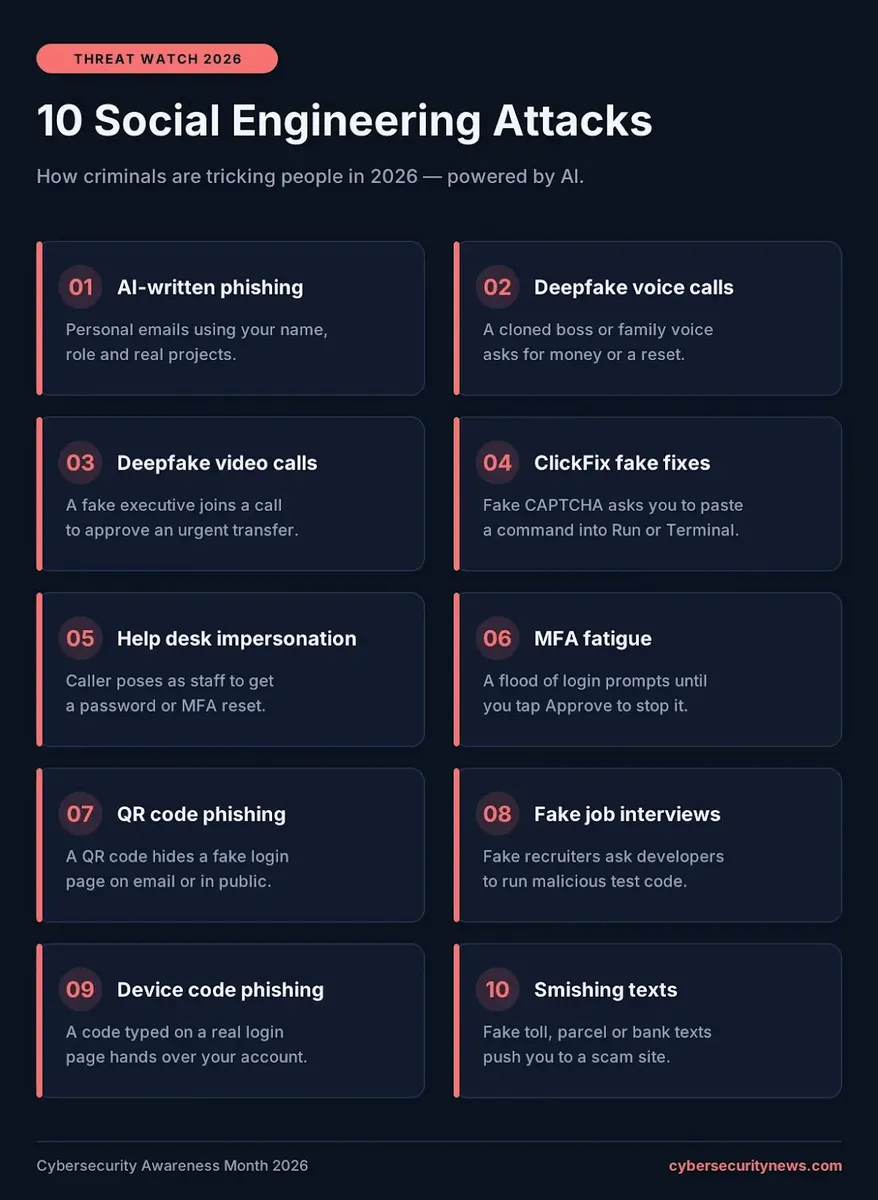
3. Фишинг с код за устройство в OAuth (OAuth Device-Code Phishing)
Този метод пренасочва жертвите към истинска страница за вход в Microsoft и изисква от тях да въведат предоставен от атакуващия код за устройство.
Самият уебсайт може да е автентичен, но одобряването на кода може да даде на атакуващия токени за достъп. Proofpoint съобщава за бърз растеж на фишинга с кодове за устройства през 2026 г., тъй като публичните инструменти и фишинг услугите станаха по-лесно достъпни.
4. ClickFix и атаки с фалшива CAPTCHA
Страниците ClickFix указват на потребителите да изпълнят команда, за да преминат CAPTCHA проверка, да отстранят проблем с браузъра, да инсталират актуализация или да отворят файл. През 2026 г. те бяха насочени както към потребители на Windows, така и на macOS.
Опасността се състои в това, че самата жертва извършва стъпката по изпълнение на злонамерения код вместо атакуващия.
5. Фишинг с QR кодове
Известни още като quishing, тези атаки поставят злонамерени връзки в QR кодове. Жятвата често преминава от защитената среда на настолната електронна поща към мобилен браузър, където крайната страница може да открадне пароли, MFA кодове, платежна информация или други чувствителни данни.
6. Фалшиви съобщения от IT отдела за поддръжка (IT Help-Desk)
Атакуващите се представят за служители от поддръжката през Teams, имейл, чат или телефонни обаждания. Те могат да поискат от жертвата да отвори Quick Assist, да инсталира софтуер за отдалечен достъп, да сподели код, да нулира парола или да им предостави контрол върху компютъра.
7. Гласов фишинг (Vishing) и дублиране на глас с изкуствен интелект (AI Voice Cloning)
Обаждащият се може да се представи за мениджър, банков служител, доставчик или член на семейството. Инструментите с изкуствен интелект за генериране на глас могат да направят обаждането по-убедително.
Потвърждавайте чувствителни заявки чрез известен телефонен номер или друг доверен канал, вместо да се доверявате на входящото обаждане.
8. Компрометиране на служебна поща (Business Email Compromise - BEC)
При атаките тип компрометиране на служебна поща (BEC), атакуващите се представят за ръководители, доставчици, финансови екипи или клиенти, за да изискат плащания, промени във фактури, ваучери за подаръци или чувствителни файлове.
Компрометираната истинска пощенска кутия прави тези съобщения изключително убедителни, тъй като атакуващият може да има достъп до предишни имейл преписки.
9. Фалшиви оферти за работа и атаки при набиране на персонал
Атакуващите използват фалшиви предложения за работа, задачи за интервюта, тестове по програмиране и съобщения от рекрутъри, за да откраднат данни за вход, лични данни, криптовалута или идентификационни данни на разработчици.
Някои кампании разпространяват и злонамерен код чрез проектни файлове или софтуерни пакети.
10. Измами с разрешение и права на приложения (Consent and App-Permission Scams)
Вместо да крадат парола, киберпрестъпниците могат да поискат от потребителя да одобри облачно приложение, OAuth връзка, разширение за браузър или права за достъп до профила.
Едно невнимателно одобрение може да осигури дългосрочен достъп до имейл, файлове, контакти, клиентски записи или други бизнес данни.
Какво трябва да направят компаниите по време на Месеца на осведомеността за киберсигурността
Организациите трябва да използват октомври за укрепване на реалните навици, а не просто за изпращане на ежегодни презентации за обучение. провеждайте фишинг симулации, преглеждайте MFA, премахвайте неизползвани профили, тествайте резервните копия (backups), отстранявайте уязвимостите в публично достъпните системи и улеснете докладването на инциденти.
Екипите по сигурност трябва също така да обучат персонала за по-новите вектори на атака. Служителите трябва да разберат, че автентична страница за вход в Microsoft все пак може да бъде част от фишинг схема, CAPТCHA проверка може да бъде злонамерена, а съобщение в Teams от „IT Support“ всъщност може да идва от външен атакуващ.
Добрите програми за осведоменост избягват обвиненията. Хората съобщават за грешки по-бързо, когато процесът е опростен, което дава време на защитниците да нулират пароли, да оттеглят токени за достъп, да изолират устройства и да предотвратят превръщането на малък инцидент в по-голям пробив.
Месецът на осведомеността за киберсигурността 2026 г. е напомняне, че силната сигурност се изгражда от малки действия, повтаряни всеки ден. Темата „Не им улеснявайте работата“ („Don’t Make It Easy for Them“) съответства добре на актуалния пейзаж на заплахите.
Използвайте уникални пароли, активирайте MFA, актуализирайте софтуера, поставяйте под съмнение неочаквани заявки, проверявайте връзките, избягвайте копирането на команди и докладвайте своевременно за съмнителна активност. Киберпрестъпниците ще продължат да променят своите инструменти, но тези навици премахват много от лесните пътища, на които те разчитат.
Киберсигурността не изисква всеки човек да стане експерт по сигурност. Тя изисква хората да разпознават рисковите моменти, да намалят темпото, да потвърждават необичайните заявки и да правят по-безопасния избор.