SonicWall пусна спешни корекции за сигурност (hotfixes) за отстраняване на уязвимост от тип Server-Side Request Forgery (SSRF) с максимална степен на критичност в устройства от серията SMA1000.
Уязвимостта, проследявана като CVE-2026-102255, е открита в интерфейса Appliance WorkPlace на моделите SMA1000 6210, 7210 и 8200v, но не засяга продуктовата линия SMA 100 Series или SSL-VPN, работещ върху защитните стени на SonicWall.
Проблемът произтича от слабост, свързана с непредвиден алтернативен път за достъп, която отдалечени атакуващи без привилегии могат да експлоатират чрез атаки с ниска сложност.
„Чрез злоупотреба с този път отдалечен неавтентифициран атакуващ би могъл потенциално да експлоатира тази уязвимост, за да накара устройството да изпраща заявки от негово име, да достигне до вътрешни функционалности и да извърши неоторизирани операции“, обясниха от SonicWall.
Въпреки че все още няма данни тези уязвимости да се експлоатират активно, компанията призова клиентите си да внедрят корекциите за сигурност, пуснати във вторник, за да блокират потенциални атаки, насочени към техните виртуални или физически устройства.
„SonicWall горещо съветва потребителите на устройства от серията SMA1000 да се актуализират до посочената коригирана версия, за да отстранят тези уязвимости“, добавиха от компанията. „Към момента няма доказателства някоя от уязвимостите, адресирани в тази версия, да се експлоатира активно.“
Службата за мониторинг на заплахи в интернет Shadowserver в момента проследява над 400 изложени в интернет устройства SMA1000, въпреки че за някои от тях вече може да са инсталирани корекции за сигурност.
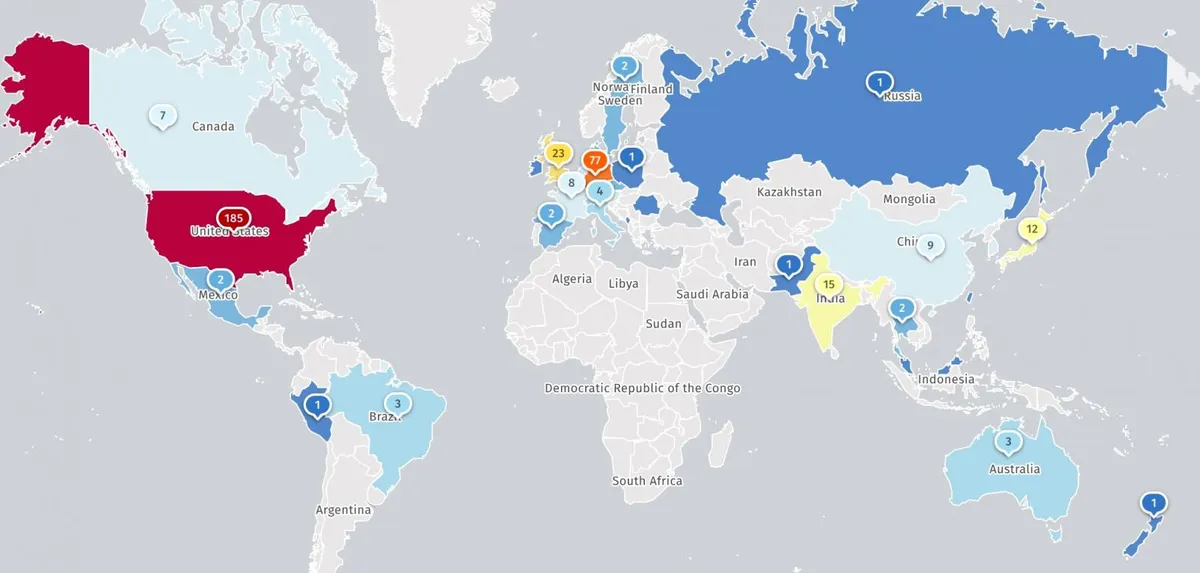
Въпреки че CVE-2026-102255 не се експлоатира активно, киберпрестъпниците често се насочват към уязвимости в SMA1000, тъй като те засягат портали за сигурен отдалечен достъп от корпоративен клас, използвани от правителствени агенции, доставчици на управлявани услуги за сигурност (MSSP) и много големи корпорации за осигуряване на VPN достъп до вътрешни приложения и фирмени мрежи.
От началото на годината автори на заплахи са експлоатирали няколко уязвимости в сигурността на SMA1000 при zero-day атаки.
През юли две zero-day уязвимости в SMA1000 (CVE-2026-15409 и CVE-2026-15410) бяха експлоатирани с седмици за инсталиране на специализиран зловреден код Sou5, OrangeTail и RootRun върху уязвими VPN устройства при атаки, които Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) свърза с банди за откупи (ransomware).
Миналия месец SonicWall също така предупреди клиентите си, че атакуващи комбинират две нови zero-day уязвимости (CVE-2026-83548 и CVE-2026-83549) за отдалечено изпълнение на код върху уязвими SMA1000 портали.
През последните четири години CISA е добавила 19 уязвимости на SonicWall към своя списък с активно експлоатирани уязвимости, 13 от които са били използвани и при атаки с криптовируси.