Earth Sirrush крие шпионски зловреден софтуер в PNG изображения и злонамерени приставки на Notepad++, за да компрометира украински организации.
Свързаната с Русия група е насочена към правителствени агенции, отбранителни организации, гранични служби и логистични оператори поне от 2022 г., като многократно променя своите инструменти, за да поддържа достъп до мрежите за доставки по време на войната в страната.
Атаките започват с внимателно подготвени фишинг съобщения, злонамерени архиви и документи, имитиращи доверени институции.
По-ранни кампании също така са експлоатирали уязвимостта на WinRAR CVE-2023-38831, докато по-новите операции комбинират убедителни страници за изтегляне със скрити зловредни кодове и софтуерни компоненти, които изглеждат легитимни.
Изследователи от TrendAI идентифицираха връзки между тези кампании, проследявайки дейността от 2022 г. до юли 2026 г.
TrendAI заяви в доклад, споделен с Cyber Security News (CSN), че групата е разработила повече от 10 семейства зловреден софтуер, като същевременно е запазила разпознаваеми модели за разработка и инфраструктура.
Преди това проследявана като SHADOW-EARTH-065, Earth Sirrush се припокрива с обозначението UAC-0099 на CERT-UA. Нейната история на развиващи се методи за атака на UAC-0099 дава контекст за последните открития, които сочат към непрекъснато събиране на разузнавателна информация, а не бърза кражба, последвана от незабавно напускане.
Earth Sirrush използва PNG стеганография и злонамерени приставки на Notepad++
През 2026 г. групата разшири използването си на стеганография – техника, която скрива информация в обикновени файлове. Една кампания, проследявана като CINDERBLOT и известна още като BadPaw, използва фишинг съобщения, имитиращи Държавната гранична служба на Украйна, за да въвлече получателите във веригата на инфекция.
По-късна операция имитира компания за части за дронове и насочва жертвите към професионално изглеждащ уебсайт. Измамно съобщение за антивирусна проверка насърчава изтеглянето на зловредни ZIP архиви, илюстрирайки как познати търговски марки могат да направят страницата за доставка на злонамерен софтуер да изглежда надеждна за потенциалните купувачи.
Атакуващите скриват зловредни кодове в PNG изображения и използват планирани задачи, за да ги стартират. Подобни техники за скриване на зловреден софтуер в PNG са се появявали и в други кампании, но Earth Sirrush е използвала множество подходи, включително добавяне на код след данни от изображението и извличане на скрито съдържание от пиксели с PowerShell.
През юли 2026 г. CERT-UA документира още една верига, започваща с LUNCHPOKE, злонамерена приставка за Notepad++. Чрез DLL проксиране приставката стартира код на атакуващия, когато редакторът започне, правейки злоупотребата с приставки на Notepad++ маршрут за доставка, който разчита на познат софтуер, а не на очевидно подозрително приложение.
LUNCHPOKE разгръща BURNYBEAR, .NET зареждащ механизъм, и MATCHBOIL.V2, актуализиран зареждащ механизъм с по-силна криптиране и преработено скриване.
Компонентите се намират в рандомизирани, записваеми директории, докато преименуваните помощни програми за планиране на Windows установяват често изпълнение; паралелна базирана на изображения верига използва настройките за стартиране на Windows, за да запази достъпа.
Шпионаж и защити
Сред по-новите инструменти на групата е ASHVEIN, досега недокументиран .NET крадец на информация и троянски кон за отдалечен достъп.
Неговите възможности включват кражба на идентификационни данни от Chrome и Firefox, заснемане на екранни снимки, извличане на файлове, изпълнение на отдалечени PowerShell команди и събиране на идентифицираща информация за компрометирания компютър.
ASHVEIN криптира комуникациите и проверява за инструменти, често използвани за разследване на зловреден софтуер. Той също така крие инструкции в невидими елементи на уебстраницата, докато някои варианти използват GitHub като резервен източник за информация за сървъра, осигурявайки алтернативни начини за повторно свързване, когато основният маршрут е недостъпен.
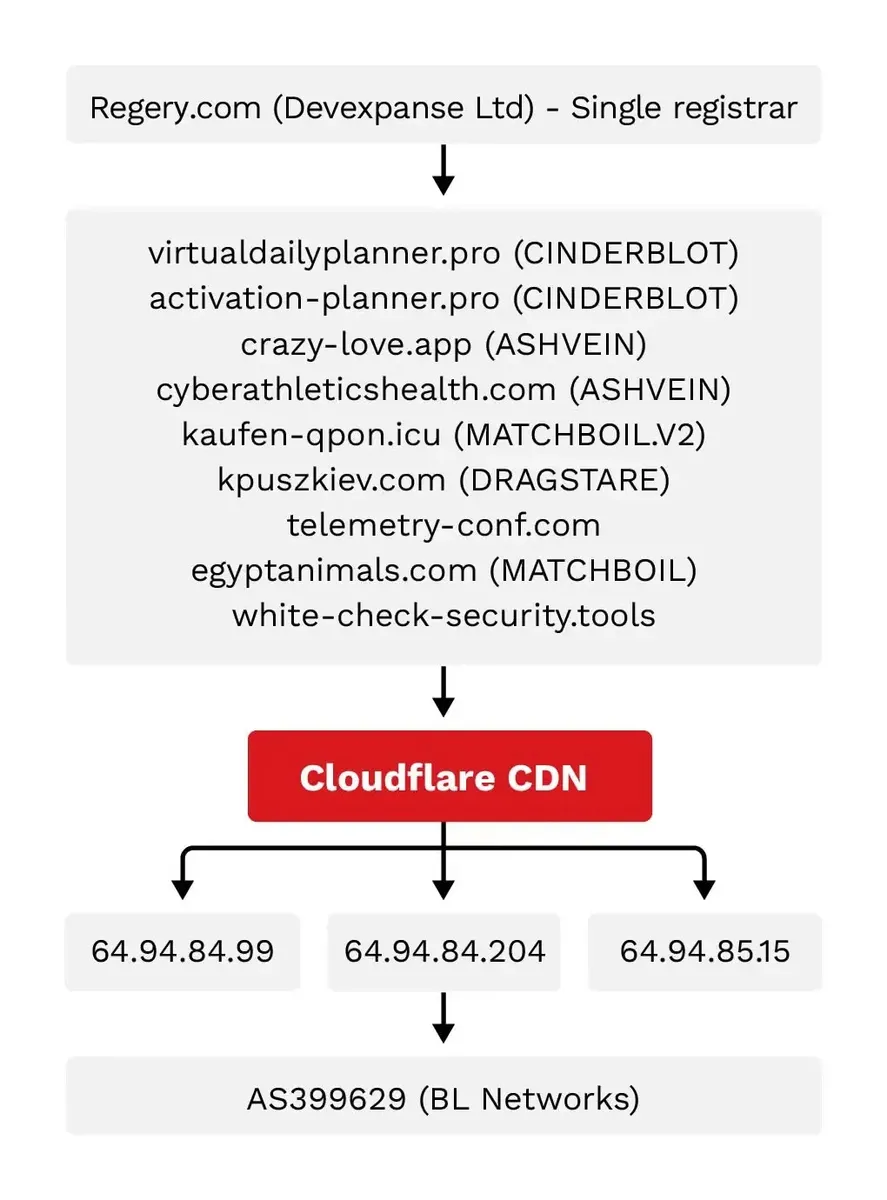
Откритията разширяват по-ранните доклади за веригите за доставка на зареждащи механизми на UAC-0099 към украински цели. Изследователите свързаха променящите се семейства зловреден софтуер чрез споделен код за криптиране, идентични заявки за системна идентификация, повторно използвани артефакти за подпис, повтарящи се следи от разработка и инфраструктурни връзки, вместо да третират която и да е отделна улика като решаващо доказателство.
Много потвърдени командни сървъри използваха един и същ регистратор и Cloudflare фронт, като бек-енд системите бяха концентрирани в една хостинг мрежа.
В един наблюдаван случай, персистентността на планираните задачи запазва имплант в продължение на месец без комуникация със сървъра, подчертавайки способността на групата да поддържа дългосрочни плацдарми.
TrendAI препоръчва блокиране на потвърдена злонамерена инфраструктура, като същевременно третира споделените бек-енд системи като подкрепящи доказателства, а не като доказателство сами по себе си.
Защитниците трябва да разследват необичайно зареждане на приставки, преименувани помощни програми за планиране, създаване на изпълними файлове в директории с възможност за запис, подозрителни монтирания на виртуални дискове и изпълним код, добавен към файлове с изображения.
Докладът също така препоръчва регистриране и ограничения на PowerShell, одитиране на достъпа до защитени идентификационни данни и наблюдение на необичаен достъп до данни на браузъра.
Персоналът трябва да се научи да разпознава целенасочено институционално представяне, да проверява подписите на входящи документи и да следи за скрити файлови разширения, особено в правителствени, отбранителни, гранични и логистични организации, където убедителна кореспонденция може да прикрие траен компромис.
Индикатори за компромис (IoCs):-
| Вид | Индикатор | Описание |
|---|---|---|
| Домейн | order.cyberflysystems[.]com | Измамна страница за изтегляне на части за дрон, показваща фалшива значка за антивирусна проверка. |
| Име на файл | KittyCat.png | PNG файл, идентифициран като съдържащ скрит зловреден код. |
| Име на файл | schtasks.exe | Легитимна помощна програма за планиране на Windows, злоупотребена чрез преименувани копия. Самото ѝ присъствие не установява компромис. |
| Директория | C:\Users\Public\Libraries\ | Споделено място за съхранение, свързано с кампаниите; създаването на изпълними файлове тук изисква разследване. |
| Файлово разширение | .library-ms | Файлове за описание на библиотеки на Windows, многократно използвани в свързани операции. Не са злонамерени по своята същност. |
| Име на файл | Local State | Chrome файл, който защитниците трябва да наблюдават за необичаен достъп, свързан с кражба на идентификационни данни. Сам по себе си не е злонамерен. |
| Име на компонент | AnswerFromPolice | Компонент за доставка, показващ документ, имитиращ Националната полиция на Украйна, докато разгръща зловреден софтуер. |
| Идентификатор на зловреден софтуер | TelemetryBrowser | Име, дадено от разработчика на зловредния софтуер, проследяван като ASHVEIN. |
| Метаданни артефакт | TelemetryUP | Марка, споделена между метаданните на ASHVEIN и свързаната инфраструктура. |
| Контекст на инфраструктурата | Regery.com | Легитимен регистратор, използван за много потвърдени командни домейни; не е индикатор за домейн, контролиран от атакуващ. |
| Автономна система | AS399629 | Хостинг мрежа на BL Networks, съдържаща клъстерирани бек-енд системи. Поддържащ инфраструктурен контекст, а не самостоятелен индикатор за блокиране. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. „Въоръжете“ ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.
Спира заплахите преди въздействие с 21 минути по-бързо MTTR. Интегрирайте Sandbox на ANYRUN във вашия SOC