Rockstar Games се сблъска с отделни инциденти, свързани с компрометиране на собственически изходен код, 78.6 милиона бизнес записа и това, което изследователите описват като играема тестова версия на GTA VI.
Инцидентите се простират в продължение на няколко години, а не са една единична атака, при която е откраднато всичко наведнъж. Докладваните точки на проникване включват откраднати идентификационни данни на служители, многократни подканвания за автентификация и компрометирани токени за достъп, принадлежащи на външен доставчик на услуги.
Наред с тези пробиви, предполагаеми изтекли копия на играта създадоха друг маршрут за киберпрестъпниците да инфектират компютрите на играчите.
След преглед на инцидентите изследователите от Lares забелязаха зловреден софтуер, дегизиран като 113GB версия на GTA VI, с допълнително запълнени файлове, прикриващи 50KB злонамерен код. Свързаните атаки с фалшиви изтегляния на играта показват как интересът към незаглавени все още игри може да изложи потребителите на инфекции.
Атаките разкриват слабости в начина, по който се защитават доверените акаунти, свързаните услуги и средите за разработка, посочва Lares в доклад, споделен с Cyber Security News (CSN).
Неговият анализ от 1 септември свързва инцидентите със злоупотреба с самоличност и неадекватно разделение на чувствителните среди.
Играема версия на GTA VI
През септември 2022 г. Lapsus$ е получил приблизително 90 видеоклипа от процеса на разработка и proprietary изходен код, според Lares.
Докладът описва как атакуващ използва легитимни корпоративни идентификационни данни и многократно изпраща заявки за автентификация, докато служител не потвърди една от тях, позволявайки достъп.
След като прониква, хакерът търси в Slack и Atlassian Confluence за идентификационни данни, ключове за приложения и подробности за вътрешни сървъри, които разработчиците са споделили в прав текст.
Тези платформи за съвместна работа се превърнаха в трамплин към по-чувствителни ресурси, вместо да останат изолирани комуникационни инструменти. Случаят подчертава защо контролът на достъпа е толкова важен, колкото и защитата на софтуера.
Предишни доклади за Lapsus$, вербуващи вътрешни лица в компаниите, документират опити за получаване на достъп чрез служители, въпреки че Lares atribuira проникването в Rockstar, описано тук, на злоупотреба с идентификационни данни и повторни заявки за одобрение.
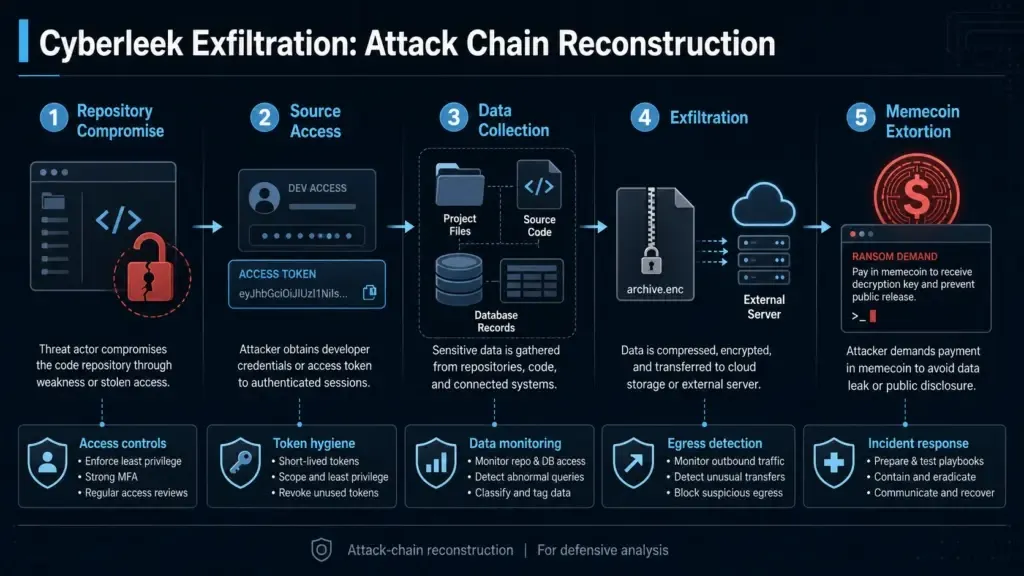
Отделен инцидент от април 2026 г. включва ShinyHunters и кражбата на 78.6 милиона записа. Lares съобщава, че атакуващите първо са компрометирали доставчика на аналитични услуги Anodot, получили са дълготрайните OAuth токени на неговите клиенти и са ги използвали за достъп до хранилището за данни Snowflake на Rockstar.
Тези токени са функционирали като пропуски за достъп за многократна употреба. Тъй като притежаването им е било достатъчно за автентификация и те не са били обвързани с инфраструктурата на доставчика, киберпрестъпниците са могли да ги използват повторно от собствените си системи, без първо да компрометират акаунт на служител на Rockstar.
Докладите за кражбата на аналитични данни на Rockstar разграничават тези записи от по-ранната загуба на изходен код. Наборът от данни от април се отнася за бизнес анализи, а отражението в медиите посочва, че пароли на играчи, платежна информация, изходен код и активи за разработка на GTA VI не са били включени.
Сигурност на средата за разработка
Lares поставя инцидента Cyberleek през август 2026 г., като заявява, че домейните са регистрирани на 14 август, а материалите са започнали да се появяват на 18 август. Докладва се за поне 13 геймплей видеа и информация за картата, покриваща измислената локация Leonida.
Изследователите описва видеоматериалите като доказателство за незавършена играема тестова версия. Обяснението им обаче оставя няколко възможности за това как е била стартирана: заобиколени проверки за автентификация, локално компилиран откраднат изходен код или достъп до модифициран комплект за разработка (SDK).
Cyberleek също така свързва разкритията с покупки на криптовалута, които са влияели върху това кой материал да се появи следващо, според доклада.
Take-Two Interactive отговори с искания за премахване поради нарушение на авторските права и съдебни призовки, изискващи идентифицираща информация от Microsoft, Discord и X за лицата, разпространяващи откраднатото съдържание.
Lares отхвърля слуховете за отделен пробив в Rockstar India, като заявява, че криминалистичните доказателства не ги потвърждават. Това разграничение е важно, тъй като изтеклите видеоклипове, откраднатите аналитични данни и зловредните изтегляния представляват съвсем различни проблеми със сигурността.
Lares препоръчва изолиране на средите за разработка преди официалното пускане и наблюдение на необичайно големи изходящи трансфери на данни.
Предложеният от тях праг за откриване автоматично ще поставя под карантина мрежите за разработка, когато трансферите надвишат 50GB към непознати външни адреси, ограничавайки по-нататъшното движение на данни, докато защитниците разследват активността.
За акаунтите на служителите докладът препоръчва хардуерни ключове за автентификация, устойчиви на фишинг, вместо прости подканвания за одобрение.
За свързаните услуги той призовава за криптографско обвързване на токените с техните оторизирани клиенти, ограничаване на продължителността на достъпа и наблюдение на моделите на влизане и заявки на сервизните акаунти.
Изследователите също така препоръчват да се следят инструментите за съвместна работа за прекомерни изтегляния и подозрително тестване на идентификационни данни, след което защитите да се валидират чрез реалистични симулации на атаки.
По-широкият извод е непрекъснато да се потвърждава довереният достъп, вместо да се предполага, че автентикиран акаунт или интеграция е автоматично безопасна.