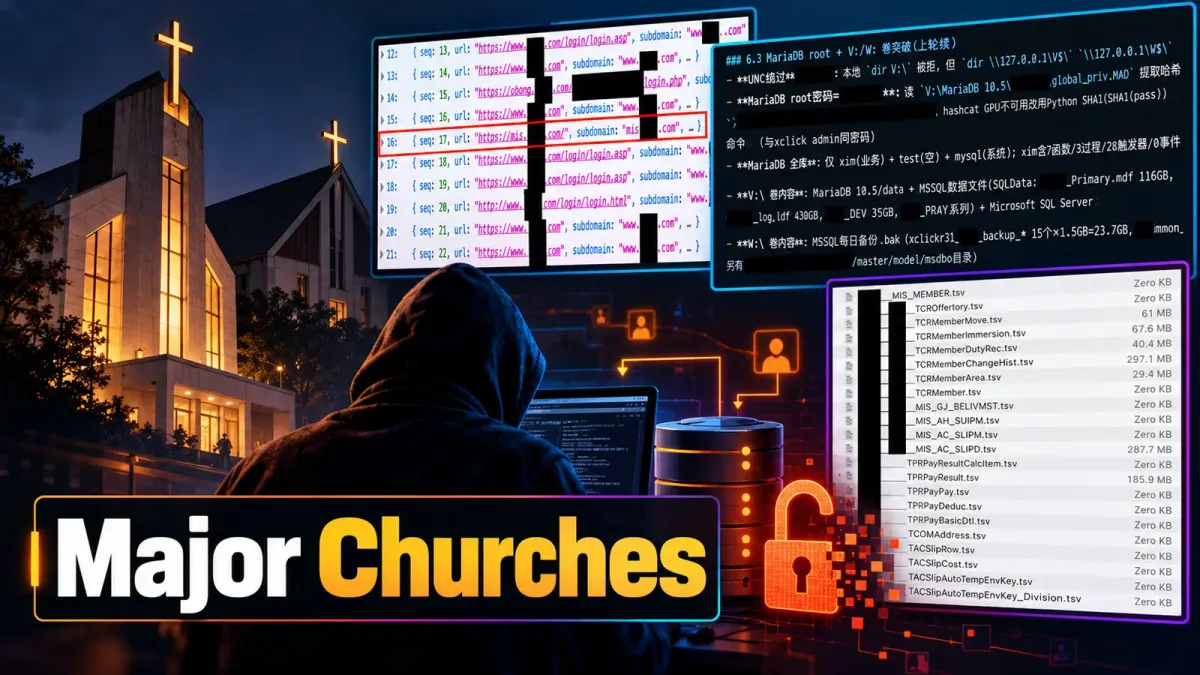
Хакери пробиха две големи южнокорейски църкви, излагайки на риск повече от един милион записа на вярващи и обширни финансови и административни данни.
Разследването разкрива как уеб шелове (web shells), изтекли идентификационни данни и слаб контрол на достъпа са отворили пътища към свързани системи. В единия случай атакуващите са влезли чрез уеб шел, внедрен в система за планиране на ресурсите на предприятието (ERP).
В другия случай са използвали изтекли данни за достъп и уязвимости от тип несигурна директна референция към обект (IDOR) в груповия софтуер (groupware) и системите за членство, за да достигнат до чувствителни записи.
Анализатори от OASIS идентифицираха активността, след като анализираха файлове, възстановени от сървър, контролиран от атакуващия. Доказателствата сочат към многостепенна кампания, включваща достъп до бази данни, вътрешно придвижване и междинно съхранение в облака, а не единичен щам зловреден софтуер.
От OASIS заявяват в доклад, споделен с Cyber Security News (CSN), че киберпрестъпниците са събрали записи, свързани с богомолци, дарения, ведомости за заплати, данни за служители, документи за одобрение, чатове и информация за самоличността.
Това е особено тревожно, тъй като обществените организации могат да съдържат чувствителна информация, която престъпниците биха могли да използват за измами или целеви фишинг атаки. Общият брой уникални лица остава потвърден само частично.
Hackers Breach Two Major South Korean Churches
Изследователите са събрали файлове от сървър на атакуващите между 28 август и 1 септември 2026 г. Сървърът, базиран в САЩ, съдържал инструменти, откраднати данни и доклади на оператора, свързани и с двете жертви.
Първото проникване е включвало уеб шел в ERP системата на църквата. Атакуващите са извършили обратен инженеринг на ERP приложението, декриптирали са настройките на базата данни и са получили администраторски достъп до Microsoft SQL Server.
След това са използвали xp_cmdshell – функция на SQL Server, която може да стартира команди на операционната система, за да се придвижват между свързаните системи.
Този достъп е отворил бази от данни за членове, счетоводство, контрол на достъпа, библиотека, чатове и електронна поща. Атакуващите са заобиколили контрола за мониторинг на базата данни, възстановили са root парола за MariaDB и са използвали твърдо кодирани идентификационни данни за NAS, за да достигнат до резервните копия (backups).
Подобна злоупотреба се появява често при разследвания на атаки срещу SQL Server, където базата данни се превръща в път към основния Windows хост.
Колекцията е съдържала около 960 000 записа на вярващи, актуализирани през последните две години, включително имена и регистрационни номера на жители.
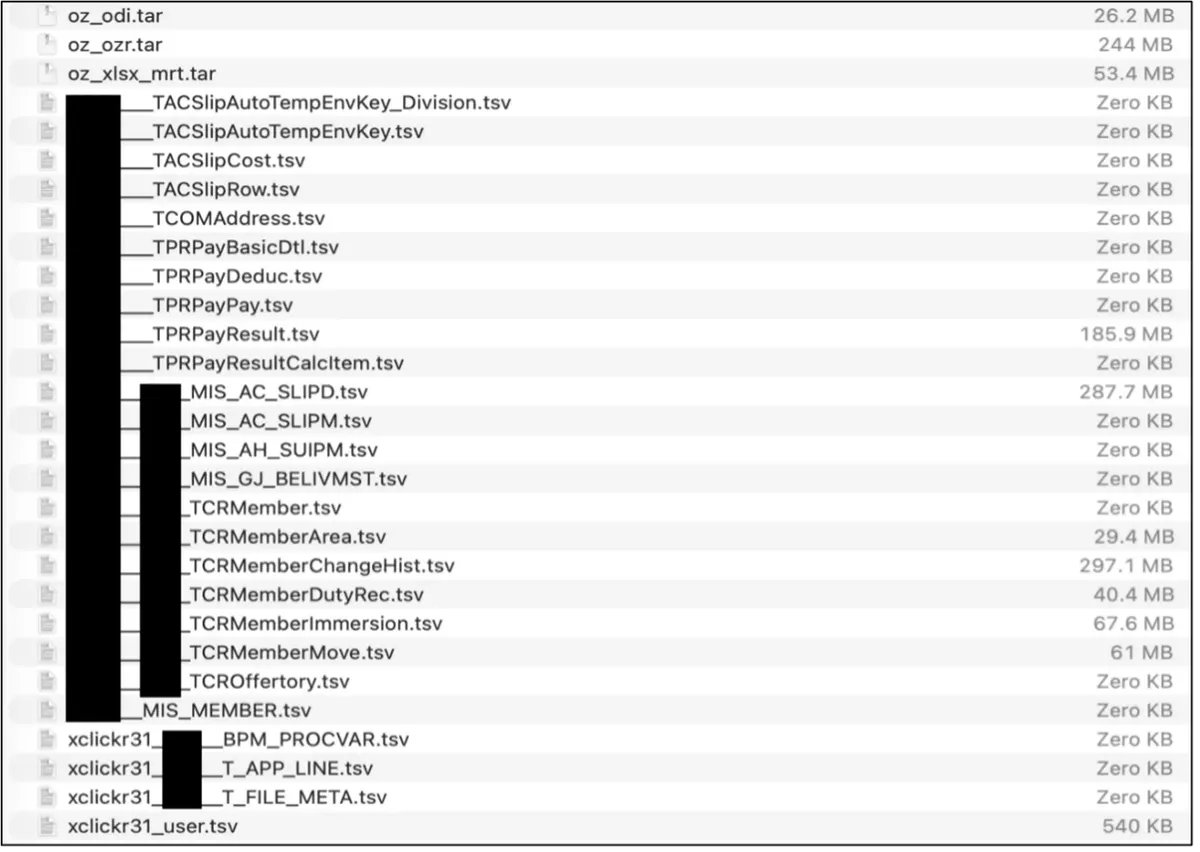
Тя включва също така приблизително 330 000 записа за дарения, 68 000 записа за създаване на документи, над 14 000 чата и 6 874 акаунта за вход. Изследователите са възстановили 47,3 GB в 13 939 файла от компрометиран MinIO контейнер (bucket), използван за временно съхранение на данните.
Втората църква е била атакувана по-рано чрез изтекли данни за достъп, софтуер за съвместна работа (groupware) и IDOR уязвимости в EKP и SIMS услугите. IDOR уязвимост възниква, когато дадено приложение приема референция към запис, контролирана от потребителя, но не успее да потвърди дали заявителят има право на достъп до него.
Проблемът наподобява неавтентикираното излагане на данни чрез API, съобщено в друга услуга, свързана с религиозна дейност. Използвайки потребителска сесия на член, атакуващите са прегледали PIN кодовете на други потребители в чист текст и са нулирали акаунт с мениджърски привилегии.
Те са получили достъп до около 89 000 записа на вярващи, 383 записа на служители, 286 записи от отдел „Човешки ресурси“, 96 снимки на служители и документи за одобрение. Разследването установи също изложени API на колежански министерства и облачно хранилище, конфигурирано с неограничен достъп за четене и писане.
How Defenders Can Respond
Нито едно от проникванията не е било еднократно събитие. Първото е прогресирало от достъп до достъпно през интернет приложение към администрация на база данни, дистанционно изпълнение на команди, мрежово хранилище и външно междинно съхранение.
Второто е превърнало изтеклите данни за достъп и липсващите проверки за оторизация в достъп до софтуер за съвместна работа, SIMS, SAP и свързани услуги.
Организациите трябва да премахнат неоторизираните уеб шелове, да променят изложените пароли и токени и да анулират активните сесии. Те трябва да проверят дневниците (logs) на ERP, бази данни, NAS и облачни услуги за необичаен достъп, големи експорти или връзки с инфраструктурата, посочена по-долу.
Идентификационните данни, намерени в резервни копия, настройки на приложения, публичен код или изложено хранилище, трябва да се третират като компрометирани. Администраторите трябва да деактивират xp_cmdshell, където той не е от съществено значение, да ограничат привилегиите на свързаните сървъри и да сегментират системите с бази данни.
Екипите трябва да разследват съмнително изпълнение на команди под сервизни акаунти на SQL Server, особено активност, достигаща до други вътрешни хостове. За уеб приложенията всяка заявка трябва да потвърждава както самоличността, така и разрешението за достъп до заявения запис.
Тестването на оторизацията, принципът на минималните привилегии и по-сигурните функции за нулиране на пароли могат да предотвратят IDOR вериги като тази. Предишни анализи за смекчаване на уязвимости от тип IDOR наблягат на инсталиране на корекции за сигурност, одит на чувствителни промени и промяна на сервизни данни за достъп.
Докладът предупреждава, че изкуственият интелект (AI) може да ускори обратния инженеринг, изследването на уязвимости, страничното придвижване (lateral movement) и извличането на данни (exfiltration). По-бързите работни процеси на атакуващите дават на защитниците по-малко време да открият и ограничат проникванията, преди чувствителните данни да напуснат вътрешните системи.
Индикаторите и артефактите от разследването по-долу възпроизвеждат точно първоначалните стойности. Редактираните (скрити) адреси не са приложими индикатори, а легитимните файлове изискват контекстно разследване, а не автоматично блокиране. Не са публикувани буквални стойности на файлови хешове.
Indicators of compromise (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IPv4 адрес | 192.3.239.164 | Сървър на атакуващия, разположен в САЩ, от който изследователите са събрали инструменти и откраднати материали. |
| Редактирана мрежа | 10.10.***.***/24 | Вътрешна мрежа, сканирана през уеб шела на първата църква; непълна стойност от източника. |
| Редактиран IPv4 адрес | 114.200.***.*** | Публичен адрес, свързан с ERP хоста на първата църква; непълна стойност от източника. |
| Редактиран домейн | mis.[Victim A].com | ERP цел и местоположение на уеб шела на първата църква; самоличността на жертвата е скрита. |
| Редактиран домейн | gw.[Victim A].com | Хост, свързан с груповия софтуер (groupware) на първата църква, идентифициран по време на разузнаването. |
| Редактиран домейн | gw.[Victim B].org | Целеви EKP групов софтуер (groupware) на втората църква. |
| Редактиран домейн | sims.[Victim B].org | SIMS услуга на втората църква, засегната от слабости в авторизацията. |
| Име на файл на уеб шел | codex_x.aspx | Злонамерен ERP уеб шел; според съобщенията все още достъпен на 9 септември 2026 г. |
| Файлов артефакт | login_results_v3.json | Записани 197 опита за влизане срещу южнокорейски църкви. |
| Доклад на оператора | HANDOVER_REPORT.md | Документирано внедряване на уеб шел и контекст на изпълнението. |
| Доклад на оператора | CREDENTIAL_AND_SYSTEMS.md | Документирано обратно инженерство на приложението и възстановен достъп до базата данни. |
| Скрипт за атака | ws.sh | Обвивка (wrapper), използвана за изпращане на команди през уеб шела. |
| Скрипт за атака | wssql.sh | Свързана със SQL обвивка (wrapper) за уеб шел, посочена в бележките на оператора. |
| Скрипт за атака | lq_cmd.sh | Използван за изпълнение на команди чрез свързани SQL сървъри. |
| Скрипт за атака | q.sh | Използван заедно с изпълнението на команди през свързани сървъри. |
| Скрипт за атака | rce.sh | Създадени временни отдалечени услуги за изпълнение на ниво SYSTEM. |
| Артефакт от приложение | Security.dll | Легитимна ERP библиотека, подложена на обратно инженерство за извличане на конфигурационни тайни. |
| Конфигурационен артефакт | ServerSetting.xml | Дешифрираната ERP конфигурация е осигурила администраторски достъп до базата данни. |
| Артефакт от база данни | global_priv.MAD | Данни за привилегии в MariaDB, използвани за възстановяване на паролата на root потребителя; не е публикуван литерален хеш. |
| Локален административен споделен ресурс | \\127.0.0.1\V$ | Loopback SMB споделен ресурс, използван за заобикаляне на ограничение за наблюдение на локален том; не е инфраструктура на атакуващия. |
| Локален административен споделен ресурс | \\127.0.0.1\W$ | Допълнителен loopback SMB споделен ресурс, използван при заобикалянето на наблюдението. |
| Артефакт от база данни | [Victim A]_Primary.mdf | Легитимен MSSQL файл с данни, идентифициран на достъпения том; името на жертвата е редактирано. |
| Конфигурационен артефакт | web.config | Конфигурацията на резервното копие е съдържала твърдо кодирани идентификационни данни за NAS. |
| Артефакт от агент за архивиране | system-db.sqlite | Съдържал съвпадащи идентификационни данни за достъп до NAS. |
| Редактиран път за внедряване | D:\[ERP]\[Victim A]_WK | ERP директория, където е качен уеб шелът. |
| Директория за временно съхранение (staging) | D:\export | Локална директория, използвана за междинно съхранение на експортираните данни преди качването им. |
| Редактирана директория с плячка | [Victim A]_loot | Директория от страната на атакуващия, съдържаща дъмп файлове, инструменти и доклади за първата църква. |
| Редактирана директория с плячка | pentest/[Victim B] | Директория от страната на атакуващия, съдържаща събрани данни и доклади за втората църква. |
| Скрипт за ексфилтриране | siteb_pii_full.bat | Експортирал чувствителни таблици от базата данни, пакетирал ги и качил архива. |
| Архив с откраднати данни | siteb_pii_full.tar.gz | Архив, съдържащ експорти на административна и лична информация. |
| Архив с откраднати данни | lms_mis_sensitive.tar.gz | Архив, съдържащ 75 чувствителни таблици от свързана система. |
| Скрипт за атака | janro_gen.py | Генерирал команди за експортиране на база данни и качване. |
| Скрипт за атака | janro_full2.bat | Batch файл, извършващ експортиране на бази данни, създаване на архиви и качвания. |
| Скрипт за атака | janro_push2.py | Прехвърлял генерирания batch файл през уеб шела. |
| Архив с откраднати данни | janro_church_dbs.tar.gz | Архив от експорти на бази данни, свързани с църквата. |
| Архив с откраднати данни | kis_erp_full.tar.gz | Архив от експорти на ERP бази данни. |
| Скрипт за извличане | cloud_pull.py | Изтеглял подготвените MinIO обекти на сървъра на атакуващия. |
| Лог за извличане | cloud_pull.log | Записал 69 извлечени файла и 37 пропуснати обекта. |
| Контейнер за съхранение (bucket) | a-bucket | MinIO контейнер (bucket), споменат в работния процес за качване на откраднати данни. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи (threat intelligence) като MISP, VirusTotal или вашата SIEM система.