Тийнейджър от Аман, Йордания, заподозрян в ръководенето на популярната група за кражба на данни и изнудване ShinyHunters, е бил задържан и според информацията съдейства на ФБР за идентифицирането на останалите членове на хакерската банда. KrebsOnSecurity научи, за заподозрения, който използва хакерския псевдоним „Rey“, че е бил задържан в момент, когато ShinyHunters са били в процес на изнудване на бизнес звено, неотдавна отделено от глобалната аерокосмическа компания Boeing, която произвежда флота от самолети, използван от работодателя на бащата на Rey — Royal Jordanian Airlines.
Логото на Jeppesen ForeFlight, бизнес звено, отделено миналата година от аерокосмическата фирма Boeing.
На 3 октомври Reuters цитира трима неназовани източници, според които заподозрян член на ShinyHunters в Аман на име Saif Al-din Khader е бил задържан от йорданските власти и е съдействал на ФБР. KrebsOnSecurity идентифицира Rey като Khader в профил от ноември 2025 г., в който младият мъж признава, че работи с множество групи за криптовируси.
Rey беше споменат отново в ексклузивен материал от 28 септември относно ареста от холандската полиция на 24-годишния осъждан киберпрестъпник Pepijn van der Stap по подозрение в подпомагане на кражби на данни и изнудвания от страна на ShinyHunters. В статията се отбелязва, че непосредствено след ареста на холандеца вечерта на 15 септември, Rey е поела контрола върху марката ShinyHunters и публично се е похвалил с кражбата на изключително чувствителни данни от ФБР и изнудването на групата за криптовируси Cl0p.
Rey се подигра както с ФБР, така и с Cl0p с мемета, публикувани в дългогодишния му акаунт в Twitter/X, като същевременно включи изображения на аватара, използван от бившия хакерски псевдоним на Van Der Stap „Umbreon“, в явен опит да натопи холандеца за двата хака.
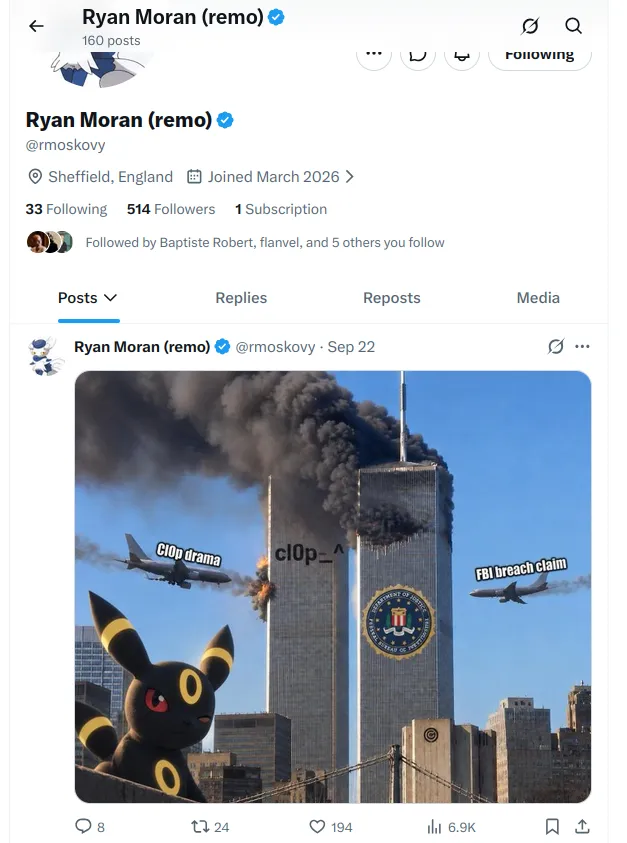
Подигравателно меме, качено в Twitter/X от Rey на 22 септември. Гигантска версия на покемон героя Umbreon се вижда долу вляво.
Както бе отбелязано в нашия доклад от 28 септември, ShinyHunters са получили достъп до сайта на ФБР и други жертви чрез експлоатиране на уязвимост (CVE-2026-35273) в PeopleSoft, платформа софтуер като услуга от технологичния гигант Oracle, която се използва широко от компании за управление на наемането и човешките ресурси, социалните придобивки и заплатите. Oracle бързо издаде актуализация за CVE-2026-35273, която ShinyHunters за първи път започнаха да експлоатират като уязвимост от тип нулев ден през юни, а по онова време Mandiant пусна правила за защитна стена за уеб приложения, предназначени за организации, които не можеха да инсталират корекциите за сигурност достатъчно бързо.
ShinyHunters заявиха пред BleepingComputer през юни, че първоначалната цел зад експлоатирането на уязвимостта в PeopleSoft е била пробив в собствената база данни на PeopleSoft на ФБР, но хакерите казаха, че тези атаки са били неуспешни по някаква причина. През последните седмици обаче ShinyHunters се обърнаха към добре познат трик за URL кодиране, за да заобиколят предложените от Mandiant правила за защитна стена за уеб приложения.
В доклад, публикуван на 25 септември, експерти по сигурността от Mandiant и Google Threat Intelligence Group (GTIG) потвърдиха, че ShinyHunters са експлоатирали масово уязвимостта в PeopleSoft, за да откраднат данни от десетки системи в редица отрасли, включително висшето образование, технологиите, здравеопазването, селското стопанство, транспорта и държавния сектор.
Reuters съобщи на 5 октомври, че ФБР е отстранило изпълнител от Accenture поради пропуск да отстрани уязвимост в уебсайта за набиране на персонал на ФБР, хакнат от ShinyHunters, което разкри чувствителни данни за повече от 5 000 служители на ФБР, включително звеното и специализацията на всеки човек, както и медицински и психиатрични досиета.
„REY“ ЗНАЧИ КРАЛ, КАТО В КРАЛЕВСКИ
Според два източника, запознати разследването на ShinyHunters, звено за навигация и цифрова авиация, неотдавна отделено от глобалната аерокосмическа компания Boeing, е било сред жертвите, които ShinyHunters са били в процес на изнудване, когато Rey е бил заловен от йорданските власти.
Тези източници заявиха, че разследването на ФБР срещу ShinyHunters е придобило нова спешност с опит за изнудване на бившето звено на Boeing от страна на групата, който според съобщенията е включвал кражба на чувствителна информация, която според източниците би могла да създаде рискове за оперативната безопасност и сигурността.
В кратко изявление, споделено с KrebsOnSecurity, Boeing потвърди опитите за изнудване от страна на автор на заплахата и заяви, че инцидентът се отнася до данни, откраднати от Jeppesen ForeFlight, дъщерно дружество, което Boeing продаде през ноември 2025 г. на фирмата за дялово инвестиране Thoma Bravo за 10,55 милиарда долара.
„Запознати сме с твърденията на атакуващ относно данни, за които се твърди, че са свързани с Boeing и нашето бивше дъщерно дружество Jeppesen ForeFlight“, сподели говорител на Boeing. „Активно преразглеждаме въпроса с екипа на Jeppesen ForeFlight.“
Говорител на Jeppesen ForeFlight сподели писмено изявление в отговор на въпроси, като заяви, че компанията не е установила никакво въздействие от своя страна. „Въз основа на нашето разследване до момента на това твърдение и нашата проактивна позиция за сигурност, нямаше никакво въздействие върху нашите операции или продукти.“
Твърдяното участие на Rey в опита за изнудване на бившето звено на Boeing е забележително, тъй като има силни доказателства, че баща му работи за Royal Jordanian Airlines, която е контролирана предимно от йорданското правителство и оперира своя флот за дълги разстояния с пътнически самолети, произведени от Boeing. В началото на 2025 г. Rey твърдеше в Telegram, че баща му е авиопилот, въпреки че това не може да бъде независимо потвърдено.
Въпреки това, както бе отбелязано в нашия профил на Rey от ноември 2025 г., споделеният компютър на семейството му в даден момент е бил компрометиран от зловреден софтуер за кражба на пароли и данните, събрани от този зловреден софтуер, ясно показват, че бащата на Rey е използвал същите данни за достъп, за да се влиза в множество онлайн портали за служители на Royal Jordanian Airlines.
Royal Jordanian Airlines все още не е отговорила на запитването за коментар. Преди публикуването на нашата история от 28 септември, KrebsOnSecurity отново изпрати имейл на бащата на Rey, за да поиска коментар и да го информира за предполагаемите дейности на сина му. Никой от семейство Khader не е отговорил. Но само часове след изпращането на това запитване, Rey започна да трие различните си акаунти в социалните мрежи, включително акаунта в Twitter/X, който преди това използваше да се подиграва с ФБР, Cl0p и други жертви на ShinyHunters.
Рей може да е изтрил много от профилите си в социалните мрежи, но неговият блог за киберсигурност в GitHub по някакъв начин е избегнал прочистването и той показва, че Рей е бил фиксиран върху лидерите на групата за рансъмуер Cl0p. През март 2026 г. блогът на Рей публикува дълъг пост, който идентифицира двама руски мъже като основните разработчици и хакери зад Cl0p.
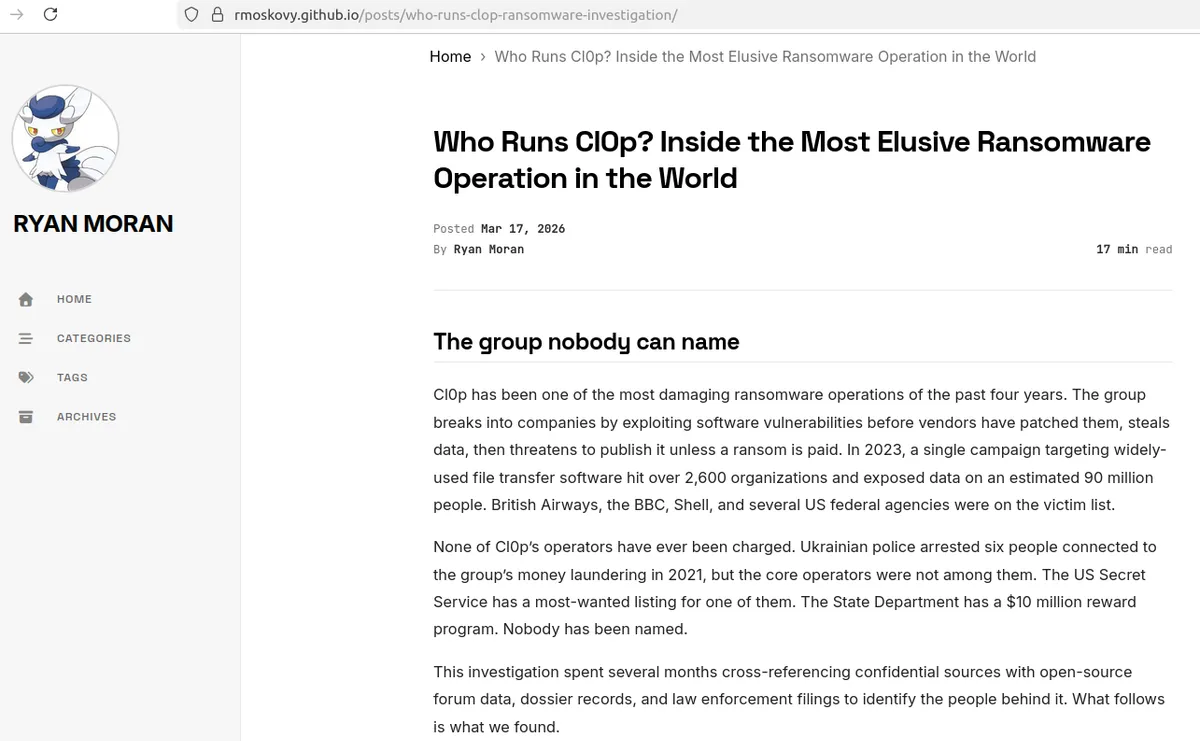
Блогът на Рей в GitHub. Този пост деанонимизира двама руски мъже като основните оператори зад Cl0p, една от най-старите и най-утвърдените групи за рансъмуер, работещи и днес.
ПОРЪЧКОВО УБИЙСТВО?
Междувременно новинарските медии в Нидерландия съобщиха за гръмки нови обвинения срещу Ван дер Стап, чиято уж лична трансформации от осъждан в поправен хакер бе широко отразена в технологичните медии. Нидерландският ежедневник RTL съобщи на 29 септември, че разследващите подозират Ван дер Стап в опит да организира поне две убийства. Според RTL убийствата е трябвало да бъдат извършени в чужбина и има индикации, че Ван дер Стап е дал заповедта за тези атаки.
Ван дер Стап бе освободен от затвора, след като излежа по-голямата част от четиригодишна присъда за кражба на данни и изнудване, които според прокурорите са му донесли между 1,5 милиона и 2,7 милиона евро. В интервю за KrebsOnSecurity на 9 септември Ван дер Стап описа новата си роля като „ръководител на офанзивната сигурност“ в нидерландската компания за киберсигурност Neo Security, заявявайки, че работата включва тестване на клиентски мрежи за уязвимости в сигурността.
Собственикът на Neo Security Бенджамин Корпер заяви пред Ройтерс, че е наел външна фирма, която да разследва дали Ван дер Стап е хакнал Neo Security или нейните клиенти, но досега разследващите не са открили доказателства той да е действал срещу работодателя или клиентите си. Корпер каза, че нидерландските криминалисти са посетили офиса му на 15 септември, вечерта, когато Ван дер Стап бе арестуван при драматична полицейска акция, при която според информациите са използвани зашеметяващи гранати.
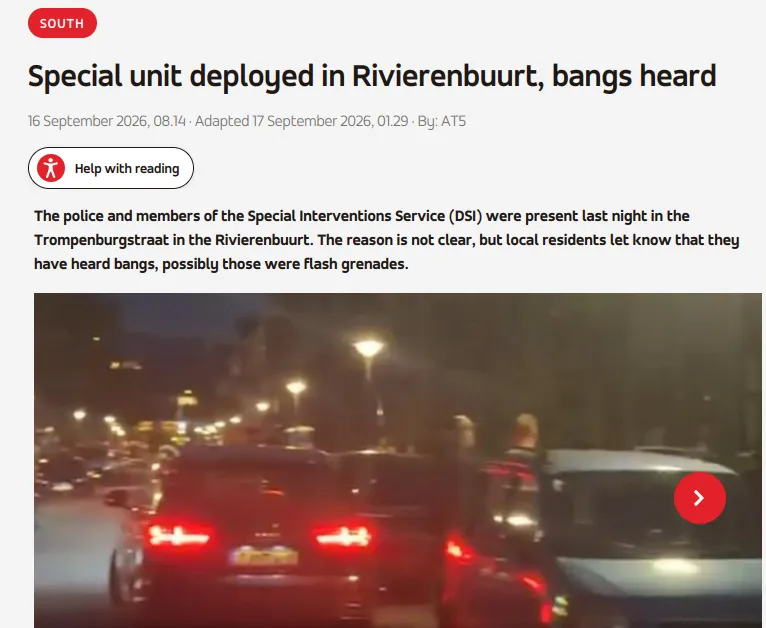
Снимка на екран от статия от 16 септември на нидерландската медия at5.nl, описваща полицейската акция в жилището на Ван дер Стап, при която според съобщенията са използвани зашеметяващи гранати.
Преди първия си арест през 2023 г. Ван дер Стап работи като софтуерен инженер в базирания в Амстердам стартъп за киберсигурност Hadrian, докато е доброволец в Нидерландския институт за разкриване на уязвимости (DIVD) — дори докато хаква и изнудва редица големи организации.
Запитан в скорошно интервю защо някой трябва да вярва на думата на самопровъзгласил се за „поправен“ киберпрестъпник, който толкова небрежно е мамил безброй приятели, колеги и журналисти с години, Ван дер Стап отговори, че работата му говори сама за себе си и че няма нищо, което би могъл да каже, за да убеди най-върлите си критици.
„Можеш да изсипеш куп хубави думи на някого, но не можеш да го убедиш, ако той не иска да бъде убеден“, каза Ван дер Стап пред KrebsOnSecurity на 9 септември. „Правя каквото мога, за да обезщетя жертвите, и това е всичко, което мога да направя. Ако някой не иска да ми вярва, това си е негов проблем.“
ФРАНЧАЙЗИНГ И СРИВАНЕ НА РЕПУТАЦИЯТА НА МАРКАТА
Киберпрестъпници, свързани с ShinyHunters, са отговорни за десетки пробиви на данни, включващи милиарди откраднати записи, а пробивите, за които групата поема отговорност, датират поне от 2019 г. Но експертите казват, че хората, които наскоро оперират зад името ShinyHunters, не са същите основни членове, които са съставлявали групата в нейните ранни дни, повечето от които са френски граждани, арестувани (ако не и затворени) поне веднъж преди това за предполагаема киберпрестъпна дейност.
По-точно, ShinyHunters се превърна в нещо като франчайз. Помислете за героя Dread Pirate Roberts от култовата филмова класика от 80-те години „Принцесата булка“, само че унаследяването чрез смърт е заменено с унаследяване чрез арест, и може да има множество едновременни Dread Pirate Roberts-и. Източници, близки до разследването, казват, че ФБР се фокусира върху останала шепа киберпрестъпници на свободна практика или партньори, които са захранвали групата с откраднати идентификационни данни за различни платформи софтуер като услуга (SaaS), използвани от големи компании, в замяна на дял от откупите за данни, платени по-късно от жертвите.
В дни след публикуването на новината за ареста на Ван дер Стап, чат сървър в Telegram, фокусиран върху киберпрестъпността и уж управляван от Рей, избухна от горещи коментари, като повечето участници обсипваха с подигравки тийнейджъра хакер, след като той публично отстъпи от заплахите си срещу ФБР и Cl0p, и отново, когато уебсайтът на ShinyHunters в даркнет неочаквано офлайн. Няколко коментатори обвиниха Рей във възраждането на марката ShinyHunters, след като нейните основни членове бяха задържани във Франция, и че оттогава прави засмешище от името и репутацията на групата.
„Той купи стария PGP ключ на форума и го използва, за да създаде нови уебсайтове Breachforum и Telegram канали, преструвайки се на ShinyHunters, за да изнудва компании и след това да продава използваните данни или да препродава форума си, когато остане без пари“, разказа един от членовете.
Относително нов канал в Telegram, наречен „The Battle“, деанонимизира и тормози Рей и други предполагаеми членове на ShinyHunters в продължение на няколко седмици и придоби значителна аудитория сред киберпрестъпните общности в Telegram. Един от координаторите на тази кампания за тормоз неколкократно представи Рей като неопитен новобранец, който се опитва да се възползва от славата на марка киберпрестъпници, която отдавна се радва на репутация на безмилостно продаваща или публикуваща данни, откраднати от компании жертви, които отказват да се поддадат на исканията за изнудване.
„Рей (Сайф Ал-Дин Хадер) направи сериозна грешка, когато започна да се преструва на член на ShinyHunters“, написаха администраторите на сървъра The Battle в Telegram. „Тази група вече беше разбита, като много от нейните членове бяха или арестувани, или в затвора, но Рей все пак реши да използва нейното име, докато извършваше престъпленията си. Наясно сме с твърденията, че [Рей] е причинил щети за над 200 милиона долара и е помогнал на около 5–6 групи от приятели в общността да спечелят пари, използвайки псевдоними на групата Shiny Hunters за договаряне на сделки срещу дял от 25–30% през последните няколко месеца.“
В интервю за The Register от ShinyHunters твърдят, че са хакнали ФБР, за да противодействат на тезата на агенцията в предупреждение от май 2026 г., което съветваше жертвите да не плащат откуп на групата, която изглеждаше непрофесионално и капризно в бюлетина на ФБР.
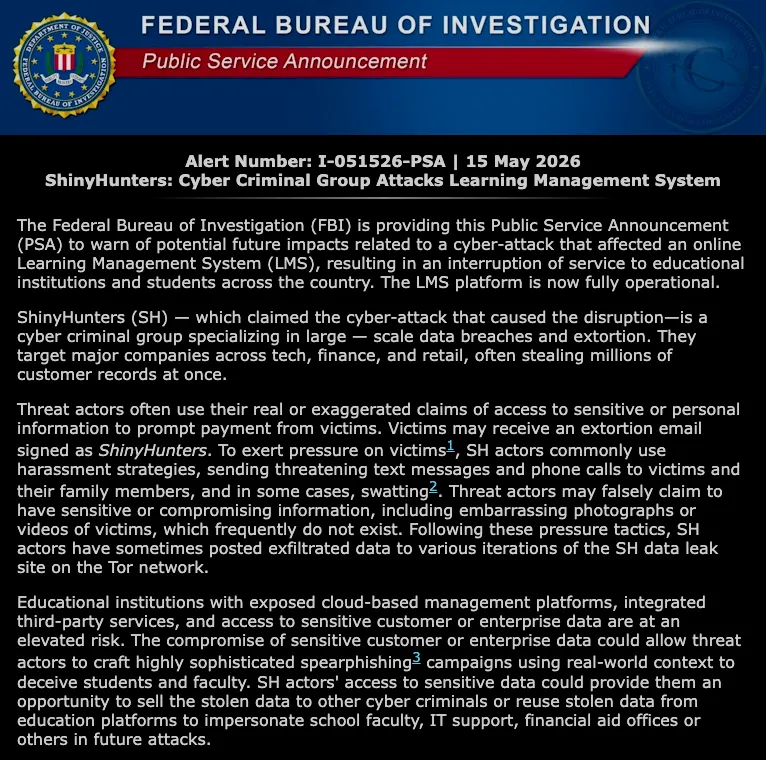
Оперативно предупреждение (flash notice) за ShinyHunters, публикувано от ФБР на 15 май 2026 г.
Публичното предупреждение предупреди, че е известно, че групата прилага редица различни стратегии за тормоз на жертвите – от изпращане на заплашителни текстови съобщения и телефонни обаждания до жертвите и членовете на техните семейства, до фалшиви сигнали за извънредни ситуации (swatting) в някои случаи. ФБР предупреди, че членовете на ShinyHunters „могат също така невярно да твърдят, че разполагат с чувствителна или компрометираща информация, включително неудобни снимки или видеоклипове на жертвите, каквито често изобщо не съществуват“.
Хакерите заявиха пред The Register, че тяхната атака срещу ФБР „демонстрира нашите технически възможности и пряко опроверга дезинформацията, разпространявана от ФБР, журналистите и индустриалните изследователи“. В същото време лидерите на групата изглежда признаха, че предупреждението на ФБР съществено е навредило на перспективите им да убедят жертвите да платят, заявявайки, че „това фундаментално беше инициатива за връзки с обществеността и маркетинг за нашия бизнес“.