Trustero обяви пускането на Trustero Third-Party Risk Management (TPRM). TPRM разширява AI технологията на Trustero отвъд собствената програма за съответствие на компанията към доставчиците и партньорите, от които тя зависи. Вместо да събират и четат документация за доставчиците, екипите преглеждат и одобряват препоръчана оценка на риска.
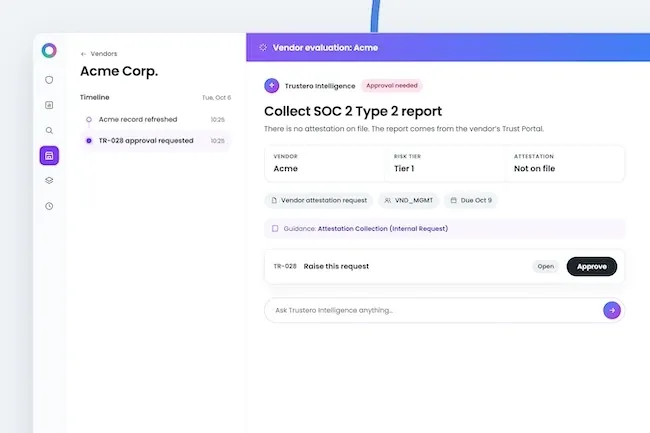
Управлението на риска от доставчици е главно логистичен проблем: проследяване на удостоверения, проследяване на отговорници и четене на въпросници и доклади. Повечето екипи извършват тази работа чрез електронни таблици, отделни инструменти или разпокъсани системи, което забавя сделките и създава слепи петна.
TPRM съчетава агентен оркестратор със същата AI технология, която вече автоматизира събирането на доказателства и мониторинга на контролите в Trustero. Основните възможности включват:
- Категоризация на риска (Risk tiering): Клиентите определят нива, които задават дълбочината на всяка оценка. Доставчиците с нисък риск получават минимална проверка. За доставчиците с най-висок риск се изискват сертификати ISO 27001, доказателство за застраховка, статус на финансиране и отговори на специфични за облака въпроси.
- Първоначална AI оценка: Trustero проверява удостоверения, въпросници за сигурност и друга информация от доставчика спрямо собствените политики за риск на клиента и предоставя на екипа оценка на риска за преглед.
- Оркестрирани заявки: Оркестраторът следи промените и самостоятелно придвижва всяка оценка напред. Всичко, което изисква човек или външна система, като портал за доверие на доставчика, оценка на риска от трета страна или одобрение от финансовия или правния отдел, се превръща в проследявана заявка с отговорник и ескалационен път.
- Обединена платформа: TPRM работи на същата платформа като съществуващата програма за съответствие на клиента, така че данните за риска от доставчици не са изолирани в отделен инструмент.
„Повечето инструменти за управление на риска от доставчици дават на екипа оценка или купчина документи и смятат работата за приключена“, каза Дейвид Марсила, вицепрезидент по инженерна дейност в Trustero. „Искахме TPRM да работи по начина, по който работи останалата част от Trustero: изкуственият интелект върши четенето и първоначалната преценка, а времето на екипа отива за решението за одобрение, а не за анализа.“
„Trustero не ви иска да премахнете целия си работен процес за управление на доставчици“, каза лидерът по киберсигурност Крис Ошабен. „Той се разполага на контролните точки, където оценителите губят най-много време, и ги ускорява, като човек преглежда всяко заключение. Това е видът изкуствен интелект, който лидерите по сигурност наистина могат да внедрят днес.“