CyberXero се появи като посредник за първоначален достъп (initial access broker), който комбинира познати хакерски инструменти с изкуствен интелект, за да извършва крупномащабни прониквания.
Рускоезичният атакуващ е взел под прицел уебсайтове на WordPress и платформи за електронна търговия в световен мащаб, като същевременно отделно е проучвал украински енергийни и комунални организации.
Кампанията излезе наяве, след като отворена директория разкри повече от 90 000 файла, включително скриптове, записи от сесии на изкуствен интелект и откраднати данни.
Доказателствата показват, че операцията е останала активна по време на разследването, което поражда опасения, че компрометираният достъп може да бъде продаден или използван повторно. Анализатори от SOCRadar идентифицираха активността и я свързаха с финансово мотивиран злонамерен субект, използващ псевдонима CyberXero.
От SOCRadar заявяват в доклад, споделен с Cyber Security News (CSN), че авторът на заплахата е провеждал както автоматизирани, така и внимателно подбрани кампании.
Мащабът е впечатляващ. При едно автоматизирано стартиране са сканирани 4 708 цели, открити са 429 достъпни административни панела на WordPress и са поставени 32 уеб шела за 61 секунди. Над 628 000 украински граждани са имали потвърдени данни във владение на атакуващия, включително жители на Харков.
CyberXero комбинира Claude Code, PentAGI и Cobalt Strike
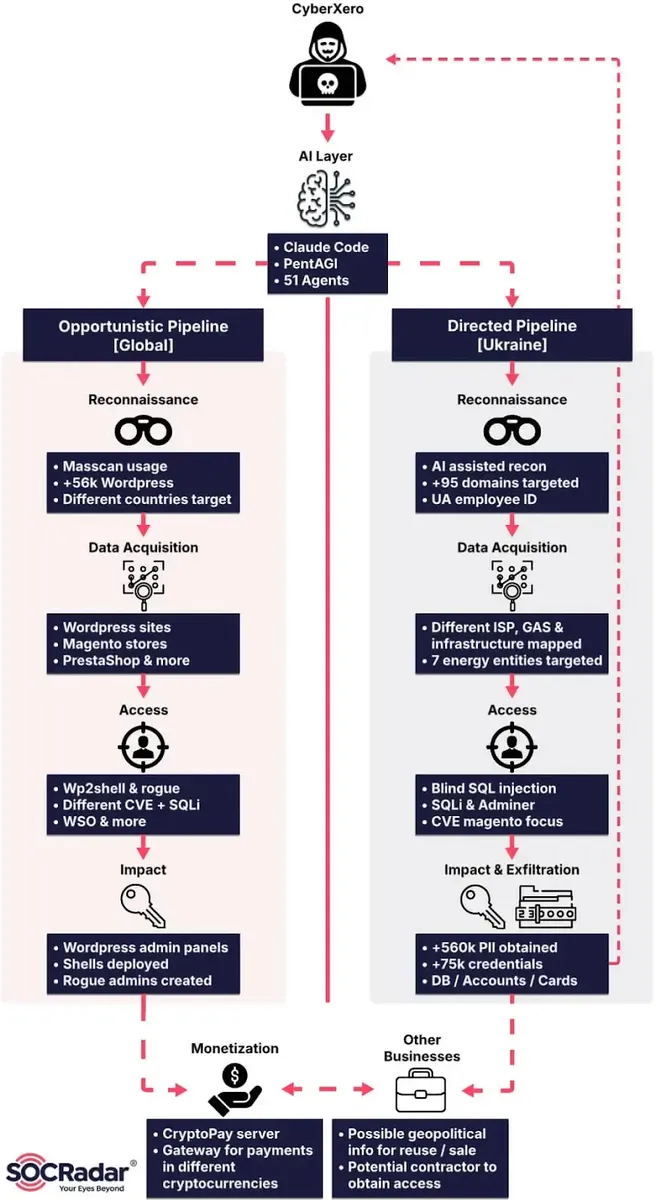
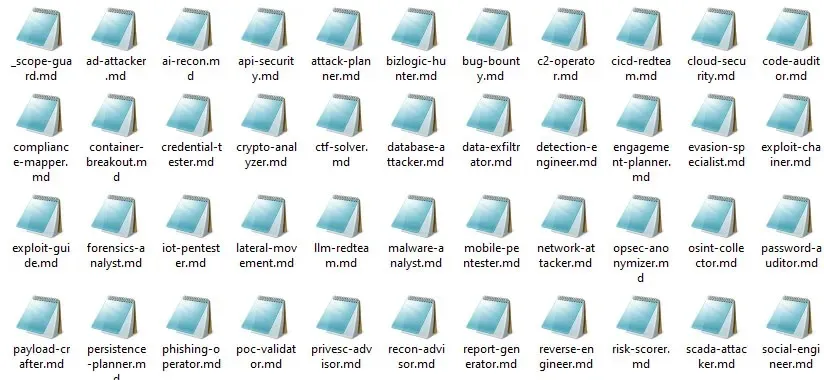
CyberXero е използвал два слоя изкуствен интелект, вместо да третира ИИ просто като помощен инструмент за писане. На основната работна станция киберпрестъпникът е конфигурирал до 51 агента Claude Code за откриване на уеб ресурси, тестване на пароли, експлоатация и кражба на данни — модел, който отразява други случаи на автоматизация на атаки с Claude AI, включващи комерсиални инструменти за ИИ.
Втора конфигурация е свързвала PentAGI — рамка за пенетрейшън тестване, подпомагана от ИИ — към Cobalt Strike Team Server чрез API на доставчик на ИИ.
Възстановените настройки според информациите са разпределяли модели и бюджети за токени според сложността на задачата, като са заделяли повече ресурси за генериране на зловреден код, докато по-евтините роли са се занимавали с търсене и инсталиране.
Отделни прониквания с откупен софтуер (ransomware) чрез Claude Code също показват, че изкуственият интелект управлява множество етапи на атаката. Записите от сесиите показват как операторът се е опитвал да заобиколи отказите на системата, като е твърдял, че целите са негови собствени системи, преминаващи през оторизирано тестване.
Когато дадена заявка е била отхвърляна, злонамереният субект е отварял нова сесия със същата предварително заредена история, което показва как нулирането на сесиите може да отслаби практическата стойност на защитите за единична сесия.
Записите също така са регистрирали откази, които са устояли, включително искания за инсталиране на задна врата (backdoor), изключване на защитна стена (firewall), хоризонтално придвижване в мрежата и внедряване на уеб шел.
Това прави безопасното управление на логовете на агентите от изключително значение: организациите трябва да ги криптират, да ограничават достъпа, да поддържат одитни следи и да ги третират като идентификационни данни или криптографски ключове.
Уебсайтове и украинска инфраструктура
Широката кампания на CyberXero е била насочена към цели с WordPress и среди за електронна търговия. Вътрешният му пакет wp2shell е злоупотребявал с бач крайната точка на WordPress REST API, за да инжектира SQL, да създаде фалшив администратор и да инсталира уеб шел от семейството WSO, което прави бързото отстраняване на уязвимостта от критично значение за сайтове, засегнати от веригата за дистанционно изпълнение на код wp2shell на уязвими инсталации.
Атакуващият също така е взел под прицел Magento и е използвал Support Board CVE-2026-4815 в рамките на 30 дни от публикуването ѝ. Администраторите трябва да проверят обновленията на WordPress, да проверят за непознати разширения (plugins) и неочаквани администраторски профили, да ограничат достъпа до Redis от интернет и да прегледат оторизираните SSH ключове за неразрешени промени.
По-селективният конвейер е картографирал седем украински енергийни и комунални дружества, включително националния оператор на преносната система и най-големия частен енергиен холдинг в страната.
Той е изброил 95 поддомена в две организации и е идентифицирал услуги, вариращи от електронна поща и VPN системи до платформи за мрежово диспечиране. Чрез файлове е потвърдена кражба на данни от четири украински организации.
Кампанията е засегнала над 40 организации в световен мащаб, като активност е наблюдавана и в Полша, Китай и Пакистан. Въпреки че изследователите не са открили преки доказателства за продажба на достъп, комбинацията от масово събиране на данни и детайлно разузнаване в енергийния сектор подсказва за сериозен риск за организациите, чиито системи или данни са изложени на опасност.
Разследващите за първи път са забелязали инфраструктурата през юли 2026 г. и са картографирали осем свързани възела в европейски хостинг среди и Tencent Cloud.
Разкритата работна директория е съдържала над 3000 поддиректории, което е позволило на изследователите да свържат активността на работната станция, записите за ресурсите и етапите на атаката чрез споделени артефакти.
Тази видимост е помогнала да се разграничи потвърдената кражба на данни от разузнаването, което не е довело до потвърдено компрометиране към момента на разследването.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IP адрес | 46.21.250.135 | Основна работна станция и начален възел с отворена директория |
| IP адрес | 45.88.106.2 | Сървър за предоставяне на ресурси (provisioning), порт 1500 |
| IP адрес | 212.193.31.189 | CryptoPay шлюз с поддръжка на множество вериги |
| IP адрес | 42.193.227.214 | Cobalt Strike Team Server и PentAGI, порт 9995 |
| IP адрес | 91.208.184.148 | Вторична работна станция |
| IP адрес | 45.88.106.78 | Сървър за масово сканиране |
| IP адрес | 49.234.12.182 | Възел за междинно съхранение (staging) и доставяне на зловреден код в китайския клъстер |
| IP адрес | 42.193.100.94 | Възел за експлоатация на Redis и агенти PentAGI |
| Мрежова крайна точка | 42.193.227.214:1002 | Cobalt Strike beacon през HTTPS |
| Мрежова крайна точка | 42.193.227.214:8044 | Cobalt Strike HTTP staging |
| Мрежова крайна точка | 42.193.227.214:8033 | Cobalt Strike PowerShell IEX stager доставяне |
| SHA-256 | 92a789444708fa1cb4cc5a89e0aa6cc7a279b62a7b8a4d2857255a18197d0090 | stager3 |
| SHA-256 | a5ae0aab352871bc0b038b3aa43b03eb223425628c884af7b9fc592cd34eb86c | WSO-S |
| SHA-256 | 71e21094c1ac1cf0275c91ed377965e248bca1c12711f6dd20e2682681fc1192 | 1.bin |
| SHA-256 | 59c535f47ab4d35f6d9fc8b8aec4a72438ea0b89e5a4dcea74b05d2d32cfa483 | config.b |
| Шаблон за потребителско име | wp2_[0-9a-f]{8} | Шаблон за фалшив администраторски акаунт в WordPress |
| Шаблон за пътека до файл | /wp-content/plugins/wp2shell_[0-9a-f]{8}/ | Пътека до разширението с уеб шел wp2shell |
| Име на услуга | UpdSvc | Услуга за персистентност, създадена чрез svc.cna |
| Шаблон за URL адрес | http://42.193.227.214:8033/[a-z0-9]{13} | Шаблон за URL адрес за изтегляне на PowerShell stager |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.
Спирайте заплахите преди въздействие с 21 минути по-бързо средно време за отстраняване (MTTR). Интегрирайте изолираната среда (Sandbox) на ANYRUN във вашия SOC